Когда опасность начинается с обычного сообщения
Фишинговая атака не всегда выглядит как письмо с подозрительной ссылкой или вложением. Иногда злоумышленник сначала просто вступает в разговор: представляется сотрудником IT-службы, просит срочно подтвердить личность, предлагает подключиться к компьютеру или перевести обсуждение в звонок. Технически такое сообщение может быть совершенно «чистым». Риск появляется в сценарии общения — в давлении, последовательности просьб и попытке заставить человека нарушить привычные правила.
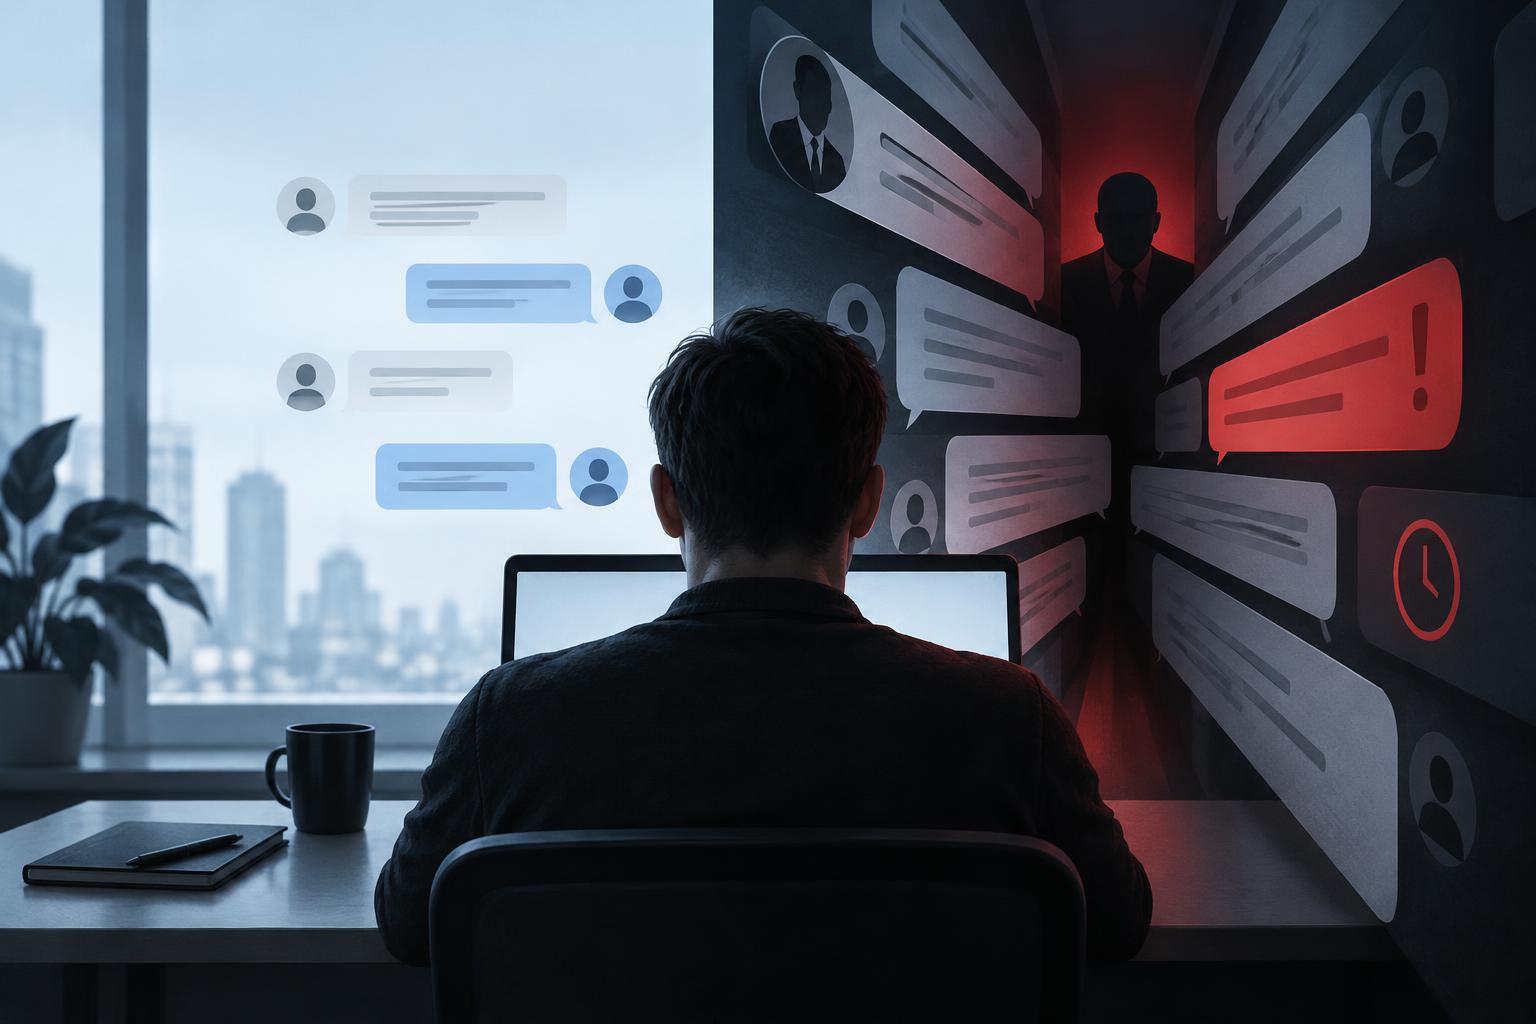
Microsoft внедряет в Teams механизм, который должен искать именно такие признаки. Система анализирует контекст переписки, прежде всего при первых контактах с внешними собеседниками, и при подозрительном поведении показывает пользователю предупреждение. Распространение функции планировалось поэтапно: часть пользователей должна была получить её в начале ноября 2026 года, а более широкая доступность ожидалась позднее.
Пока речь идёт о развёртывании новой защиты, а не о функции, доступной всем клиентам Teams. Кроме того, у Microsoft ещё нет публичных показателей точности, количества ложных срабатываний и влияния механизма на реальные инциденты.
От проверки объектов — к анализу сценария
Классический антифишинг обычно проверяет конкретные объекты:
- адрес сайта и репутацию домена;
- вложение и его содержимое;
- отправителя и признаки подмены;
- вредоносный код;
- массовый шаблон рассылки.
Этот подход хорошо работает, когда атака уже содержит технический маркер. Но он слабее на ранней стадии, когда злоумышленник только формирует доверие. В Teams он может начать с фразы вроде: «Я из службы поддержки, у вас проблема с учётной записью». Затем последуют просьба установить средство удалённого доступа, назвать код подтверждения или открыть форму для входа.
В таком сценарии AI-механизм должен учитывать не отдельное слово и не одну ссылку, а сочетание факторов: внешний статус собеседника, срочность требования, попытку выдать себя за сотрудника компании и последовательное выманивание доступа.
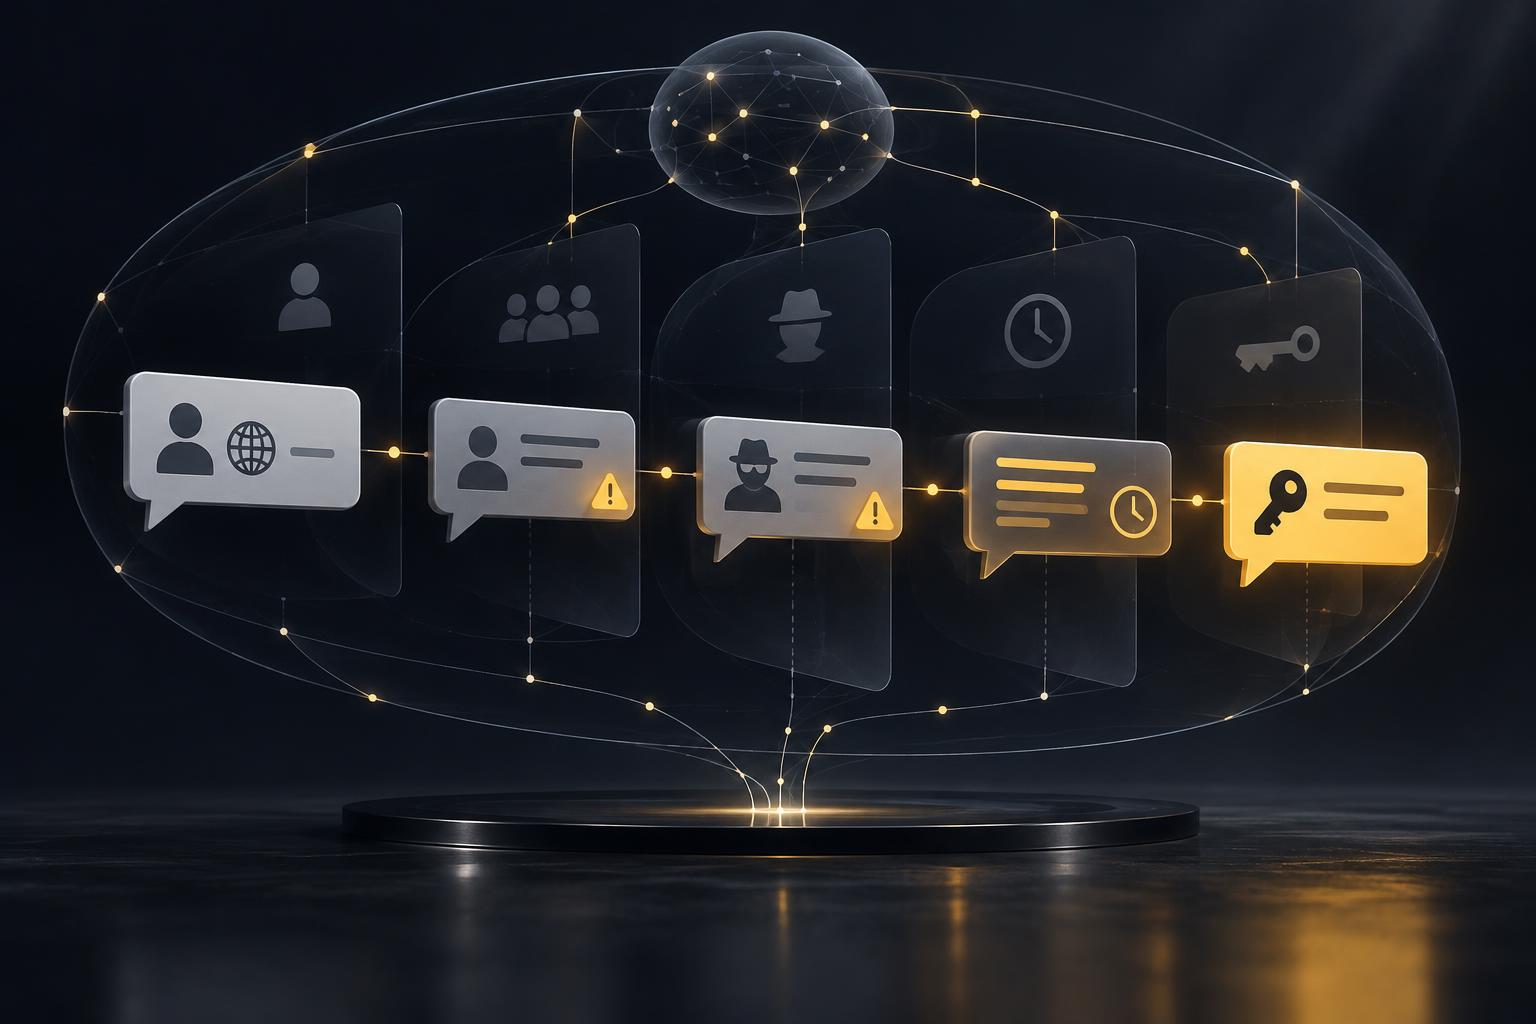
Это важный сдвиг в корпоративной безопасности. Платформа пытается оценивать не только содержание сообщения, но и предполагаемую цель разговора. Однако формулировка «понимание намерений» пока остаётся описанием заявленного принципа работы, а не доказательством того, что система действительно понимает намерения человека.
Почему доверие к знакомому сервису становится уязвимостью
Рабочий мессенджер воспринимается как безопасная территория. Сотрудник может не ожидать мошенничества внутри инструмента, которым ежедневно пользуется для общения с коллегами и партнёрами. Этим и пользуются атакующие.
Microsoft ранее описывала инцидент, в котором злоумышленник выдавал себя за службу поддержки в Teams. Он убеждал сотрудника предоставить удалённый доступ через Quick Assist, а затем направлял его на поддельную страницу для ввода корпоративных данных. В этом случае проблема возникла не из-за уязвимости самого мессенджера, а из-за доверия к собеседнику и привычному рабочему процессу.
Новый механизм может помочь заметить такой разговор раньше. Но предупреждение не заменяет проверку: убедительный мошенник способен вести себя достаточно осторожно, а легитимный внешний контакт — случайно использовать формулировки, похожие на признаки атаки.
Что бизнесу стоит внедрить уже сейчас
1. Не считать Teams доказательством личности
Сообщение из корпоративного мессенджера подтверждает только канал связи, но не должность и не намерения собеседника. Особенно осторожно нужно относиться к первым сообщениям от внешних аккаунтов.
2. Запретить передачу секретов в чате
IT-служба, банк или подрядчик не должны просить пароль, код многофакторной аутентификации, ключ восстановления или подтверждение входа в ответ на неожиданное сообщение. Это правило должно быть коротким и формальным, чтобы сотруднику не приходилось принимать решение в условиях давления.
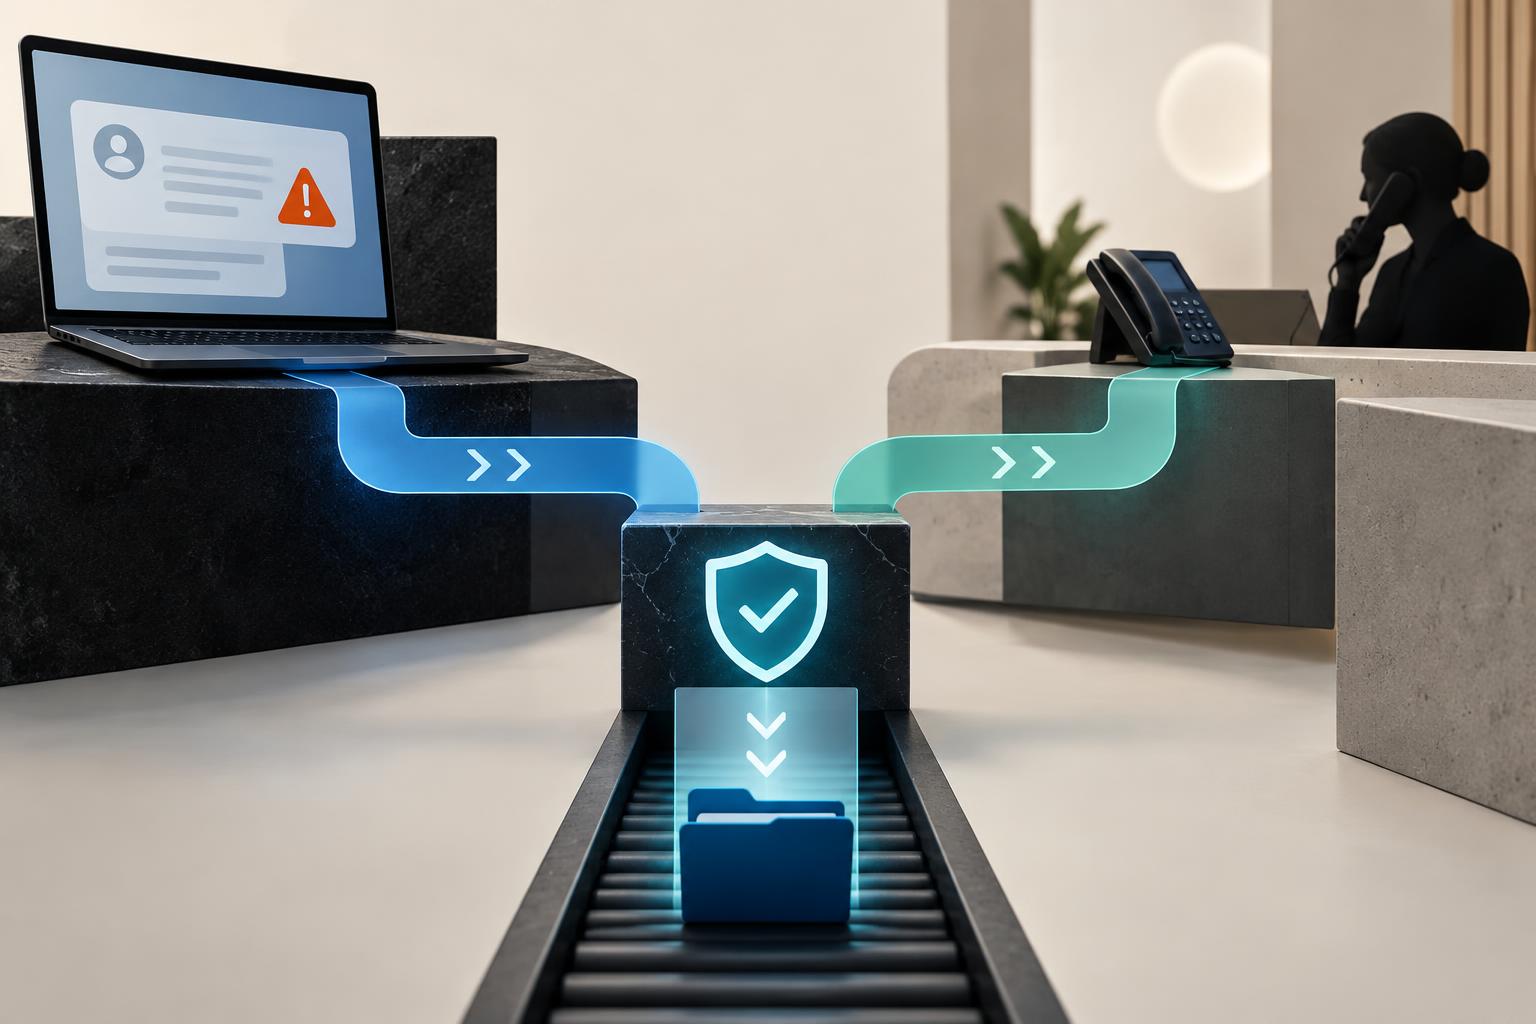
3. Проверять важные просьбы по второму каналу
Запрос на удалённый доступ, изменение реквизитов, срочную оплату или предоставление файла нужно подтверждать через внутреннюю систему заявок, телефон или заранее известный корпоративный адрес. Нельзя использовать для проверки тот же чат, в котором возникло подозрение.
4. Ограничить внешние контакты
Администратору стоит пересмотреть, кто может начинать переписку с сотрудниками организации. Для критичных команд разумно разрешать взаимодействие только с проверенными внешними доменами и заранее согласованными партнёрами.
5. Учить распознавать давление
Сотрудникам важно объяснять не только, как выглядит фишинговая ссылка, но и как устроена социальная инженерия. Срочность, секретность, авторитет собеседника и просьба обойти стандартную процедуру — самостоятельные сигналы риска, даже если в сообщении нет файла или URL.
Защита и приватность в одном окне
Чтобы оценить подозрительное намерение, системе необходимо обработать контекст разговора. Microsoft заявляет, что содержимое сообщений не должно сохраняться для обучения моделей, использоваться в рекламе, пользовательском мониторинге или других функциях продуктивности. Но это не означает отсутствия анализа: для срабатывания защиты переписка должна быть обработана автоматически.
Отдельный вопрос — как именно функция включается. Microsoft указывает, что администратору не потребуется активировать механизм вручную. Для массовой защиты это удобно, но для организации создаёт обязанность заранее объяснить сотрудникам, что изменилось, какие чаты анализируются и кто отвечает за разбор спорных случаев.
Не менее важны ложные срабатывания. Предупреждение может появиться в переписке с новым подрядчиком, консультантом или партнёром, который использует непривычную терминологию. Если система начнёт регулярно мешать работе, сотрудники станут игнорировать её сигналы. Поэтому компании нужны понятная процедура обжалования и человек, который сможет проверить контекст инцидента.
Что изменится в корпоративной безопасности
Антифишинг постепенно выходит за пределы проверки ссылок и файлов. Следующим уровнем становится анализ поведения: кто начал разговор, как развивается диалог и пытается ли собеседник заставить сотрудника нарушить правила.
Для бизнеса это полезное усиление, но не автоматическая страховка. Teams может добавить ещё один сигнал тревоги, однако окончательная защита по-прежнему строится на ограничении доступа, проверке личности и дисциплине процессов.
Главный практический вывод прост: если запрос требует срочно передать доступ, установить программу или обойти стандартную процедуру, опасным его делает не наличие ссылки. Опасным становится сам сценарий общения.