Новая проблема — не «нейросеть-хакер», а конвейер
В обсуждении искусственного интеллекта и кибербезопасности часто звучит образ автономной нейросети, которая сама находит уязвимость, проникает в систему и крадёт данные. Реальная угроза пока устроена прозаичнее — и от этого не становится менее серьёзной.
Кампания, которую CrowdStrike связывает с группой VAPOR PANDA, показывает другой сценарий: человек задаёт цели и контролирует важные решения, а многоагентная система берёт на себя значительную часть рутинной работы. Она распределяет задачи между специализированными агентами, сопоставляет результаты и сохраняет общую карту инфраструктуры каждой организации.
Это меняет не столько набор инструментов злоумышленника, сколько экономику атаки. Один оператор получает возможность одновременно вести разведку по большому числу целей, не тратя на каждую столько же времени, сколько потребовалось бы ручной команде.
Что произошло с ARTEX
По данным CrowdStrike, с 17 октября 2026 года VAPOR PANDA применяла платформу ARTEX против более чем 200 организаций как минимум в 14 странах. Среди потенциальных целей были государственные структуры, телекоммуникационные, фармацевтические, оборонные, финансовые, ядерные и полупроводниковые компании.
Но здесь важно не превращать одну цифру в другую. Более 200 организаций — это число целей, против которых использовался инструмент. Это не означает, что все они были взломаны.
Постэксплуатационная активность, то есть действия после получения доступа, подтверждена только в девяти организациях. В этих случаях наблюдались установка бэкдора, разведка внутренней сети и попытки украсть или подобрать учётные данные. Ещё как минимум против 12 организаций фиксировались сканирование и credential spraying — массовые попытки входа с использованием известных паролей или комбинаций учётных данных.
Поэтому корректнее говорить не о 200 взломах, а о 200 эпизодах автоматизированной разведки и проверки возможностей для дальнейшего продвижения.
Как устроена многоагентная атака
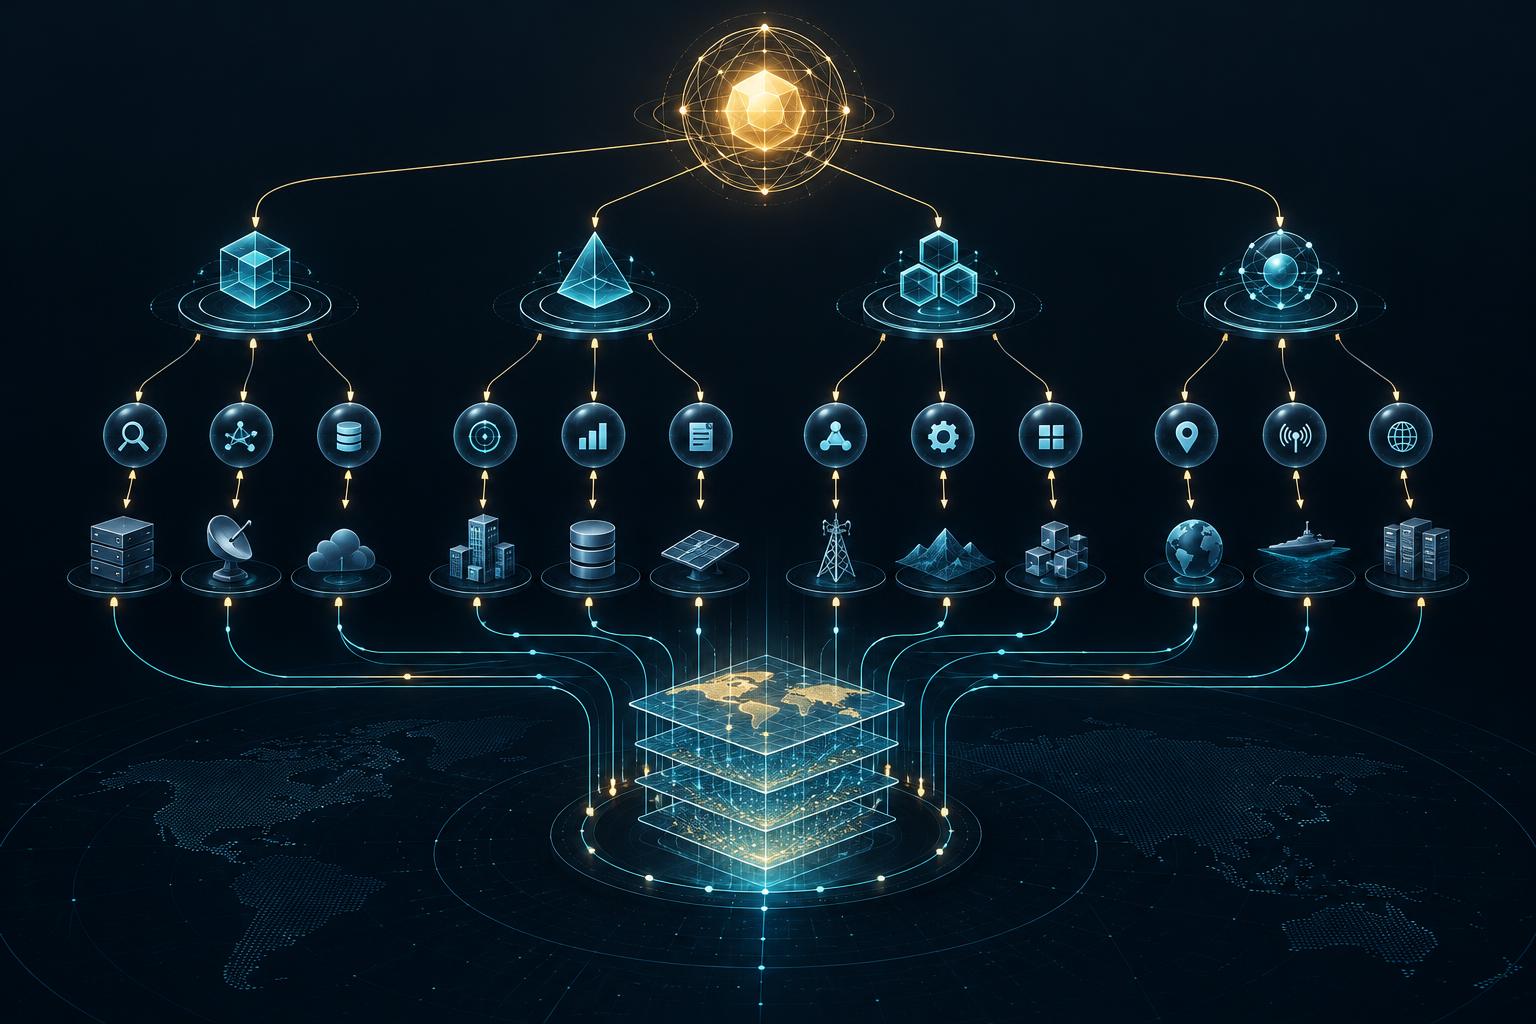
ARTEX использует иерархическую модель. Главный агент координирует планировщиков, а те передают отдельные задачи рабочим агентам. Одни могут собирать сведения о внешней инфраструктуре, другие — проверять найденные данные, третьи — изучать сетевые связи или искать учётные записи.
Результаты не исчезают после завершения отдельной операции. Они попадают в общую структуру данных, где сохраняются сведения о цели, найденных узлах, выполненных действиях и следующих шагах. Это похоже не на набор независимых запросов к языковой модели, а на рабочую систему с памятью и распределением ролей.
В кампании применялась модель DeepSeek, а также ещё одна коммерческая языковая модель, название которой не установлено. В одном из эпизодов планирующие агенты обработали около 1,4 млрд входных токенов. Сама по себе эта цифра не доказывает успешность атаки, но показывает объём автоматизированной работы, который система способна выполнять в процессе разведки.
При этом человек не исчезает из схемы. В обнаруженных инструкциях присутствовали указания искать машины без защитного сенсора CrowdStrike. Значит, оператор по-прежнему определял приоритеты, корректировал направление поиска и вмешивался в критические моменты.
Масштаб важнее автономности
Главный риск здесь — не появление полностью самостоятельного цифрового злоумышленника. До такого сценария в описанном инциденте дело не дошло. Опаснее другое: рутинные этапы атаки становятся дешёвыми, быстрыми и параллельными.
Раньше исследование двухсот организаций потребовало бы большой команды, длительной подготовки и постоянного ручного контроля. Теперь система может одновременно проверять внешние панели, сопоставлять домены, искать забытые серверы и передавать перспективные направления следующему агенту.
Даже если большинство таких попыток не приводит к проникновению, цена массовой разведки снижается. Для защитника это означает, что атака может начаться задолго до заметного инцидента: с большого количества малых проверок, каждая из которых выглядит незначительной, но вместе складывается в карту инфраструктуры.
Google Threat Intelligence Group также отмечает переход злоумышленников от простых запросов к агентным рабочим процессам и многоагентным фреймворкам. Это ещё не подтверждение каждой детали кампании VAPOR PANDA, но важный сигнал: подобные системы уже рассматриваются как практический инструмент атак, а не только как лабораторная демонстрация.
Почему EDR на ноутбуках недостаточно
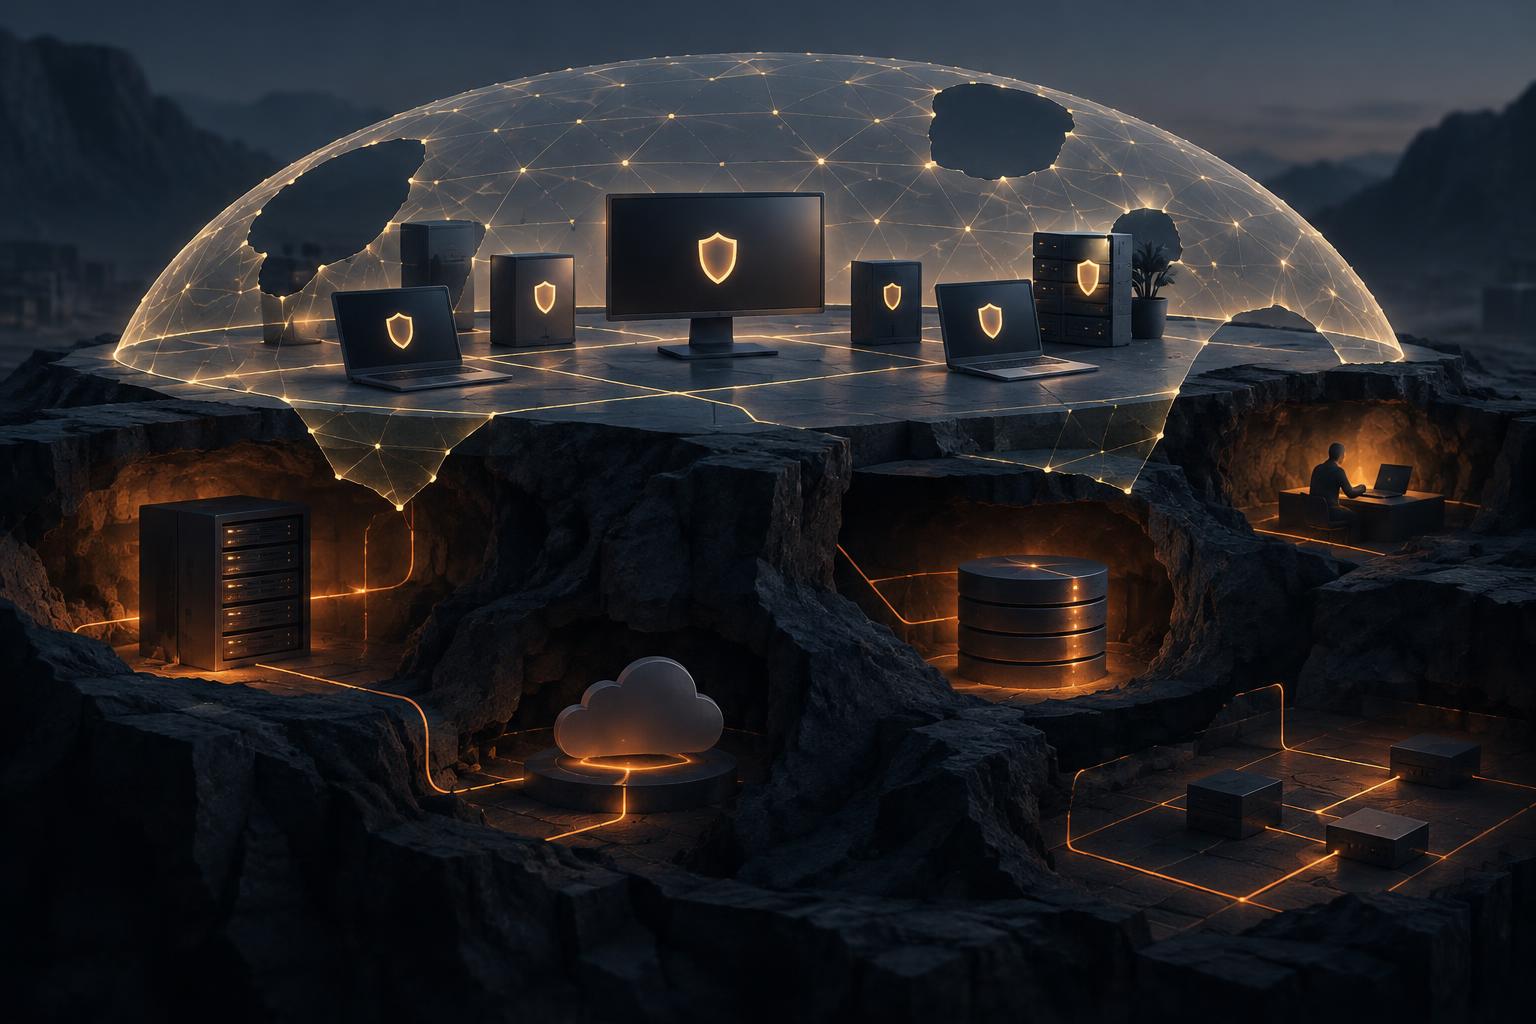
Для бизнеса этот сюжет важен прежде всего из-за изменения приоритетов защиты. Компания может хорошо контролировать рабочие станции сотрудников и всё равно оставлять открытыми другие части инфраструктуры.
Особое внимание стоит уделить:
- интернет-доступным панелям управления и сервисным интерфейсам;
- серверам, на которых нет EDR или другого полноценного сенсора;
- резервным средам и копиям, где могут сохраняться старые ключи;
- облачным ролям с избыточными правами;
- давно не ротированным паролям, токенам и API-ключам;
- системам подрядчиков и интеграциям с внешними сервисами.
Отдельная проблема — разрыв между инвентаризацией и реальным состоянием сети. Защитная команда может считать, что знает все активы компании, но агентная разведка ищет как раз забытые, неполностью защищённые или неучтённые узлы.
Что делать компаниям
Первый шаг — составить актуальную карту внешней и внутренней инфраструктуры, включая резервные среды, тестовые серверы, облачные аккаунты и системы подрядчиков.
Второй — проверить, где отсутствует телеметрия. Узлы без EDR не обязательно являются уязвимыми, но они создают слепые зоны, в которых сложнее заметить разведку и перемещение злоумышленника.
Третий — сократить срок жизни учётных данных и убрать избыточные права облачных ролей. Автоматизированная система особенно эффективно использует повторно применяемые пароли, старые токены и широкие разрешения.
Наконец, стоит анализировать не только успешные входы, но и массовые последовательности неудачных проверок: необычные сканирования, попытки доступа к множеству узлов, поиск систем без защитного агента и обращения к резервным средам.
Вывод
История VAPOR PANDA — не доказательство того, что языковые модели уже самостоятельно проводят полноценные кибератаки. Это пример более практичного и близкого риска: AI снижает стоимость параллельной разведки и помогает одному оператору работать с большим числом целей.
Для компаний вывод прост: защищать нужно не только пользовательские устройства и основные серверы. В поле зрения должны попасть резервные среды, облачные роли, забытые активы и узлы без мониторинга. В эпоху агентных атак выигрывает не тот, кто лишь быстрее реагирует на взлом, а тот, кто раньше замечает, как его инфраструктуру начинают собирать в единую карту.