AI-агенты постепенно переходят от рекомендаций к действиям. Они могут искать товары, собирать отчёты, бронировать услуги, работать с CRM и отправлять формы. Но почти любое такое действие упирается в авторизацию: агенту нужно войти в аккаунт, открыть корпоративную систему или получить доступ к сервису.
Самый очевидный способ — передать агенту логин и пароль. Именно от этой модели 1Password предлагает отказаться. 22 октября 2026 года компания представила 1Password for Agents — инфраструктурный слой, который должен позволить агентам входить в аккаунты без раскрытия учётных данных.
Как устроена схема 1Password
По описанию компании, агент не получает пароль в сообщении, файле или собственном хранилище. Вместо этого он идентифицирует себя перед 1Password с помощью цифрового ключа и запрашивает доступ к конкретной учётной записи.
Пользователь видит запрос и подтверждает его. После этого 1Password самостоятельно подставляет логин и пароль в форму на сайте. Агент продолжает работу, но сам секрет не должен попадать в его контекст, историю диалога или память.
Разница с обычной передачей пароля принципиальная. В первом случае агент становится обладателем секрета и потенциально может сохранить его в логах, отправить не тому сервису или раскрыть в результате ошибки. Во втором пароль остаётся внутри менеджера, а агент получает возможность выполнить конкретный шаг авторизации.
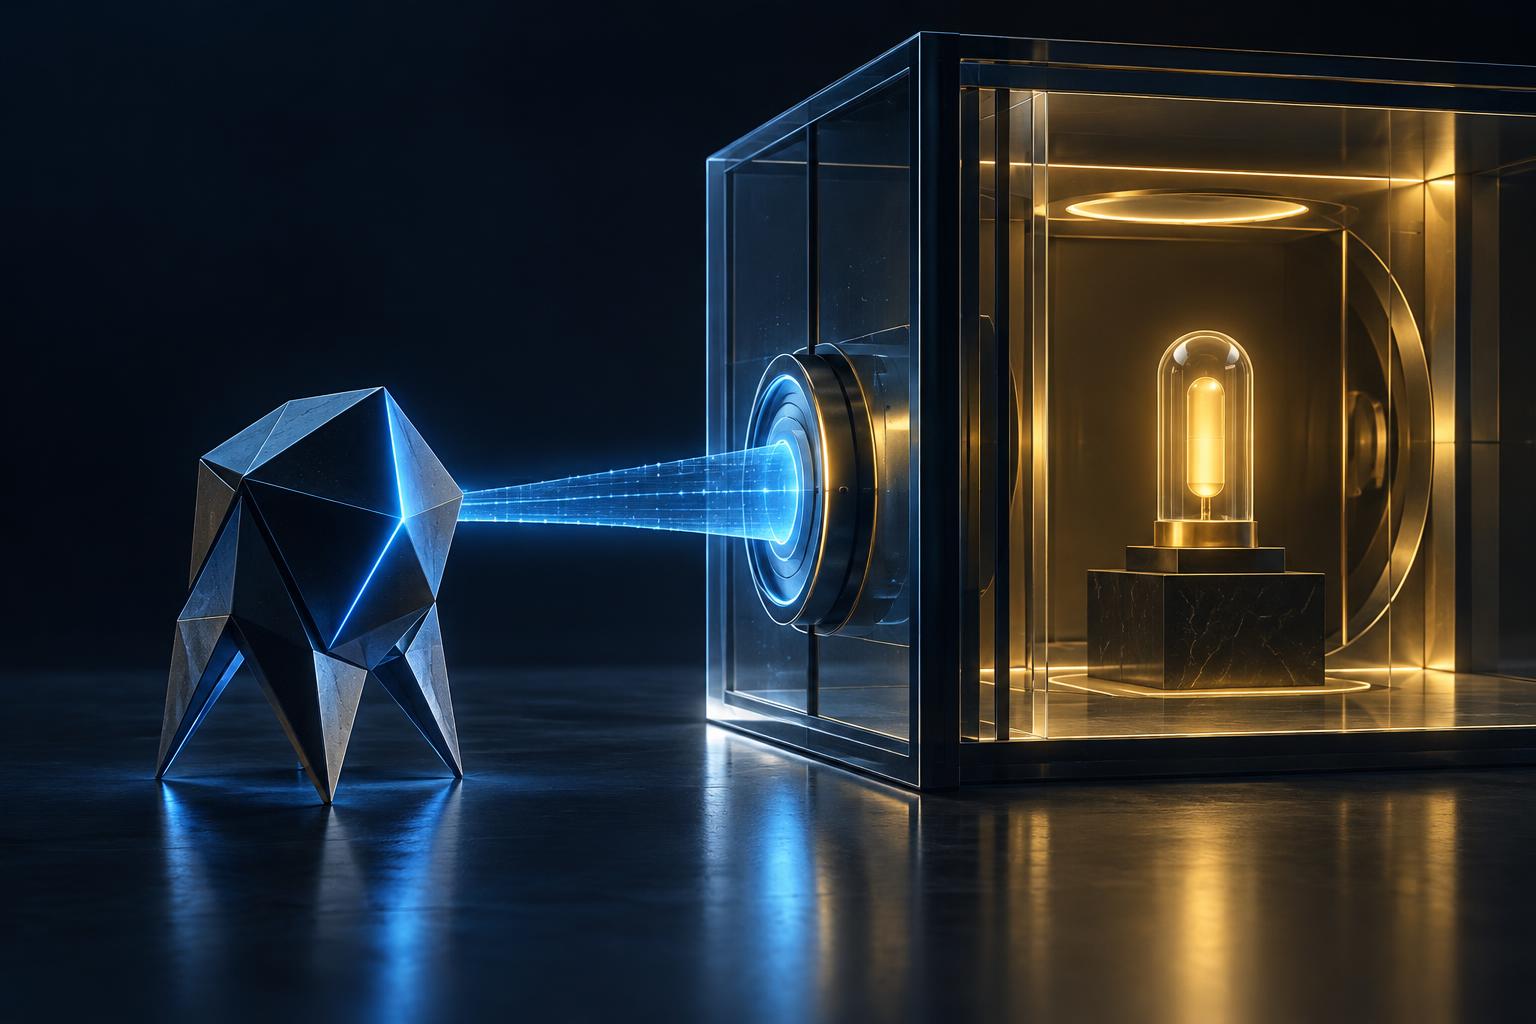
Как агент получает доступ без раскрытия пароля. Иллюстрация: ИИ
Это не означает, что агент получает «доступ вообще». Запрос связан с определённым логином и должен быть подтверждён человеком. В перспективе такая схема позволяет связать действие с конкретным агентом, пользователем, задачей и временем.
Чем это отличается от цифрового паспорта и API-ключа
У этих механизмов разные задачи.
Цифровой паспорт агента отвечает на вопрос: кто обращается к системе? Он помогает распознать конкретного агента, но сам по себе не говорит, что ему разрешено сделать и как войти в сервис.
Токен намерения описывает предполагаемое действие: например, получить данные о заказе или отправить заявку. Он может ограничивать сценарий, но не обязательно решает проблему авторизации в старом веб-сервисе, где по-прежнему требуется логин и пароль.
API-ключ даёт технический доступ к программному интерфейсу. Это удобный вариант для интеграций, но ключ тоже является секретом. Если его выдать агенту без ограничений, он может оказаться в журнале, настройках или контексте модели. Кроме того, API есть далеко не у каждого нужного сервиса.
Подход 1Password работает на другом уровне. Он не заменяет идентичность агента, разрешение на действие или API-политику, а добавляет к ним безопасный способ выполнить вход в существующий аккаунт.
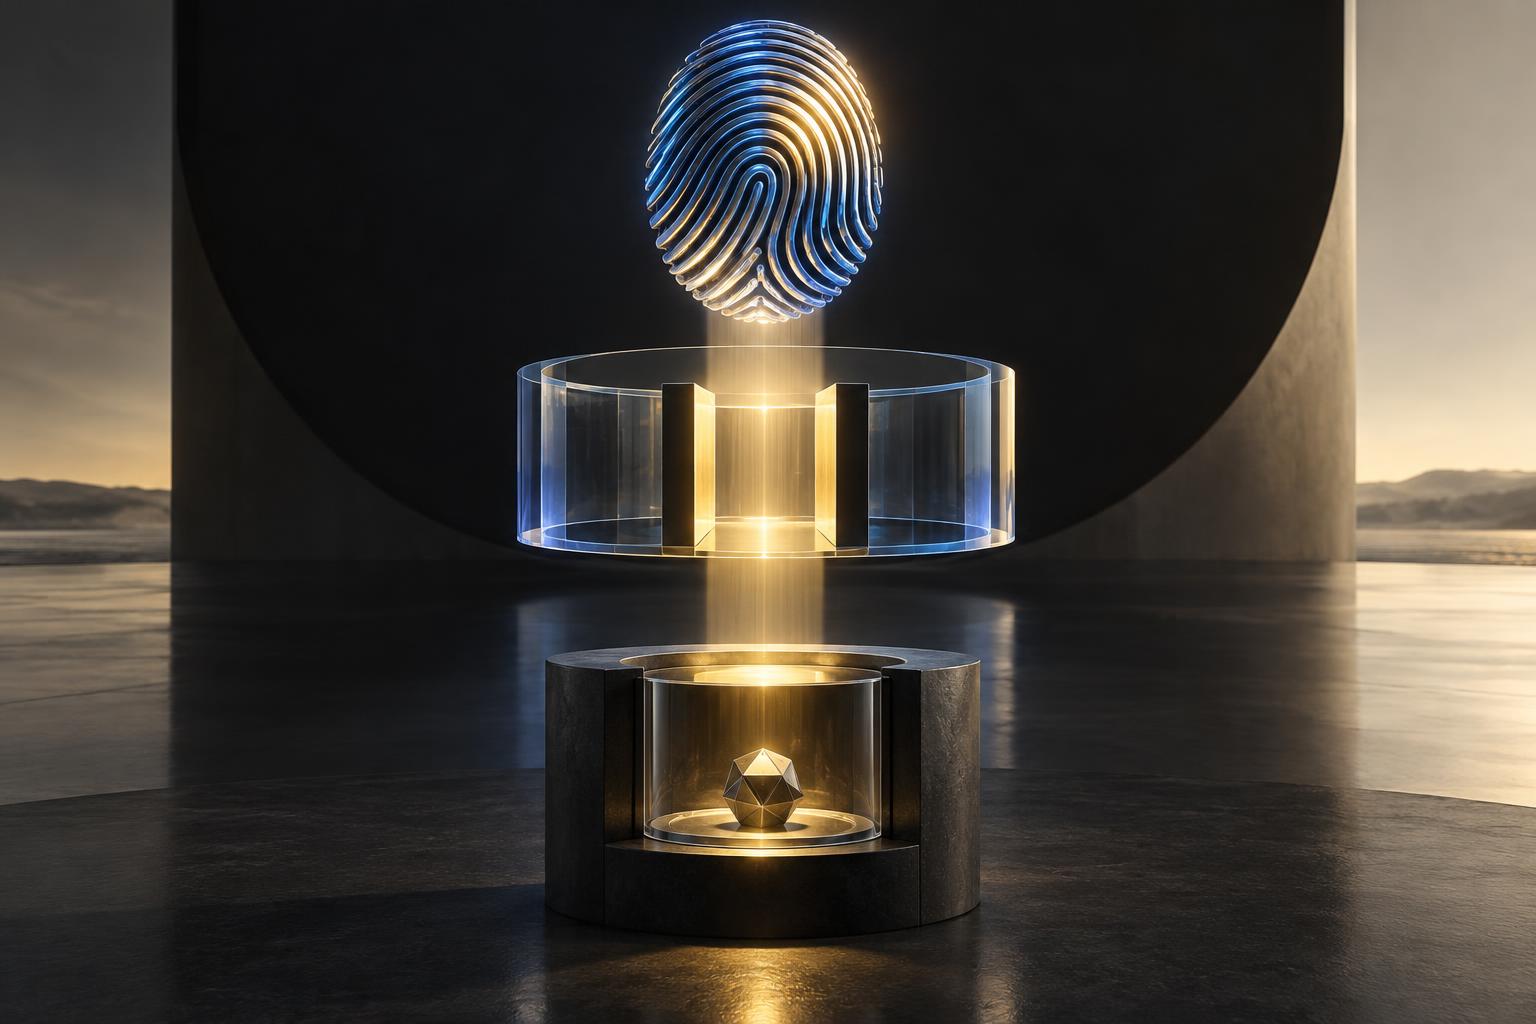
Три уровня безопасной агентной авторизации. Иллюстрация: ИИ
Какие риски схема снижает
Главное преимущество — пароль не приходится помещать в рабочий контекст агента. Это уменьшает вероятность, что секрет окажется в истории чата, системных логах, скриншоте или внутреннем хранилище интеграции.
Для компании важна и управляемость доступа. Если сотрудник просто передал агенту общий пароль, трудно понять, кто именно использовал аккаунт и в какой момент. При посредничестве менеджера паролей можно строить более подробный журнал: какой агент запросил доступ, какой пользователь его подтвердил и к какой записи обращались.
Есть и практический эффект для существующих систем. Бизнесу не обязательно ждать, пока каждый сервис выпустит специальный интерфейс для AI-агентов. Если авторизация происходит через обычную веб-форму, менеджер паролей может выступить связующим слоем.
Однако это преимущество зависит от качества конкретной интеграции. 1Password заявила о совместимости с рядом агентных платформ, включая продукты Meta, Anthropic, OpenAI, xAI и Town. Но доступность функций может различаться: одни интеграции уже работают, другие разворачиваются постепенно или требуют отдельной поддержки со стороны платформы.
Почему скрытый пароль не решает проблему целиком
Защита секрета не равна защите результата. Агент может успешно войти в правильный аккаунт, но затем выполнить ошибочное действие: удалить файл, отправить письмо не тому адресату, оформить неподходящий заказ или изменить данные клиента.
Есть и более незаметный риск. После входа агент видит содержимое страницы. Если там находятся финансовые сведения, персональные данные или внутренние документы, эта информация всё равно может попасть в его рабочий контекст. Поэтому формула «агент не видит пароль» не должна превращаться в вывод «агент безопасен».
Отдельная проблема — усталость от подтверждений. Если система просит согласие на каждое действие, пользователь может начать автоматически нажимать кнопку. Тогда формальное наличие human-in-the-loop перестаёт быть реальным контролем.
Хороший запрос на подтверждение должен показывать не только название сайта. Пользователю важно видеть, какой агент действует, от имени какого аккаунта, что именно он собирается сделать, сколько это может стоить и как долго будет действовать разрешение.
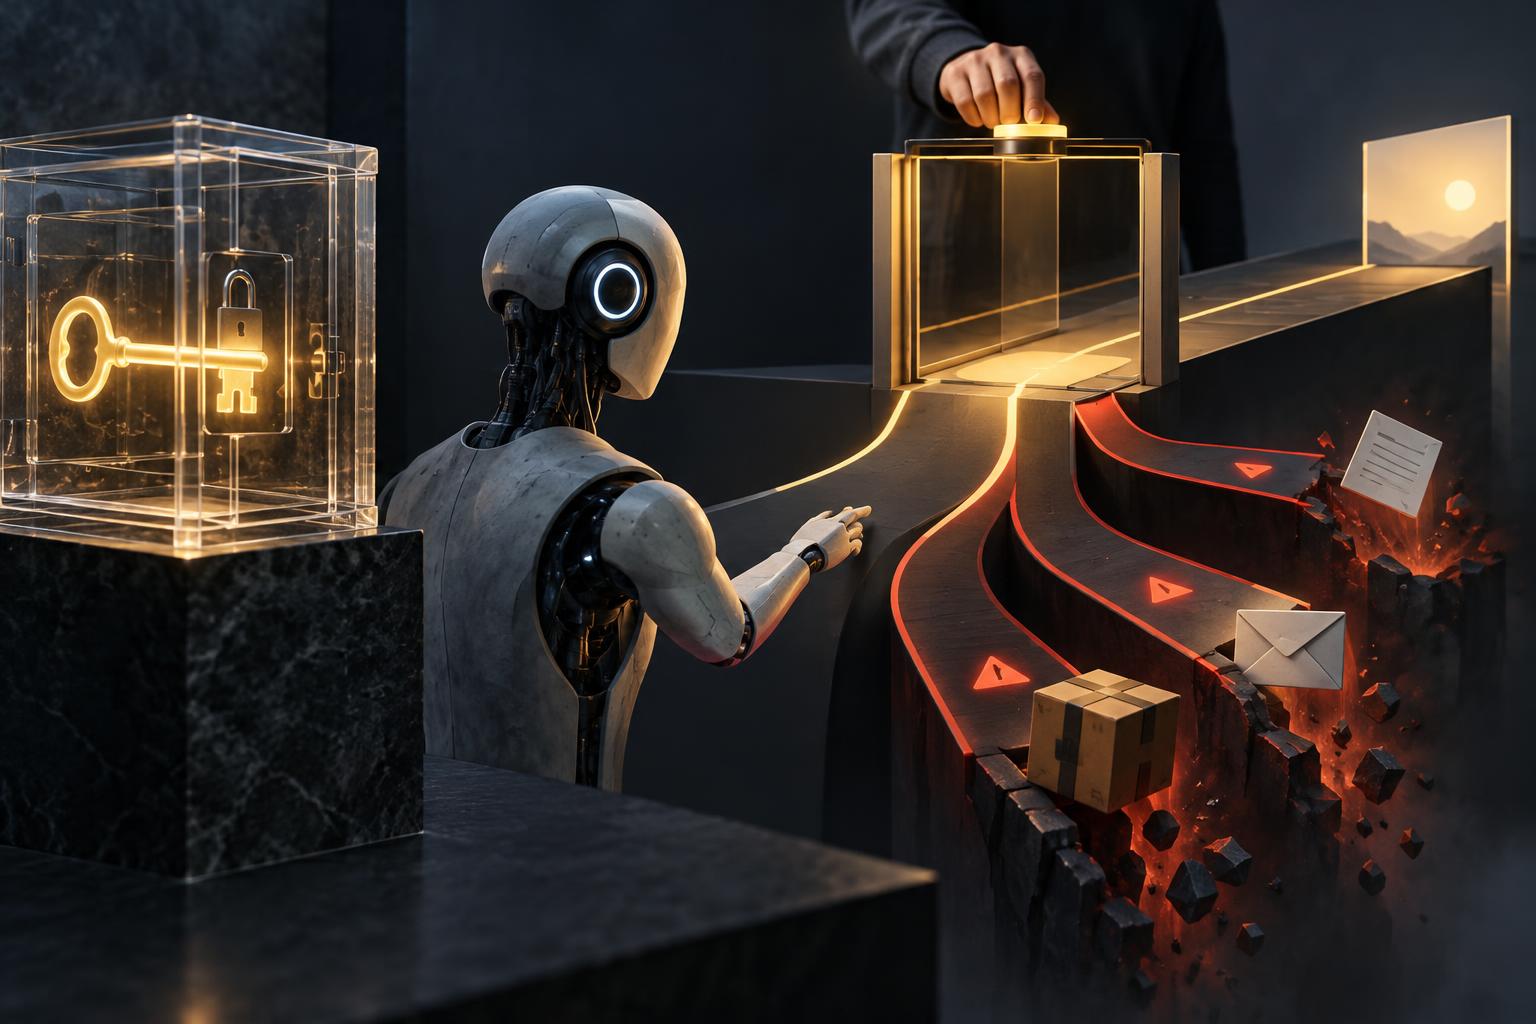
Скрытый пароль не отменяет контроль результата. Иллюстрация: ИИ
Что бизнесу стоит внедрять уже сейчас
Безопасную архитектуру для агентов полезно строить вокруг трёх отдельных сущностей:
- Идентичность агента — кто обращается к системе.
- Разрешение на действие — что ему позволено сделать.
- Секрет авторизации — каким способом система впускает его внутрь.
Эти уровни нельзя смешивать. Даже если пароль хранится в защищённом менеджере, агенту нужны ограниченные учётные записи, временные сессии и понятные правила отзыва доступа.
Для операций с последствиями — платежей, удаления данных, отправки внешних сообщений и изменения прав — стоит использовать отдельное подтверждение. Для менее опасных задач можно применять лимиты и заранее заданные политики: например, разрешать чтение заказов, но запрещать их отмену.
Обязательны также журналирование и регулярный пересмотр разрешений. Компания должна уметь ответить на вопросы: какой агент использовал аккаунт, кто одобрил доступ, какие данные он увидел и какое действие выполнил.
Вывод
1Password for Agents показывает, как может измениться роль менеджера паролей. Он превращается из цифрового сейфа в посредника между человеком, агентом и сервисом.
Это важный сдвиг: агенту необязательно владеть секретом, чтобы выполнить авторизованное действие. Но сама по себе скрытая передача пароля не делает агентную систему безопасной. Надёжная модель требует одновременно распознавать агента, ограничивать его намерение, защищать секрет, контролировать содержимое страниц и проверять опасные операции.
Именно разделение этих уровней — а не обещание полностью автоматического доступа — станет основой зрелой инфраструктуры для AI-агентов.


