API-ключ теперь подтверждает не только личность
API-ключ долго воспринимался как технический аналог пароля: секретную строку нужно не публиковать, не коммитить в репозиторий и хранить в менеджере секретов. Для AI-инструментов этого подхода уже недостаточно.
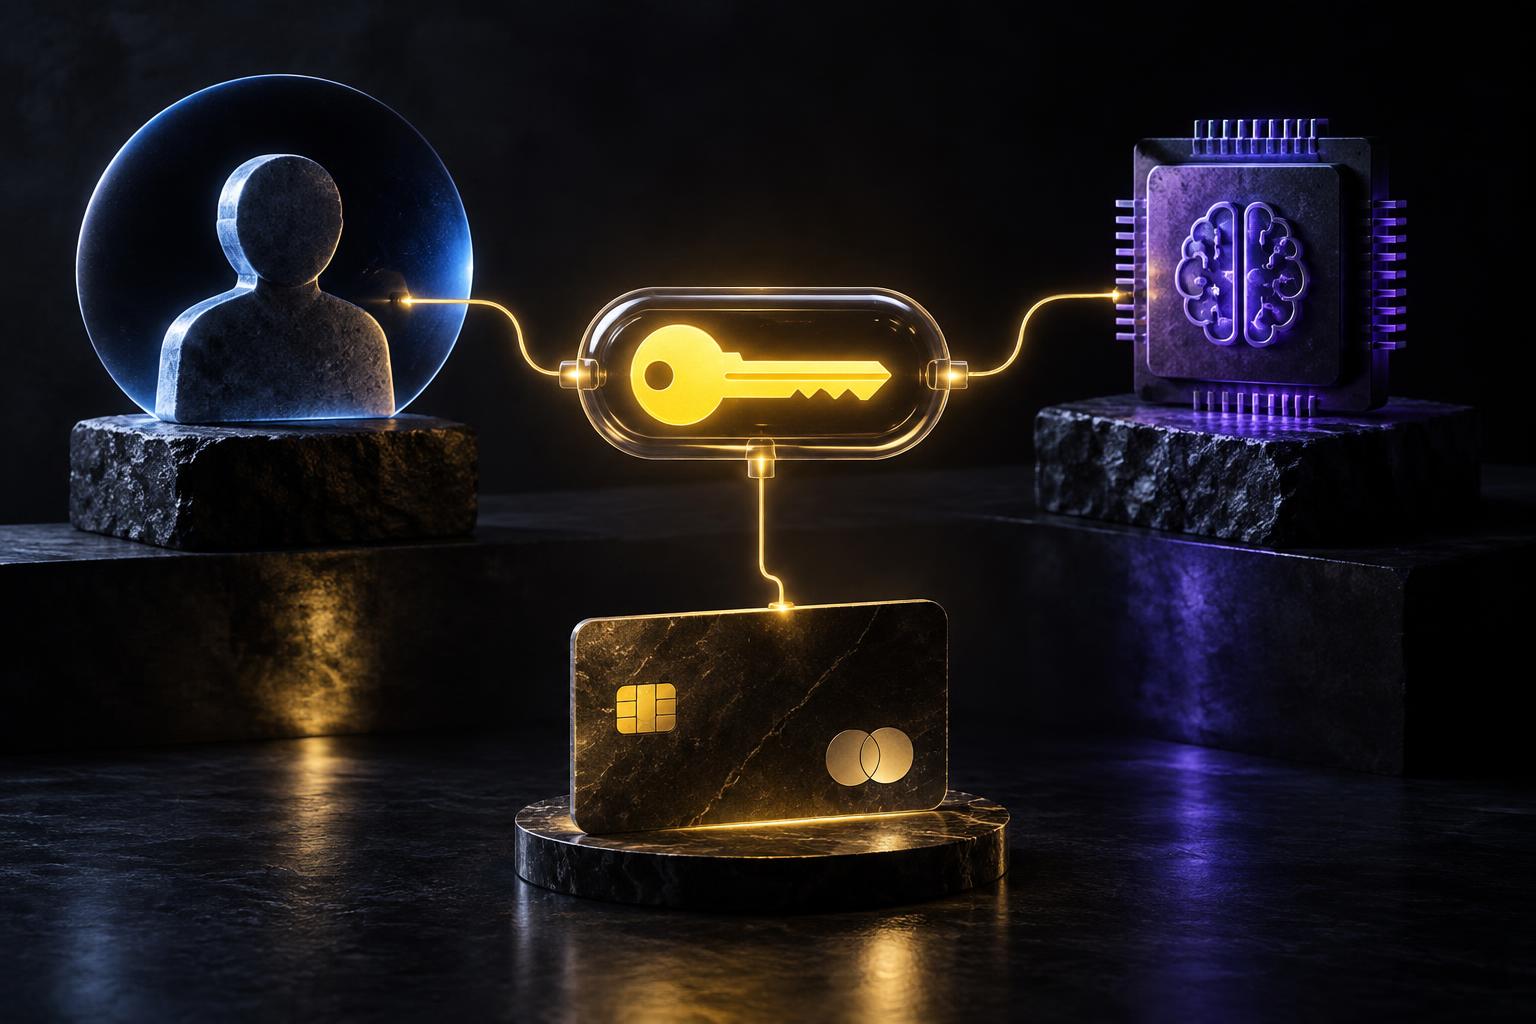
Ключ одновременно выполняет три функции:
- подтверждает, кто обращается к сервису;
- разрешает запускать вычисления и использовать модели;
- привязывает стоимость каждого запроса к конкретному клиенту.
Если такой ключ попадает к злоумышленнику, последствия могут быть не только информационными. Чужой доступ способен превратиться в быстро растущий счёт за токены, генерацию кода или другие ресурсы.
Именно такой риск проявился в инциденте вокруг OpenCode Console — облачного сервиса, связанного с открытым AI-инструментом для программирования.
Что произошло вокруг OpenCode Console
17 октября 2026 года команда OpenCode сообщила о несанкционированном доступе к устаревшей системе. По оценке компании, инцидент мог затронуть 1,4% пользователей OpenCode Console. Сервис позволял хранить ключи провайдеров моделей, включая OpenAI, Anthropic и Google, чтобы AI-агент мог отправлять запросы от имени пользователя.
OpenCode связала атаку с крупномасштабной дистилляцией моделей, но публично не раскрыла техническую механику. Не установлено, каким именно образом злоумышленники получили доступ, сколько ключей они использовали и какой объём данных успели вывести.
Финансовые последствия пользователи заметили быстрее, чем появились ответы на технические вопросы. Некоторые начали получать уведомления о резком росте расходов по своим ключам. В отдельных сообщениях речь шла о сотнях долларов, а в некоторых случаях — о счетах выше 1000 долларов. Пользователи также сообщали о заблокированных или отозванных ключах.
Эти суммы основаны на публичных сообщениях пользователей и публикации TechCrunch, а не на полном независимом аудите. Поэтому их нельзя считать окончательным объёмом ущерба. Не подтверждено и то, что все случаи с заблокированными ключами имели одну и ту же причину.
Почему это не обычная утечка пароля
Представим небольшую команду, которая подключила AI-агента к ключу Anthropic для разработки и к ключу OpenAI для автоматических тестов. Один из ключей хранится в облачной консоли, а агент может самостоятельно выбирать модель и повторять запросы при ошибках.
При компрометации злоумышленнику не нужно взламывать платёжную систему отдельно. Настоящий ключ уже воспринимается провайдером как легитимное разрешение. Дальше атакующий может отправлять большое количество запросов, выбирать более дорогие модели или запускать длительные цепочки задач. Система биллинга видит активность клиента, а не очевидное мошенничество.
У AI-агента риск выше, чем у обычного API-клиента: он способен генерировать запросы автоматически, работать без постоянного контроля человека и обращаться к нескольким инструментам подряд. Даже если каждый отдельный вызов выглядит допустимым, их совокупность может быстро превратить инцидент в финансовую проблему.
Почему совета «не хранить секреты в коде» мало
Не хранить ключи в исходниках по-прежнему необходимо. Но секрет может утечь и другими путями: через облачную панель, логи, интеграцию, расширение, скомпрометированный сервис или недостаточно изолированный AI-инструмент.
Поэтому безопасность должна учитывать не только место хранения ключа, но и его полномочия. Один бессрочный ключ с широким доступом опаснее нескольких ограниченных ключей, даже если все они хранятся в защищённом менеджере.
Нужно контролировать весь путь: кто выдал доступ, какой агент его использует, какие модели доступны, сколько может стоить один рабочий день и как быстро разрешение можно отменить.
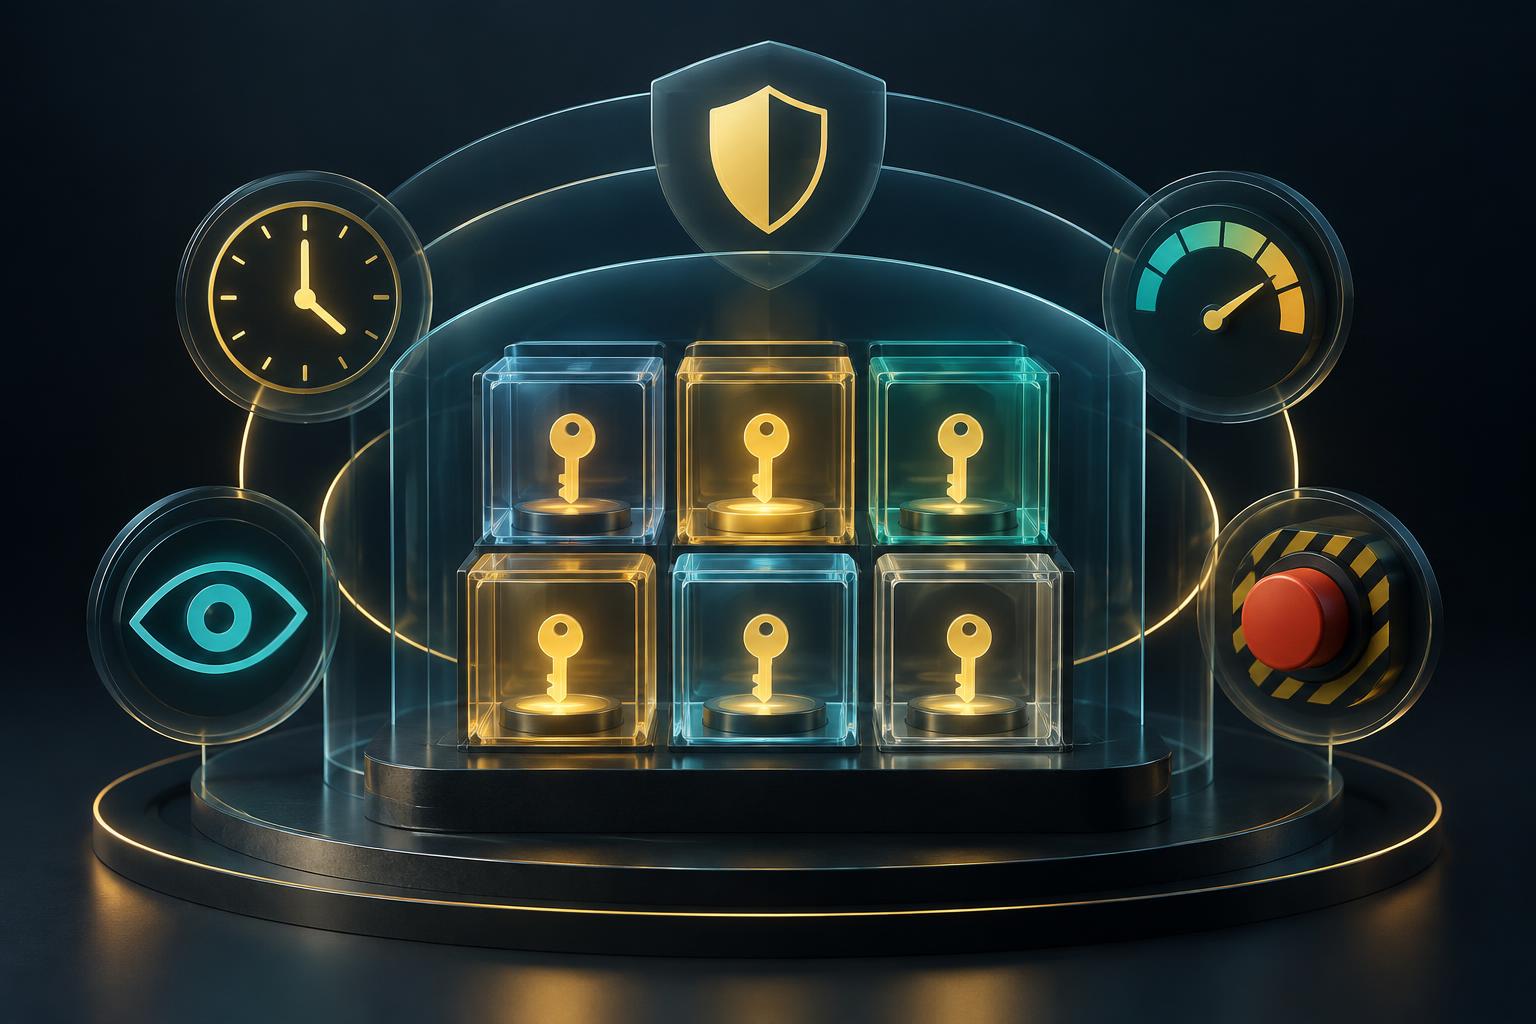
Чек-лист для компании
1. Разделяйте ключи по проектам и средам
Для разработки, тестирования и продакшена должны использоваться разные ключи. Не стоит объединять личные и рабочие расходы в одной учётной записи. Отдельный ключ для каждого проекта упрощает расследование и ограничивает масштаб инцидента.
2. Используйте короткоживущие токены
Если инфраструктура это поддерживает, выбирайте временные токены с минимальным сроком действия. Бессрочный ключ удобен, но при утечке он продолжает работать до ручного отзыва.
3. Вводите лимиты бюджета
Дневные и месячные ограничения должны быть установлены до запуска агента, а не после первого необычного счёта. Полезно задавать отдельные лимиты для проекта, пользователя и типа модели.
4. Следите за аномалиями
Настройте уведомления о резком росте числа запросов, необычных моделях, работе в непривычное время и скачке средней стоимости операции. Мониторинг должен реагировать не только на превышение месячного бюджета: к этому моменту ущерб уже может стать значительным.
5. Заранее подготовьте отзыв доступа
Команда должна знать, кто и каким способом отзывает ключ, блокирует интеграцию и проверяет журналы запросов. В экстренной ситуации важны минуты, а не поиск нужной инструкции в корпоративной базе.
6. Проверьте условия компенсации
У разных провайдеров отличаются правила возврата средств при компрометации ключа. До подключения корпоративных секретов стоит выяснить, какие доказательства потребуются, покрываются ли несанкционированные расходы и есть ли ограничения по срокам обращения.
Новый стандарт для AI-инструментов
Инцидент OpenCode показывает: AI-агента нужно рассматривать не просто как помощника разработчика, а как отдельного внутреннего пользователя с доступом к платным ресурсам. У него должны быть собственная учётная запись, минимально необходимые права, наблюдаемая активность и возможность быстрого отключения.
При выборе инструмента важно спрашивать не только о качестве моделей. Не менее важны архитектура хранения секретов, изоляция проектов, поддержка временных токенов, бюджетные ограничения и прозрачность расследований после инцидентов.
Полная техническая картина атаки и окончательный размер ущерба вокруг OpenCode Console публично не установлены. Но главный бизнес-вывод уже ясен: API-ключ — это не просто пароль к сервису. Это потенциальная платёжная карта для автоматизированного вычислительного агента. Защищать её нужно соответственно.


