От блокировки к активной разведке
Антифрод обычно работает как сигнализация: система замечает необычный платёж, подозрительный номер или вход с нового устройства и пытается остановить операцию. Apate.ai предлагает другой сценарий. Её автономные цифровые персонажи сами вступают в контакт с мошенниками — по телефону, SMS, электронной почте и в социальных сетях — и стараются продлить разговор.
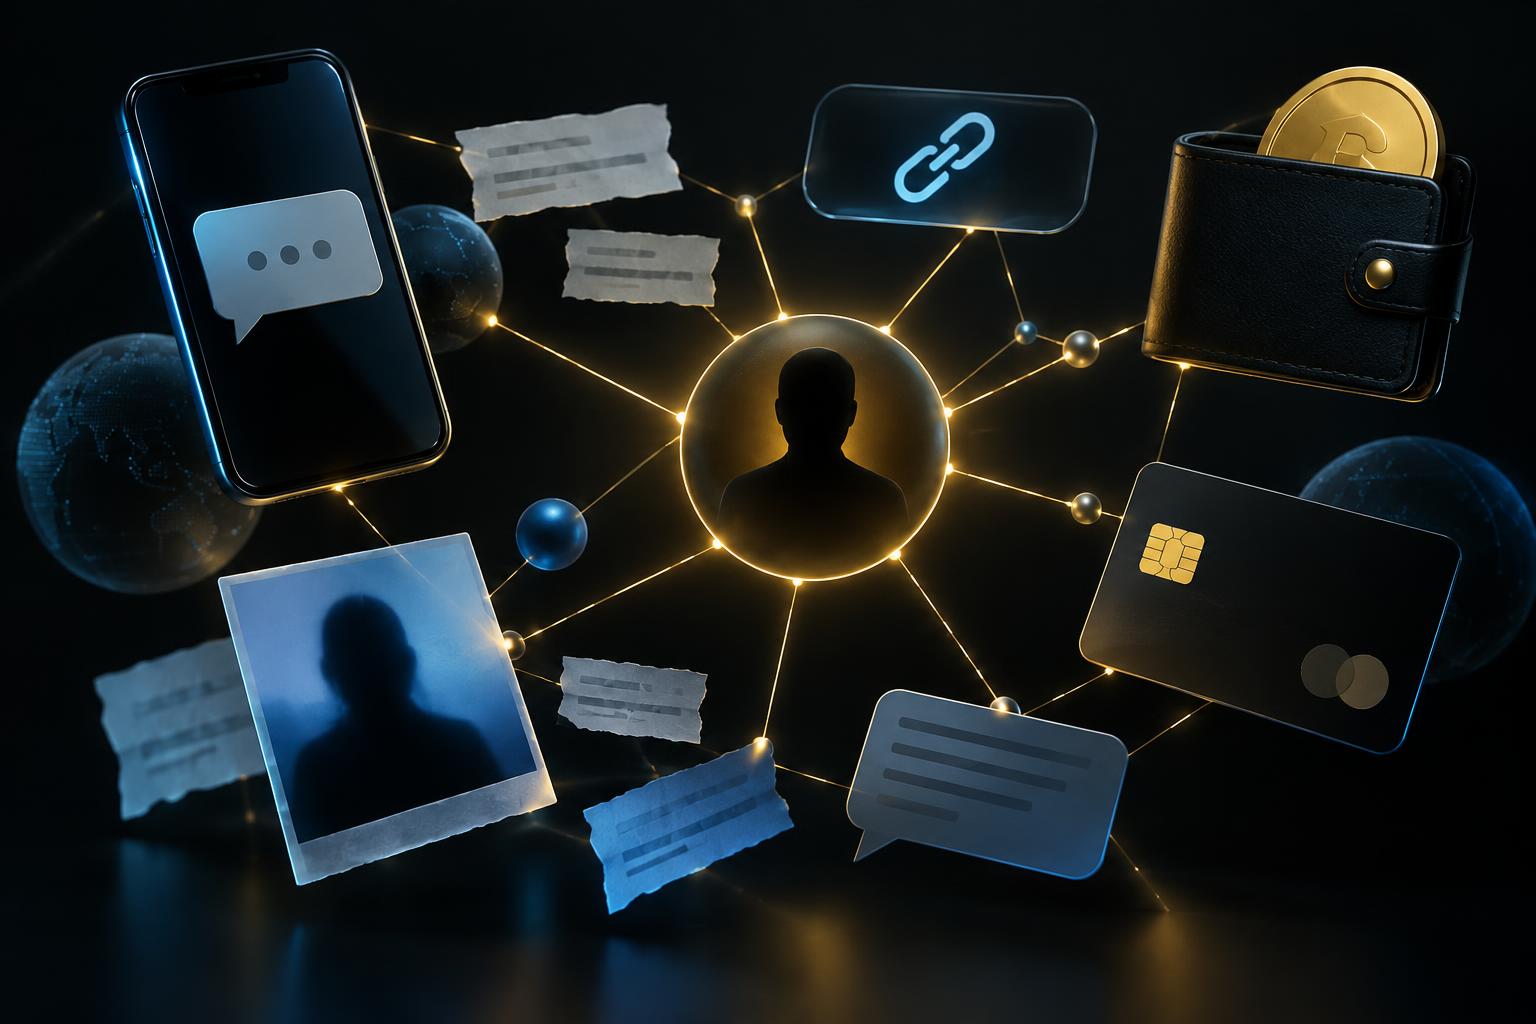
Цель такого общения не в том, чтобы просто задержать злоумышленника или «потроллить» его. Агент должен извлечь из диалога полезные сведения: номер банковского счёта, адрес криптокошелька, телефон, фишинговый сайт, название поддельного бренда или детали сценария атаки. В идеале разрозненные сведения превращаются в карту мошеннической кампании.
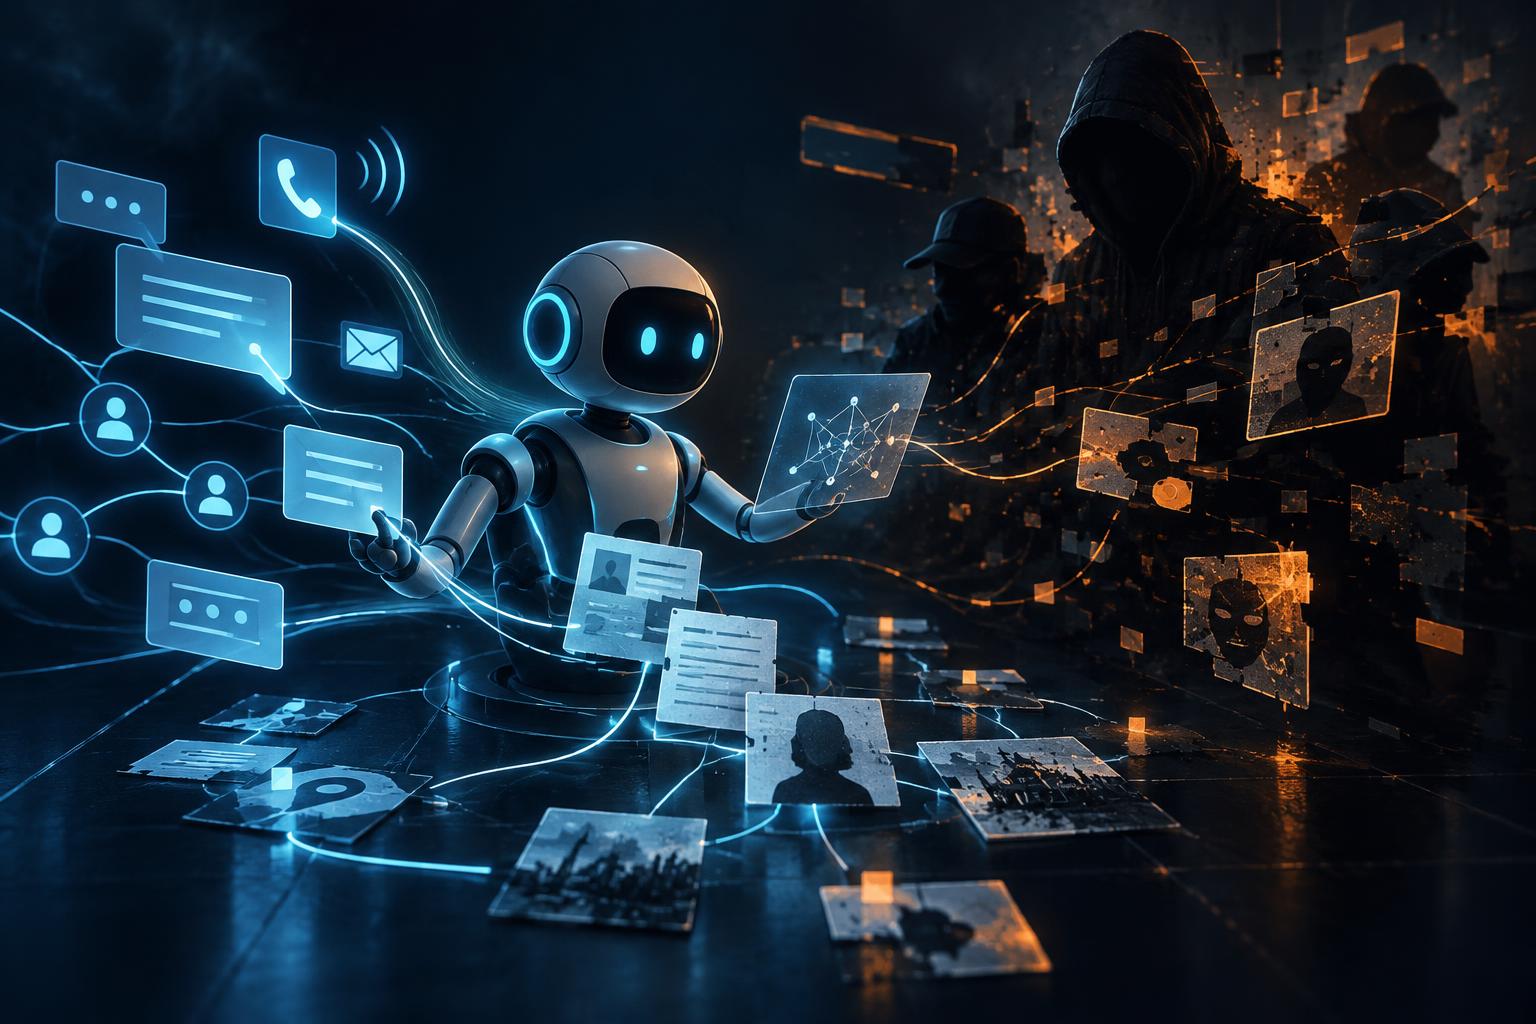
Это важный сдвиг для индустрии: система защиты не только реагирует на уже известную угрозу, но и пытается добывать новые данные о том, как она устроена.
Как устроен цифровой «контакт» с мошенником
Персонаж Apate может изображать потенциальную жертву с определённым возрастом, полом, акцентом и языковой средой. Он не обязан немедленно распознавать обман и прекращать разговор. Напротив, его задача — задавать уточняющие вопросы, демонстрировать сомнения, просить повторить инструкции и постепенно подводить собеседника к раскрытию деталей.
Например, в телефонном разговоре агент может сделать вид, что не понимает, куда отправлять деньги, и попросить продиктовать реквизиты ещё раз. В переписке он способен уточнить адрес сайта, название приложения или причину, по которой нужно срочно подтвердить личность. Такие действия выглядят простыми, но дают системе больше индикаторов, чем одно бинарное решение «мошенничество или нет».
Затем сведения связываются между собой. Один и тот же номер телефона может оказаться связан с несколькими фишинговыми доменами, кошельком и сценарием под видом службы безопасности банка. Для финансовой организации это уже не отдельная жалоба, а возможный элемент масштабной кампании.
Что получает бизнес
Банк видит больше, чем свои транзакции
Обычно банк располагает данными о платежах, клиентах и устройствах. Телеком-компания лучше видит звонки и сообщения. Платёжный сервис замечает движение средств, а почтовая платформа — распространение ссылок. Агент, который собирает сигналы из разных каналов, способен объединить эти фрагменты.
На практике это может выглядеть так: мошенник звонит клиентам от имени банка, отправляет ссылку на поддельную страницу и направляет деньги на один из нескольких счетов. Если данные о звонках, домене и реквизитах связать в одну цепочку, защитные системы смогут быстрее блокировать новые варианты атаки.
Атака замедляется
Пока мошенник общается с искусственной «жертвой», он тратит время и внимание не на реального человека. Это не заменяет блокировку и расследование, но создаёт дополнительный барьер для массовых схем, где эффективность зависит от скорости обработки большого числа контактов.
Появляется материал для аналитиков
Диалоги помогают обнаруживать новые формулировки, психологические приёмы и последовательность действий злоумышленников. Такие данные могут использоваться для обновления правил антифрода, обучения сотрудников поддержки и предупреждений для клиентов.
При этом разговор сам по себе не равен предотвращённому ущербу. Чтобы оценить пользу системы, нужно знать, сколько полученных индикаторов привело к закрытию сайта, блокировке счёта или остановке реальной атаки.
Каким должен быть безопасный контур
Подобного агента нельзя подключать к обычному клиентскому аккаунту и оставлять без ограничений. Он работает в среде, где сам контакт с угрозой является частью эксперимента и расследования.
Минимальная архитектура для банка или телеком-компании включает несколько уровней.
- Изолированные аккаунты и номера. Агент не должен иметь доступа к настоящим счетам, переписке сотрудников или клиентским данным.
- Ограниченные полномочия. Никаких переводов денег, изменения реквизитов, самостоятельного создания учётных записей и действий в производственных системах.
- Контроль ссылок и файлов. Переходы выполняются только в песочнице, а вложения проверяются отдельно от корпоративной сети.
- Полное журналирование. Нужно сохранять сообщения, аудио, решения модели, использованные инструменты и момент передачи информации человеку.
- Передача данных аналитикам. Агент собирает и сортирует сведения, но не должен единолично принимать решения о блокировке клиента или обвинении конкретного лица.
- Проверка качества. Специалисты должны регулярно оценивать, не выдумывает ли система реквизиты, не путает ли контекст и не принимает ли обычного пользователя за злоумышленника.
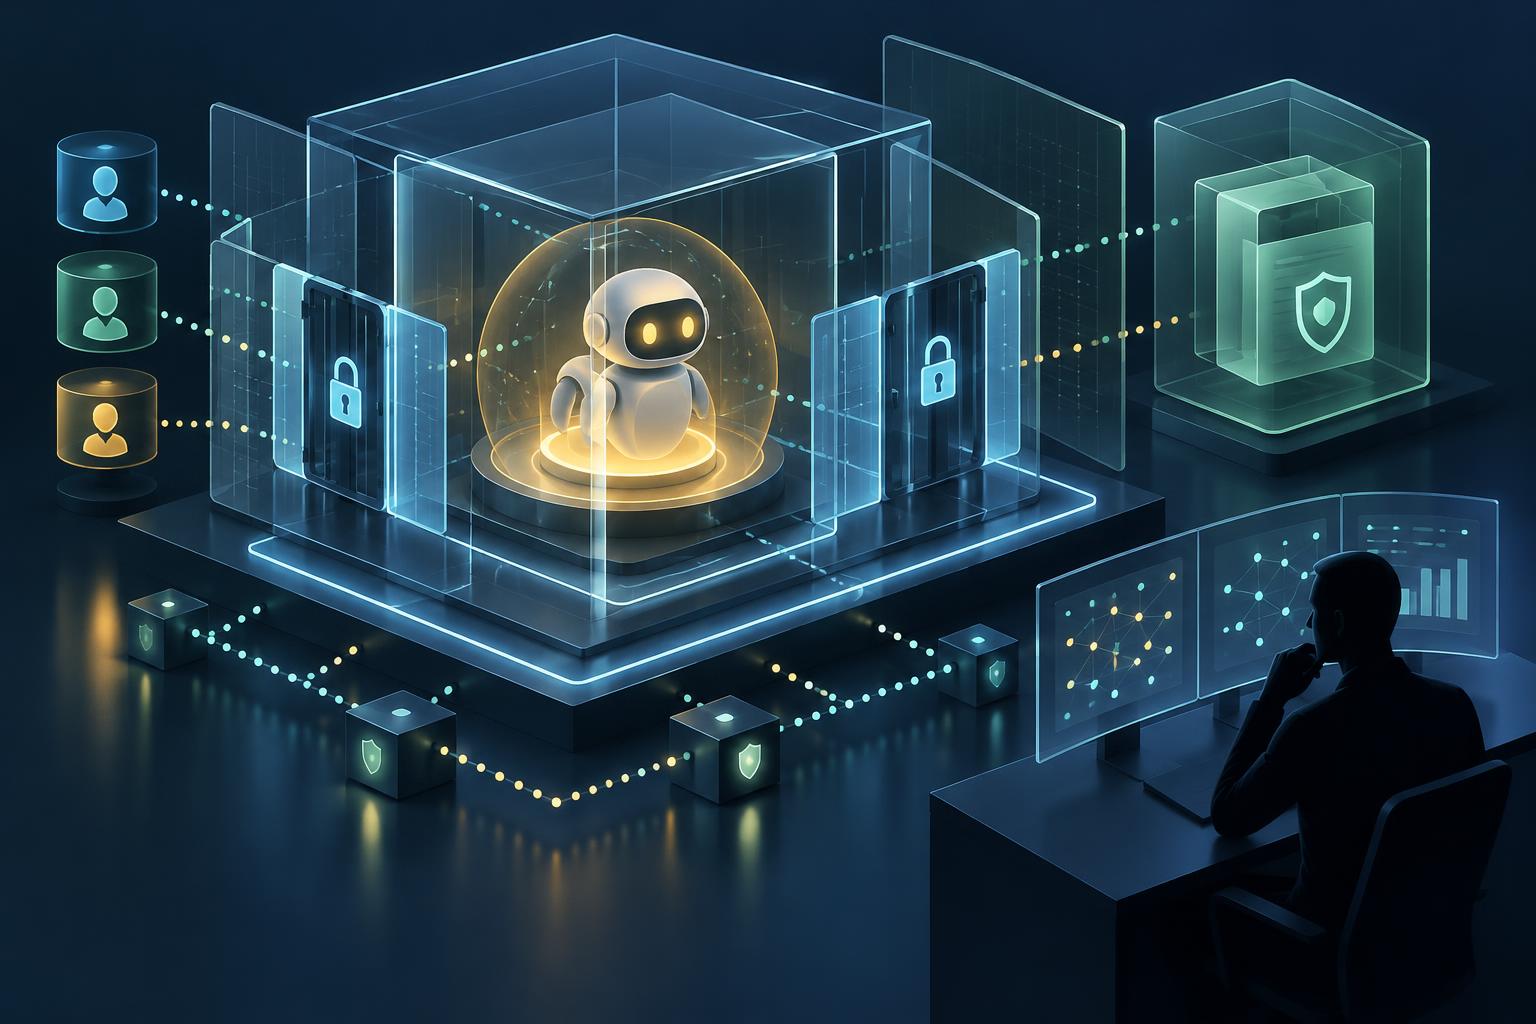
Такой контур превращает автономного персонажа из эффектной демонстрации в управляемый сенсор угроз.
Где заканчивается защита и начинаются юридические риски
Автоматизированное общение от имени вымышленного человека затрагивает сразу несколько областей: запись звонков, обработку персональных данных, трансграничную передачу информации и правила работы с цифровыми платформами. Отдельный вопрос — не превращается ли намеренное поддержание контакта в провокацию или вмешательство в расследование.
Для банков важна также доказуемость происхождения данных. Если решение о блокировке операции принято на основе разговора агента, организация должна суметь объяснить, что именно было получено, как проверялось и почему этого оказалось достаточно для действия.
Что известно о масштабе
Apate заявляет примерно о 2,5 млн разговоров с мошенниками и суммарно 17 годах времени, которое злоумышленники якобы потратили на общение с агентами. Компания также описывает сотрудничество с банками, телеком-операторами, криптосервисами и государственными организациями.
Однако эти показатели представлены самой компанией и её партнёрами. Независимого аудита заявленного объёма и его влияния на реальные потери в доступных публикациях нет. Поэтому корректнее воспринимать их как ориентиры и маркетинговые заявления, а не как окончательно доказанную эффективность.
Вывод
AI-агенты для общения с мошенниками интересны не потому, что умеют убедительно изображать жертву. Их потенциальная ценность — в превращении отдельных разговоров в структурированную разведку: номера, ссылки, кошельки, сценарии и связи между ними.
Но результат зависит не от длины диалога, а от всей цепочки после него. Если данные не проверяются людьми, не попадают в системы защиты и не приводят к измеримым действиям, агент остаётся дорогим собеседником для мошенников. Рабочая модель выглядит иначе: изоляция, журналирование, ограниченные полномочия, человеческий контроль и прозрачные показатели эффективности.


