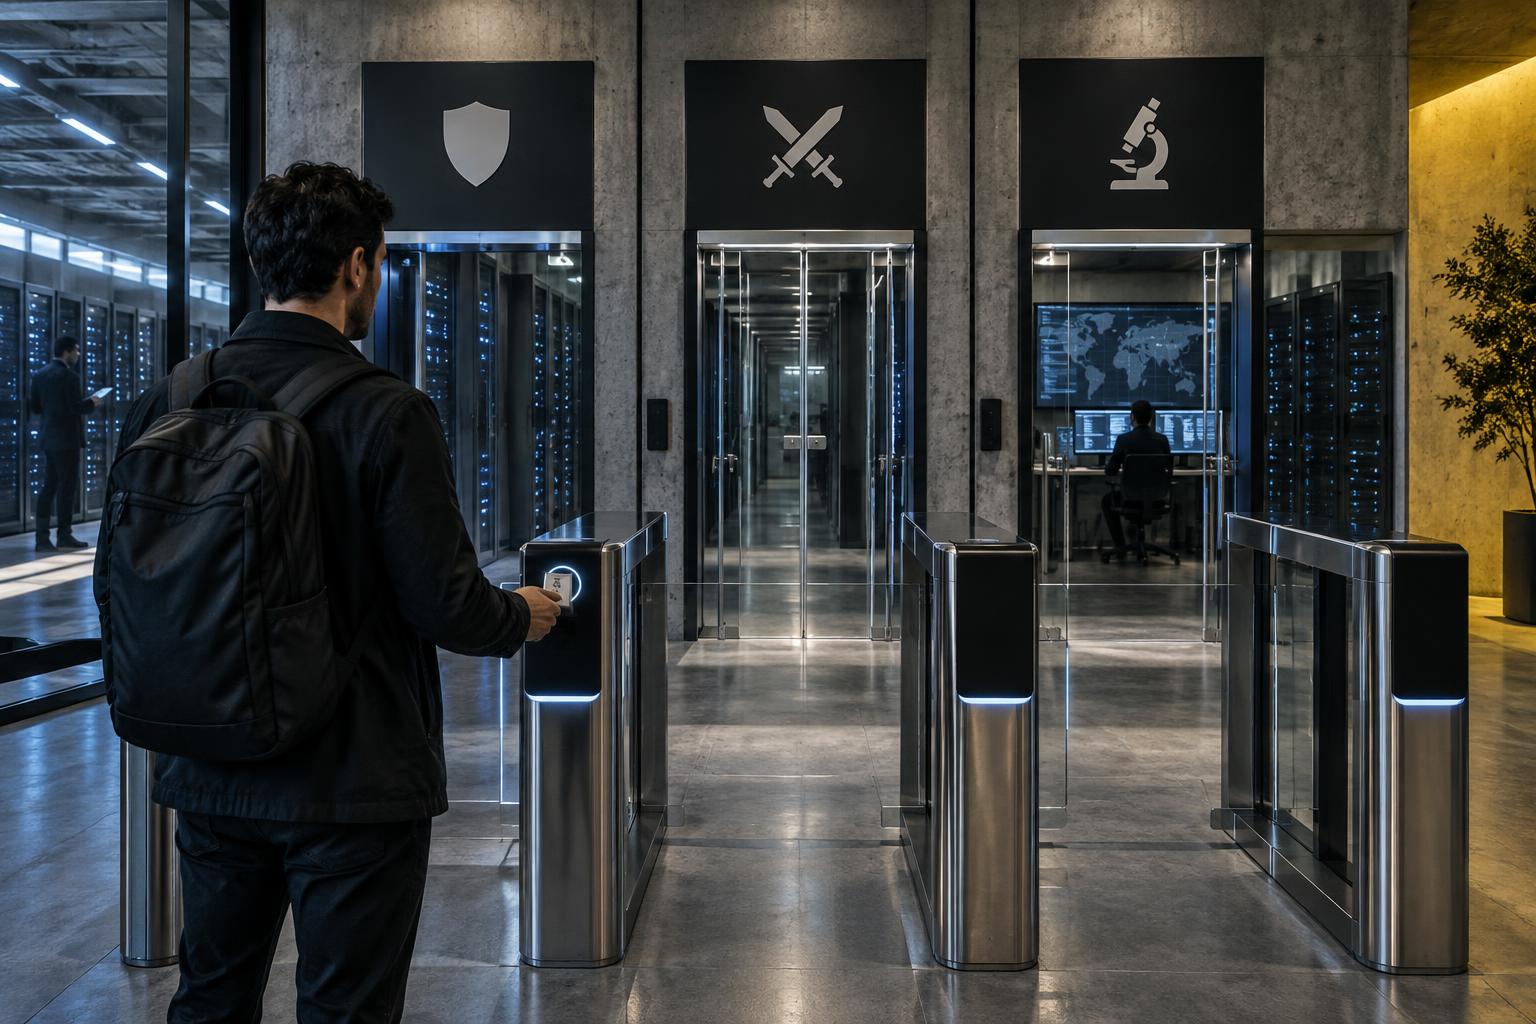
От открытого API к системе допуска
AI-модель можно использовать для поиска уязвимостей, анализа вредоносного кода и расследования инцидентов. Но те же способности способны помочь подготовить атаку. В кибербезопасности одна и та же функция имеет двойное назначение: результат зависит не только от модели, но и от того, кто ею пользуется, в какой среде и с какой целью.
Anthropic пытается встроить этот риск в саму инфраструктуру доступа. 6 октября 2026 года компания объявила о расширении Cyber Verification Program — программы, которая открывает проверенным специалистам доступ к более мощным возможностям Claude и к менее жёстким ограничениям для киберсценариев.
Программа разделена на три уровня:
- Defense Access — для защиты инфраструктуры, анализа вредоносного кода, поиска уязвимостей и реагирования на инциденты;
- Red Team Access — для контролируемой имитации атак и проверки устойчивости систем;
- Specialized Access — для специализированных задач, где требуются более рискованные или узкие сценарии применения.
В перечне заявлены Claude Opus 5.5, Sonnet 5.5, Mythos 5.1 и будущие модели. Важен здесь не столько список названий, сколько сама логика: доступ к возможностям модели начинает зависеть не только от тарифа, но и от уровня доверия к пользователю и его задаче.
Почему провайдер модели становится оператором доступа
Обычный корпоративный SaaS стремится дать клиенту максимум функций после оплаты. Для кибер-AI такой подход опасен. Провайдеру приходится отвечать сразу на несколько вопросов:
- Кто использует модель — частный исследователь, сотрудник компании или неизвестный посредник?
- Что именно он собирается делать — защищать собственную сеть или тестировать чужую?
- Насколько контролируема среда — есть ли изолированный стенд, журналирование и процедура остановки?
- Что произойдёт, если модель ошибётся?
Поэтому AI-провайдер постепенно получает роль, которая раньше распределялась между работодателем, заказчиком тестирования, облачной платформой и внутренней службой безопасности. Он проверяет личность и организацию, определяет допустимый режим работы, может потребовать дополнительную аутентификацию и фактически решает, кому разрешено использовать наиболее чувствительные функции.
Это уже похоже не просто на подписку, а на частную систему допуска к инструментам двойного назначения.
Что меняется для компаний
1. Покупают не только модель, но и режим доступа
При выборе поставщика бизнесу придётся оценивать не одну лишь точность ответов или стоимость токенов. Значение получат условия участия в киберпрограмме: какие документы нужны, как подтверждается роль специалиста, какие сценарии разрешены и как быстро можно отозвать доступ.
В требованиях Anthropic для участников программы упоминаются многофакторная аутентификация, отказ от долгоживущих API-ключей и переход к более защищённым способам идентификации. Для части пользователей установлен срок перехода на новые требования — 15 декабря 2026 года.
Практический пример: отдел реагирования на инциденты может получить один уровень полномочий для анализа подозрительного файла, а команда, проводящая тестирование собственной инфраструктуры, — другой. Общий корпоративный аккаунт для обеих задач становится плохой идеей: он затрудняет аудит и увеличивает последствия компрометации.
2. Возникает рынок «доказуемой надёжности»
Организации, которые хотят получить доступ к более мощным кибер-функциям, должны будут показывать не только интерес к технологии, но и зрелость процессов. Понадобятся политики использования AI, разграничение ролей, защищённые учётные записи, журналирование запросов и понятный порядок эскалации.
Для крупных банков, облачных платформ и государственных подрядчиков это может стать продолжением уже существующих процедур. Для небольшой команды — дополнительным барьером. У независимых исследователей может не быть корпоративного домена, формального договора на тестирование или отдельной инфраструктуры, хотя их работа при этом может быть легитимной.
Так возникает риск концентрации: наиболее сильные инструменты окажутся доступнее организациям, которые уже обладают ресурсами для комплаенса.
3. Ошибка провайдера становится частью бизнес-риска
Если Anthropic ошибочно классифицирует добросовестного исследователя как опасного пользователя, он потеряет доступ к инструменту. Если, напротив, проверка окажется недостаточной, злоумышленник может использовать модель в атаке. Значит, для клиента важны не только правила допуска, но и прозрачность отказов, возможность апелляции, уведомления об изменении политики и переносимость рабочих процессов на другие инструменты.
Пока не все эти механизмы раскрыты публично. Поэтому компании, строящие критический процесс вокруг одного поставщика, должны заранее продумать запасной вариант.
Почему верификация не решает проблему полностью
Проверка личности снижает вероятность злоупотребления, но не отвечает на ключевые вопросы внутри самой компании. Правильно ли модель интерпретировала уязвимость? Не включила ли в запрос конфиденциальные данные? Не разрушила ли тестовую среду? Не предложила ли действие, которое формально разрешено, но опасно в конкретной инфраструктуре?
Даже проверенный специалист может ошибиться, а модель — уверенно выдать неверный вывод. Поэтому доступ по пропуску должен быть только одним слоем защиты.
Компании, использующие AI в кибербезопасности, стоит заранее подготовить:
- перечень разрешённых сценариев и запрещённых действий;
- отдельные роли для защитников, red-team-команд и администраторов;
- фишинг-устойчивую многофакторную аутентификацию;
- запрет на общие и долгоживущие ключи;
- журналирование запросов и действий модели;
- изолированную среду для тестирования;
- процедуру экстренного отзыва доступа;
- обязательную проверку результатов человеком.
Большие цифры — пока заявление самой компании
Anthropic сообщает, что в рамках Project Glasswing партнёры выявили не менее 129 тысяч подтверждённых уязвимостей с апреля по июль 2026 года. Ещё 5,5 тысячи уязвимостей компания обнаружила при собственном сканировании открытого программного обеспечения с апреля по октябрь; более 33 тысяч получили высокий или критический рейтинг.
Эти показатели нельзя автоматически воспринимать как независимую оценку эффективности программы. Anthropic не раскрывает полный список партнёров, методику подсчёта и долю уязвимостей, которые уже исправлены. Поэтому корректнее говорить о заявленном компанией масштабе работы, а не о доказанном универсальном преимуществе AI.
Параллельно Anthropic планирует предоставлять операторам критической инфраструктуры модели, инженеров на местах и исследования угроз. Если такие программы будут развиваться, AI-провайдеры станут ещё заметнее в защите энергетики, транспорта, связи и других систем, где ошибка имеет последствия далеко за пределами одного клиента.
Вывод
Уровни доступа к кибер-возможностям AI — это признак более глубокого изменения рынка. Модель перестаёт быть нейтральным программным инструментом, который одинаково доступен всем подписчикам. Она становится сервисом с удостоверением личности, классификацией сценариев и управлением риском.
Для бизнеса это означает простое правило: получить доступ — не то же самое, что научиться безопасно работать. Верификация провайдера помогает отсеять часть угроз, но ответственность за среду, данные, аудит и финальное решение остаётся у организации. Чем мощнее модель, тем меньше можно полагаться на один «пропуск» и тем важнее собственная система контроля.


