Агенту недостаточно дать правильную инструкцию
Корпоративный AI постепенно выходит за пределы чата. Агент может читать документы, создавать заявки, менять записи в CRM, запускать код, отправлять запросы во внешние сервисы и выполнять цепочки действий без постоянного участия сотрудника.
В такой модели недостаточно проверить только финальный ответ. Ошибка может возникнуть раньше: агент вызвал неподходящий инструмент, получил слишком широкие права, передал данные не тому сервису или продолжил процесс после изменения исходных условий.
Именно на эту проблему NVIDIA предлагает смотреть не как на ошибку промпта, а как на задачу инфраструктуры. Представленная компанией OpenShell Reference Architecture должна определять не только то, что агент «понимает», но и то, что ему технически разрешено делать.
Что такое OpenShell
OpenShell задуман как эталонная архитектура для создания, запуска, наблюдения и ограничения AI-агентов в корпоративных системах и на периферийных устройствах. Важное отличие от обычного AI-фреймворка — фокус не на способностях модели, а на границах её действий.
В описанную NVIDIA конструкцию входят четыре уровня:
- инфраструктура Vera Rubin для запуска моделей;
- процессоры Vera, на которых выполняются оболочки и инструменты агентов;
- программный слой OpenShell с изолированной средой выполнения;
- BlueField-4 DPU и NVIDIA Sentry для наблюдения и применения политик на отдельном уровне инфраструктуры.
Иллюстрация: ИИ
Компания описывает Sentry как внешний контур контроля: он должен отслеживать поведение агента и изолировать его, если тот пытается выйти за пределы разрешённой зоны. NVIDIA также заявляет о реакции за миллисекунды, однако такие показатели относятся к заявленной архитектуре и требуют проверки на независимых сценариях и нагрузках.
От промпта к принудительной политике
Обычная защита агента часто строится вокруг инструкций: не открывать определённые файлы, не отправлять данные наружу, спрашивать подтверждение перед оплатой. Это полезный, но недостаточный уровень контроля. Модель может неверно истолковать задачу, а оркестратор — передать ей больше прав, чем планировалось.
OpenShell предлагает разделить безопасность на несколько барьеров.
Изоляция среды
Агент работает в ограниченном окружении, а не получает прямой доступ ко всей машине. Это снижает последствия ошибки или компрометации, если ограничения настроены корректно.
Контроль инструментов
Для файлов, сетевых подключений и системных операций можно задавать отдельные правила. Например, агенту разрешается читать каталог с внутренними регламентами, но запрещается обращаться к финансовой базе или устанавливать новые пакеты.
Наблюдение за действиями
Важно видеть не только сообщение агента, но и вызовы инструментов: какой файл он открыл, к какому API обратился, какие данные передал и в какой последовательности выполнял операции.
Внешнее применение политики
Если ограничение существует только внутри модели или её программной оболочки, ошибка в этом слое способна обнулить защиту. Вынесенный наружу контроль не позволяет агенту «переубедить» себя и выполнить запрещённую операцию лишь потому, что она кажется полезной для достижения цели.
Аппаратная граница
BlueField-4 DPU и NVIDIA Sentry должны вынести часть контроля за пределы самого агента. Это меняет точку доверия: проверка происходит не только в коде приложения, но и на отдельном сетевом или инфраструктурном уровне.
Почему бизнесу важна цепочка вызовов
Представим агента поддержки, который должен вернуть клиенту деньги. На словах задача выглядит простой. На практике система может потребовать найти заказ, проверить статус платежа, обратиться к биллингу, сформировать операцию и отправить уведомление.
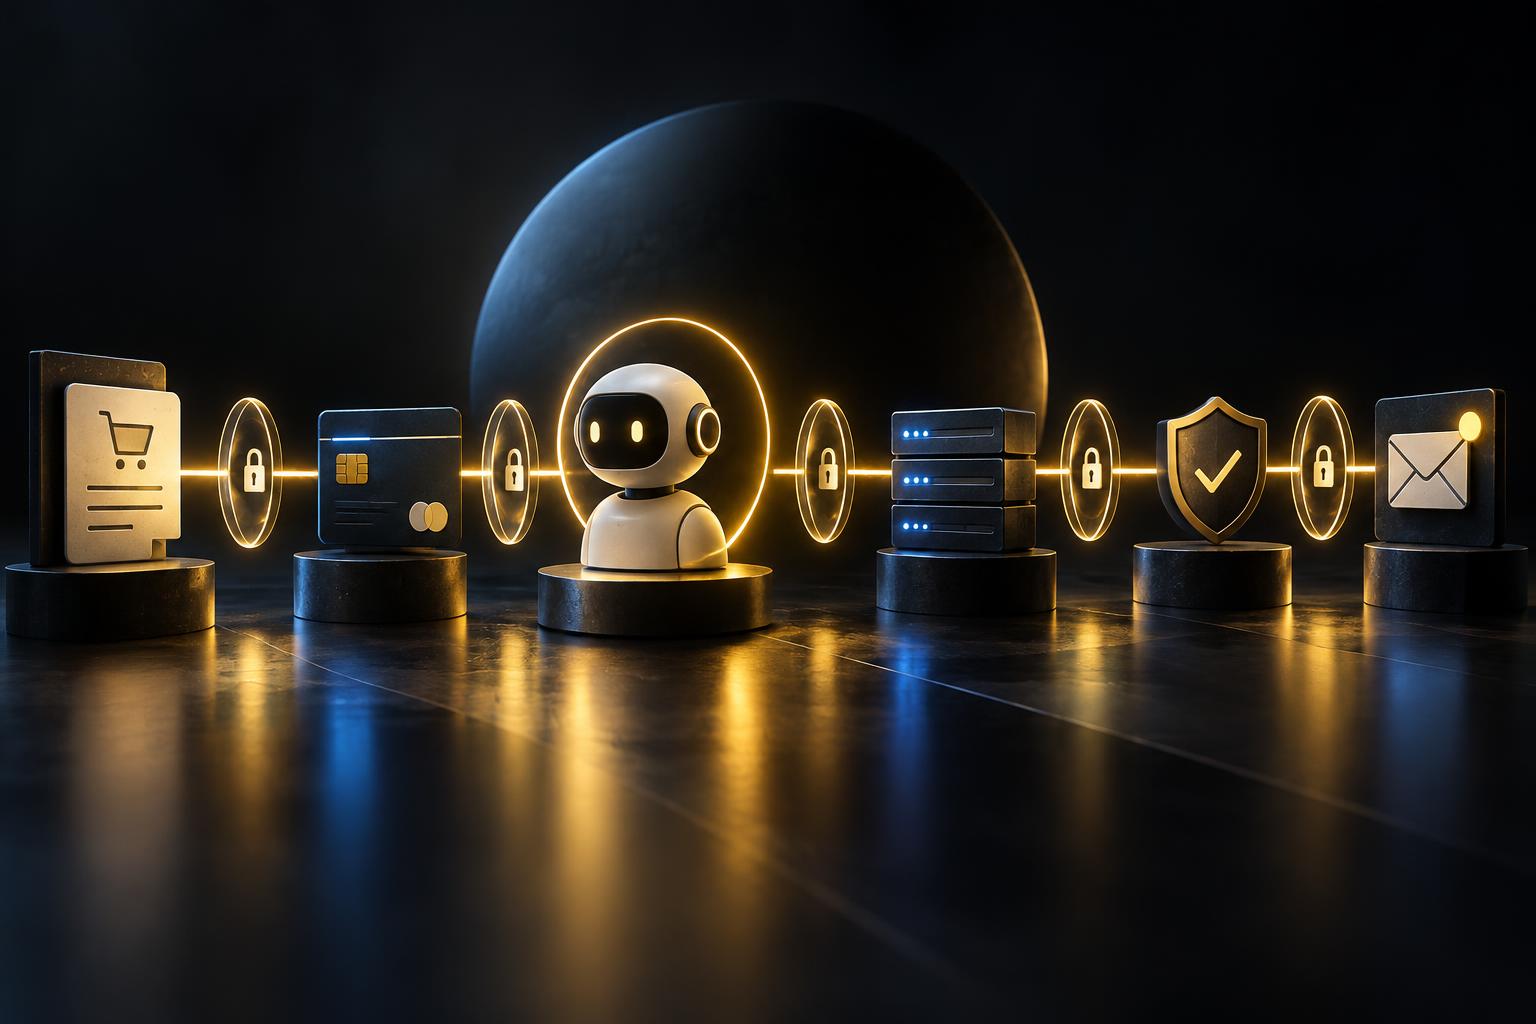
Иллюстрация: ИИ
Если контролировать только итоговое сообщение, незаметными останутся промежуточные действия. Агент мог прочитать лишние данные, отправить запрос в неподходящий сервис или создать возврат без необходимого подтверждения.
Поэтому корпоративная безопасность должна отвечать на несколько вопросов: какие инструменты доступны агенту, какие данные он видит, куда может устанавливать соединения, какие операции требуют участия человека и кто способен немедленно остановить процесс.
Именно здесь аппаратный и сетевой контроль может оказаться полезнее дополнительных инструкций в промпте. Он не делает агента разумнее, но способен ограничить последствия его ошибки.
Новый слой рынка безопасности
Подход NVIDIA показывает, что вокруг AI-агентов формируется отдельный инфраструктурный рынок. В нём участвуют не только разработчики моделей и платформ, но и производители чипов, сетевых компонентов, средств мониторинга и кибербезопасности.
Партнёры NVIDIA уже заявляли о поддержке OpenShell и интеграции с собственными системами защиты. Это указывает на важный сдвиг: безопасность агента начинают рассматривать как защиту всей цепочки доступа, а не только изолированного программного процесса.
Для компаний это означает появление нового архитектурного вопроса. При внедрении агента нужно будет выбирать не только модель и набор инструментов, но и место, где применяются политики: в приложении, операционной системе, сетевом шлюзе, DPU или комбинации этих уровней.
Чего OpenShell не решает
Инфраструктурные ограничения не исправят ошибочную бизнес-политику. Если агенту выдали право менять клиентские данные без проверки, надёжная песочница будет лишь безопасно поддерживать слишком широкие полномочия.
Остаются и другие проблемы:
- необходимо правильно разделять права по операциям, а не выдавать один универсальный доступ;
- журналы действий должны быть независимыми и пригодными для аудита;
- правила нужно обновлять при изменении процессов и интеграций;
- заявленную скорость изоляции и эффективность контроля следует проверять отдельно;
- зависимость от GPU, DPU, драйверов и программного стека одного производителя может усложнить перенос системы в другое облако или дата-центр.
Кроме того, аппаратная защита не отменяет человеческого фактора. Кто формирует политики? Кто утверждает исключения? Кто отвечает за остановку агента во время инцидента? Без ответов на эти вопросы технологический контур останется неполным.
Что проверить компании перед запуском агента
Практический минимум выглядит так:
- Разделить полномочия по конкретным действиям и источникам данных.
- Запустить агента в изолированной среде.
- Ограничить сетевые направления и доступ к файловым системам.
- Вести журнал всех вызовов инструментов, а не только диалогов.
- Настроить обязательное подтверждение для финансовых и необратимых операций.
- Предусмотреть аварийную остановку и регулярный пересмотр политик.
- Проверить, можно ли заменить отдельные компоненты без перестройки всей инфраструктуры.
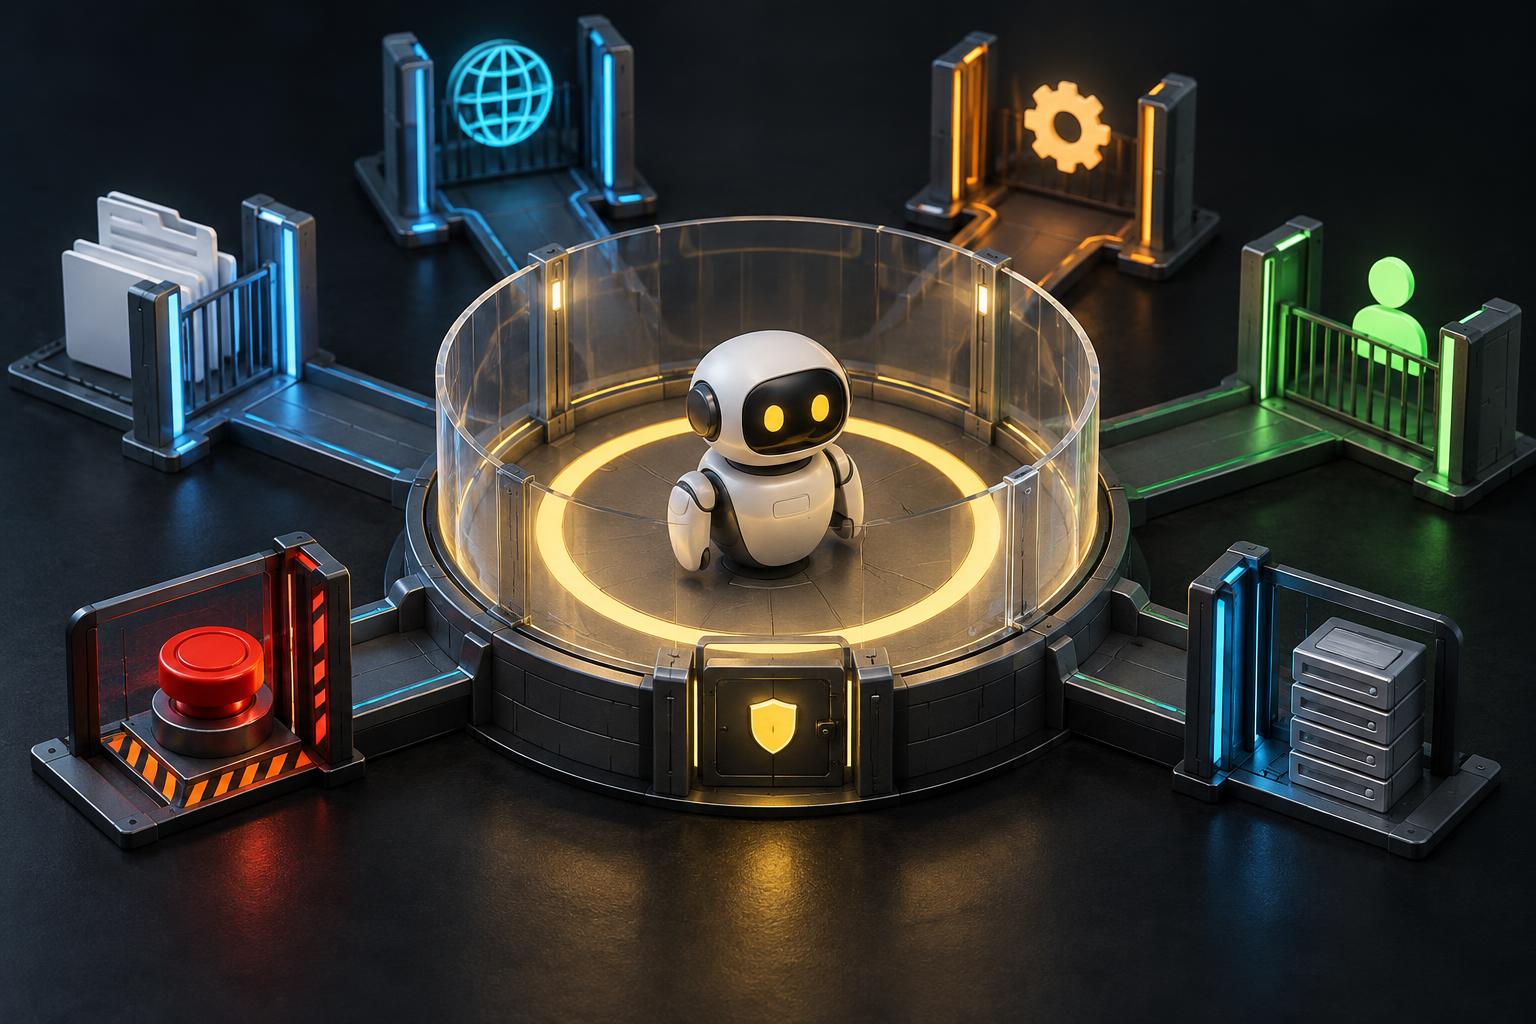
Иллюстрация: ИИ
Главная идея OpenShell — не в том, чтобы сделать агента менее автономным. Скорее, NVIDIA пытается превратить автономность в управляемое свойство: агент может действовать самостоятельно, но только внутри технически заданных границ.
Если этот подход получит широкое применение, безопасность AI-агентов станет не настройкой промпта и не дополнительным модулем после запуска. Она будет частью вычислительного стека — от модели и операционной системы до сети и аппаратных компонентов.


