Интернет перестаёт доверять одному логину
AI-агент может найти товар, сравнить предложения, оформить заказ, отправить письмо или провести операцию в банковском приложении. Но для сайта такой сценарий всё меньше похож на обычную авторизацию человека.
Логин и пароль отвечают только на один вопрос: кто получил доступ. Они не объясняют, что именно разрешено сделать, на какую сумму, в течение какого времени и что произойдёт, если условия изменятся.
Поэтому в инфраструктуре агентного интернета появляется новый слой доверия. Агенту требуется не только цифровая личность, но и доказательство конкретного поручения пользователя — намерения.
Что предлагают American Express, JPMorgan Chase и Microsoft
American Express представила подход, при котором перед покупкой фиксируются параметры намерения клиента: товар, продавец, сумма и ограничения. После подтверждения создаются уникальный идентификатор намерения и токен, который используется во время оплаты.
Такая модель отличается от передачи агенту номера карты или доступа к электронному кошельку. Платёжный инструмент становится разрешением не «тратить деньги вообще», а совершить определённую операцию в заданных пределах.
Например, пользователь может поручить агенту найти и купить авиабилет до определённой суммы, только у выбранного перевозчика и с возможностью возврата. Если агент внезапно находит другой вариант, который формально дешевле, но нарушает ограничения, платёжная система должна отклонить действие или запросить дополнительное подтверждение.
JPMorgan Chase рассматривает ту же проблему с противоположной стороны. Банк не хочет пускать произвольных внешних агентов внутрь клиентских аккаунтов. Даже если агент действует от имени владельца счёта, остаются вопросы мошенничества, ошибочных переводов и ответственности за результат.
При этом речь не обязательно идёт о запрете любого автоматизированного обмена данными. Авторизованные open banking-провайдеры и официальные интеграции могут работать по отдельным правилам. Главный объект недоверия — агент, который получает универсальный доступ к аккаунту и самостоятельно перемещается внутри банковской системы.
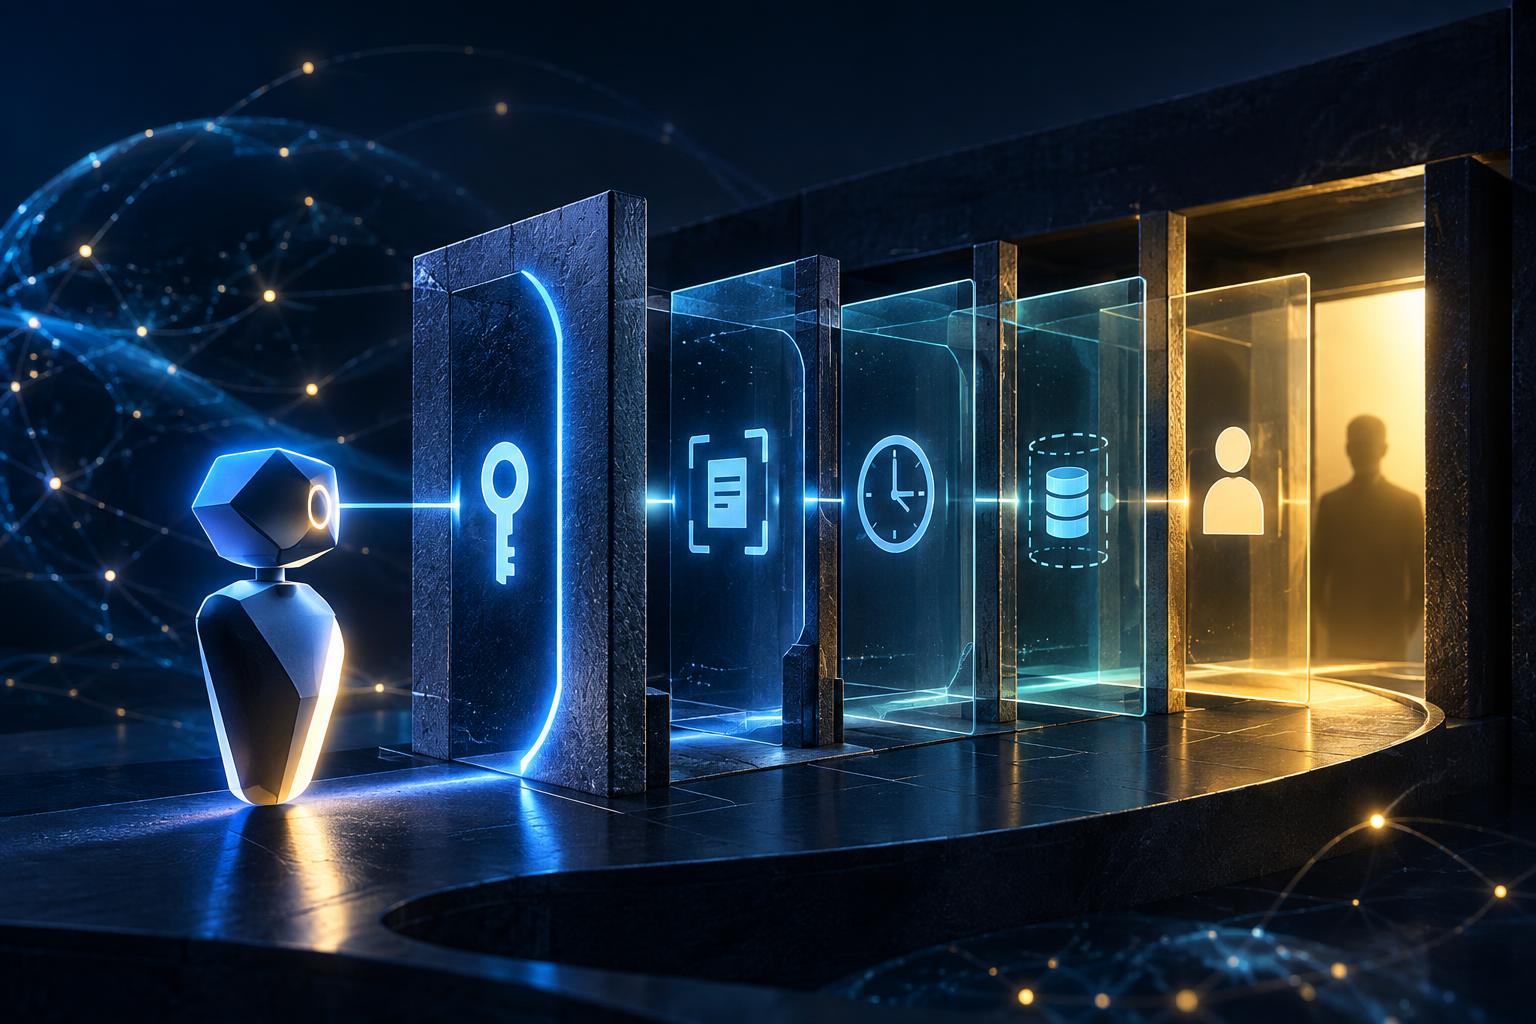
Microsoft переносит обсуждение в корпоративную безопасность. Компания предлагает считать AI-агентов разновидностью инсайдерского риска: они могут видеть внутренние документы, обращаться к рабочим инструментам и запускать процессы, но при этом их поведение зависит от контекста, новых инструкций и внешнего содержимого.
Отсюда возникает идея постоянного контроля. В корпоративной среде недостаточно один раз выдать агенту разрешение. Нужно наблюдать за его действиями, оценивать риск и уметь быстро сократить полномочия или остановить выполнение.
Почему цифрового паспорта недостаточно
У агента могут быть имя, сертификат, владелец и история операций. Но это всё ещё не доказывает, что конкретное действие соответствует поручению пользователя.
Представим три ситуации:
- агент получил разрешение купить ноутбук до 1500 долларов, но оформляет модель за 1900 долларов из-за изменения цены;
- агенту поручили найти отель с бесплатной отменой, но он бронирует невозвратный номер, потому что тот дешевле;
- агент имеет доступ к банковскому аккаунту для проверки баланса, но пытается совершить перевод.
Во всех трёх случаях идентичность агента может быть подтверждена. Проблема не в том, кто действует, а в том, имеет ли он право выполнить именно это действие.
Токен намерения решает эту задачу частично. Он связывает операцию с набором условий: объектом покупки, лимитом, сроком действия и допустимым способом исполнения. Для сайта это более понятный сигнал, чем факт успешной авторизации.
Но такой токен не отменяет риски. Пользователь мог сформулировать поручение слишком расплывчато, агент — неправильно интерпретировать ограничения, а продавец — неверно проверить параметры разрешения. Поэтому намерение должно быть не единственным барьером, а частью многоуровневой системы.
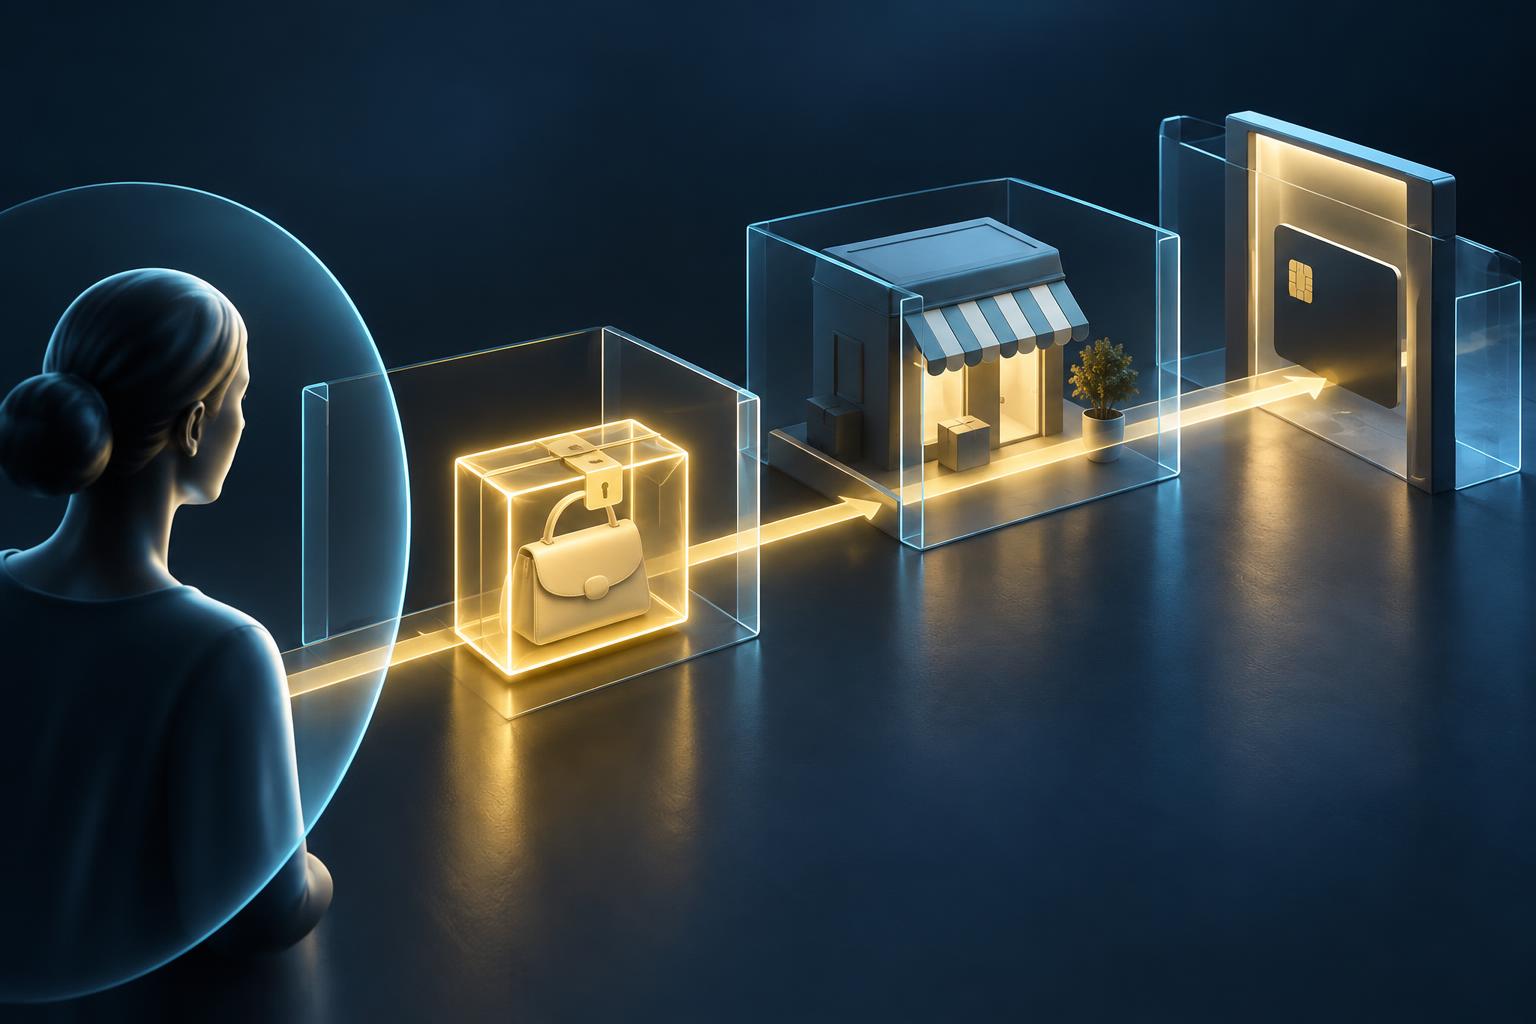
Иллюстрация: ИИ
Как бизнесу готовиться к агентному трафику
Компаниям, которые продают товары, услуги или доступ к данным, уже стоит описать собственную политику работы с агентами. Вопрос не только в том, разрешать ли автоматизацию, а в том, какие именно действия можно ей доверить.
Разделить права по уровням
Полезно отделить просмотр каталога от операции, которая меняет состояние системы:
- поиск и чтение информации;
- расчёт цены и подбор вариантов;
- создание черновика или резерва;
- оформление заказа;
- списание денег;
- возврат, отмена или изменение данных.
Каждый следующий уровень должен требовать дополнительных условий. Агент, который может искать билеты, не обязан иметь возможность их покупать. Сервис, который умеет сформировать заказ, не должен автоматически получать право на возврат средств.
Задать лимиты и срок действия
Разрешение стоит ограничивать суммой, валютой, продавцом, типом товара и временем. Для разовой покупки логичнее выдавать краткосрочный доступ, чем постоянный ключ к аккаунту.
Особенно важны лимиты для действий, которые трудно отменить: банковских переводов, публикации сообщений, удаления данных, подписания документов и изменения настроек безопасности.
Оставить человека перед необратимым шагом
Не каждое действие нужно подтверждать вручную. Иначе агент превратится в неудобный интерфейс, который только предлагает варианты.
Но перед списанием крупной суммы, отправкой юридически значимого документа или раскрытием конфиденциальных данных нужен отдельный барьер. Это может быть подтверждение в приложении, одноразовый код или явное согласие с итоговыми параметрами операции.
Сделать кнопку остановки реальной
У пользователя и платформы должна быть возможность немедленно отозвать разрешение. Важно также сохранять журнал действий: какие данные прочитал агент, какие решения принял, какие запросы отправил и на каком основании выполнил операцию.
Без этого спор об ошибке быстро превращается в спор о версиях событий. А бизнесу будет трудно доказать, что он контролировал автоматизированный процесс.
Главный конфликт: удобство против проверяемости
Агентный интернет обещает убрать рутинные действия. Но чем больше решений передаётся машине, тем важнее сделать их объяснимыми и ограниченными.
Пока предложения American Express и Microsoft остаются подходами отдельных компаний, а не единым отраслевым стандартом. JPMorgan Chase также не закрывает все формы автоматизированного обмена данными. Однако направление уже заметно: крупные платформы не хотят принимать любого агента только потому, что у него есть учётные данные.
Следующий этап конкуренции будет проходить не между агентами, которые умеют нажимать больше кнопок, а между системами, чьи действия можно проверить, ограничить и остановить. Для пользователя это означает меньше универсальных паролей и больше разовых разрешений. Для бизнеса — необходимость заранее решить, что именно он готов доверить машине и где должен остаться человек.


