Рекламный показ как точка входа
Таргетированная реклама обычно воспринимается как инструмент выбора аудитории: платформа находит нужного пользователя, показывает ему баннер или видео и измеряет результат. Но та же инфраструктура способна решать другую задачу — выбирать не только того, кому показать объявление, но и устройство, на котором попытаться запустить атаку.
К такому выводу пришла Citizen Lab в исследовании схемы, которую лаборатория назвала AdFection. Исследователи связали её с рекламной компанией Discover-Tech и шпионским ПО Candiru, позднее переименованным в Integrity Labs. Речь идёт о предполагаемой доставке вредоносной нагрузки через таргетированные рекламные показы без клика, перехода по ссылке или скачивания файла.
Такой сценарий называют zero-click-атакой: пользователю не обязательно совершать какое-либо действие. Достаточным может оказаться сам факт обработки рекламного контента устройством или связанной с ним инфраструктурой.
Как programmatic-цепочка превращается в канал атаки
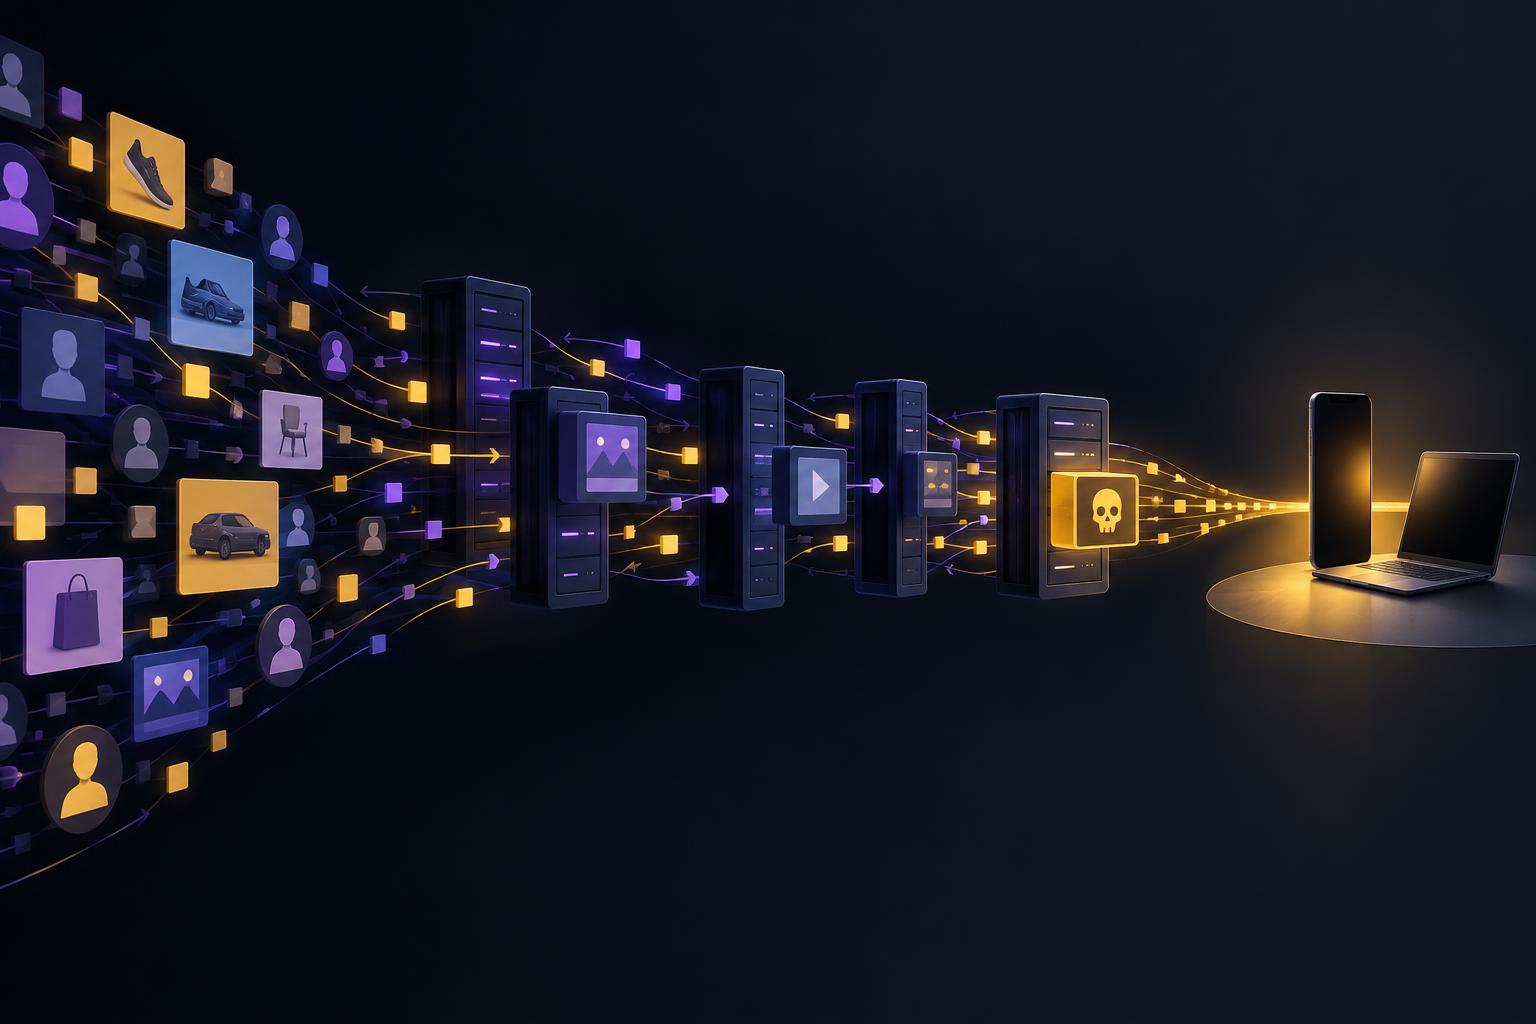
В обычной programmatic-рекламе объявление проходит через множество звеньев. В цепочке могут участвовать рекламодатель, агентство, DSP-платформа, SSP, рекламная биржа, сервисы верификации и владелец сайта или приложения. На каждом этапе передаются данные о показе, аудитории, формате и условиях размещения.
Эта система создана для скорости и масштаба. Рекламодатель может покупать не конкретный сайт, а характеристики аудитории: регион, интересы, тип устройства, поведение или принадлежность к определённому сегменту. Решение о том, кому достанется показ, принимается автоматически и за доли секунды.
Именно эта гибкость создаёт поверхность атаки. Если участник цепочки получает возможность выбирать узкую группу пользователей и отправлять ей специальный креатив или связанный с ним код, рекламная инфраструктура начинает работать как механизм адресной доставки. При этом для пользователя процесс может выглядеть как обычное открытие страницы с рекламой.
Важно: исследование не означает, что каждый показ рекламы или вся programmatic-индустрия небезопасны. Риск связан с возможностью злоупотребить отдельными рекламными системами, посредниками, форматами и механизмами таргетинга.
Что обнаружили исследователи
Citizen Lab изучала атаки против устройств сотрудников телеканала Al Jazeera. По данным лаборатории, 45 устройств были целями zero-click-атак в 2024 и 2025 годах. Исследователи также связывают схему с системой Controlium, которую Discover-Tech использовала для профилирования пользователей и выбора целей.
В публикациях о расследовании упоминались показы Discover-Tech в сетях, связанных с государственными и национальными структурами. Однако наличие такого показа само по себе не доказывает заражение устройства. Кроме того, заказчики атак не установлены. Не подтверждено и то, что за операциями стояли конкретные правительства.
Это важное ограничение: исследование описывает техническую цепочку и зафиксированные цели, но не раскрывает всех участников операции и не превращает любой рекламный контакт с Discover-Tech в доказательство компрометации.
Почему это меняет понятие brand safety
До сих пор brand safety в основном связывали с репутационным окружением рекламы. Брендам было важно не оказаться рядом с незаконным, экстремистским или токсичным контентом. Затем к этому добавились мошеннические сайты, поддельные показы и небезопасные рекламные форматы.
История AdFection расширяет рамку. Теперь безопасность должна учитывать не только то, где показывается реклама, но и то, как она доставляется и кто способен управлять показом.
Для бизнеса это означает как минимум четыре новых вопроса:
- какие посредники участвуют в закупке и доставке рекламы;
- какие сторонние скрипты и интерактивные элементы разрешены в креативах;
- можно ли быстро определить источник подозрительного показа;
- насколько быстро компания способна отключить кампанию или конкретного поставщика.
Рекламная платформа может соответствовать формальным требованиям бренда — показывать объявление на допустимом сайте и в нужной аудитории, — но при этом оставаться непрозрачной с точки зрения технического риска.
Что стоит сделать компаниям
1. Составить карту рекламной цепочки
Недостаточно знать название агентства или крупной платформы. Нужно понимать, какие DSP, SSP, биржи, верификаторы и субподрядчики участвуют в размещении. Чем длиннее цепочка, тем сложнее выяснить, где возник подозрительный компонент.
2. Ограничить активные рекламные форматы
Особого внимания требуют креативы с большим количеством стороннего кода, редиректами, загрузкой дополнительных ресурсов и сложной интерактивностью. Чем меньше необязательных элементов запускается на устройстве пользователя, тем меньше потенциальная поверхность атаки.
3. Контролировать сторонние скрипты
Веб-команды и службы информационной безопасности должны вести перечень разрешённых скриптов и регулярно проверять его. Изменение рекламного кода без понятного владельца и процедуры согласования должно рассматриваться как сигнал для проверки.
4. Подготовить экстренный отзыв кампании
Договоры с рекламными платформами должны описывать не только KPI и компенсации за недействительные показы, но и порядок аварийного отключения. В критической ситуации компания не может ждать стандартного цикла модерации или ответа нескольких подрядчиков.
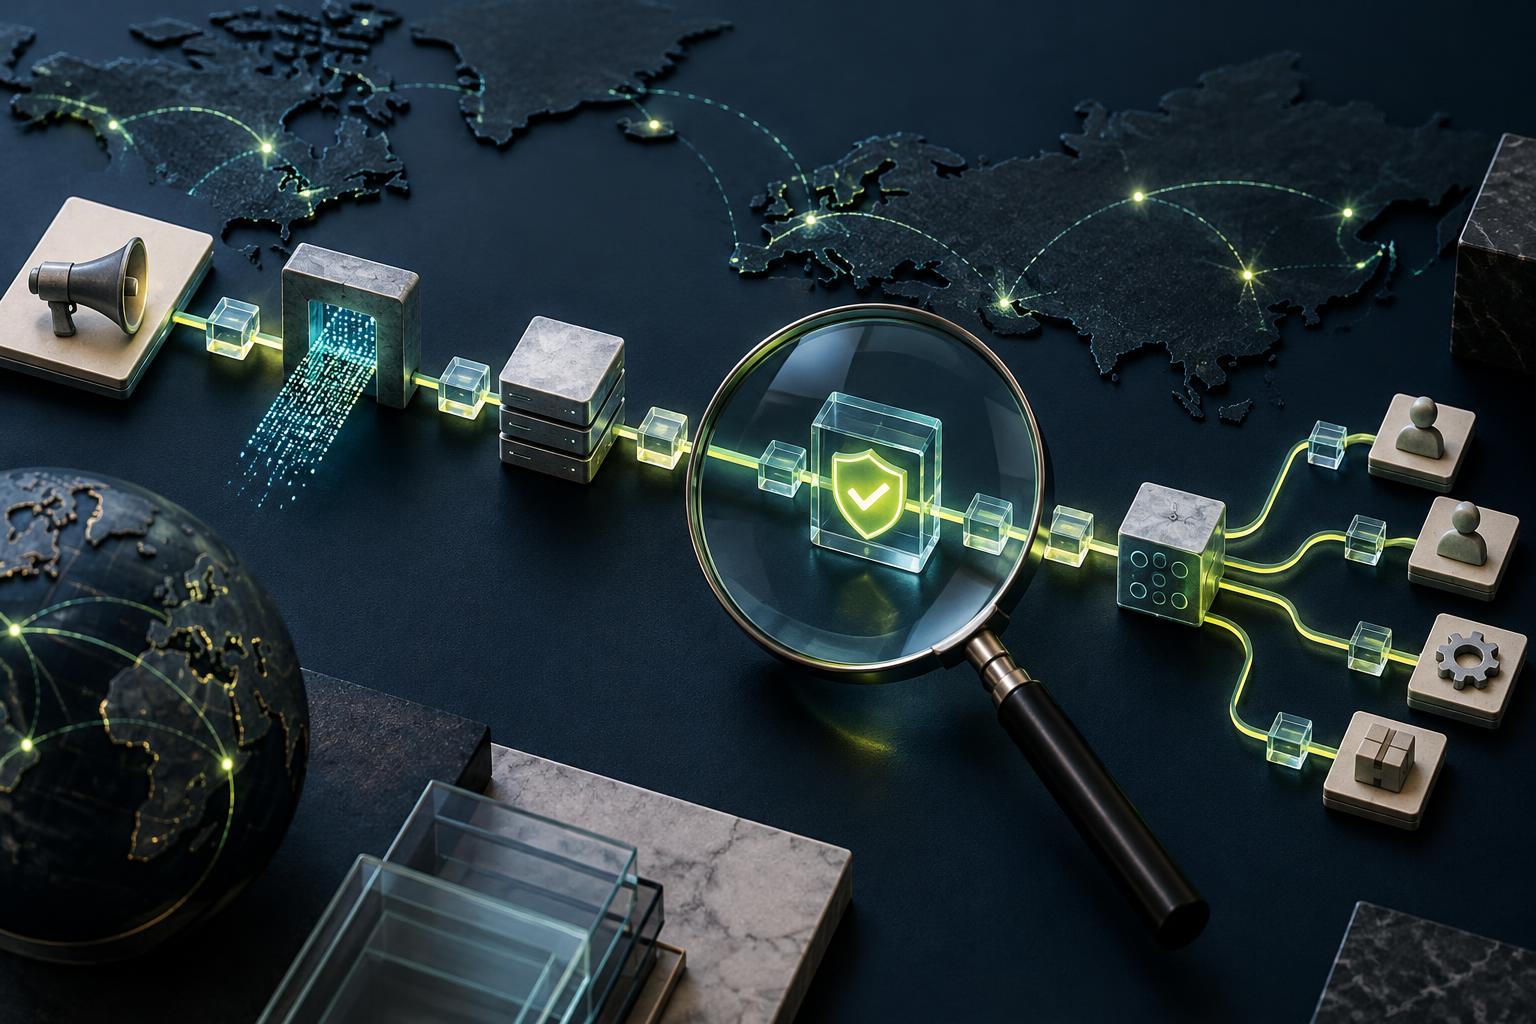
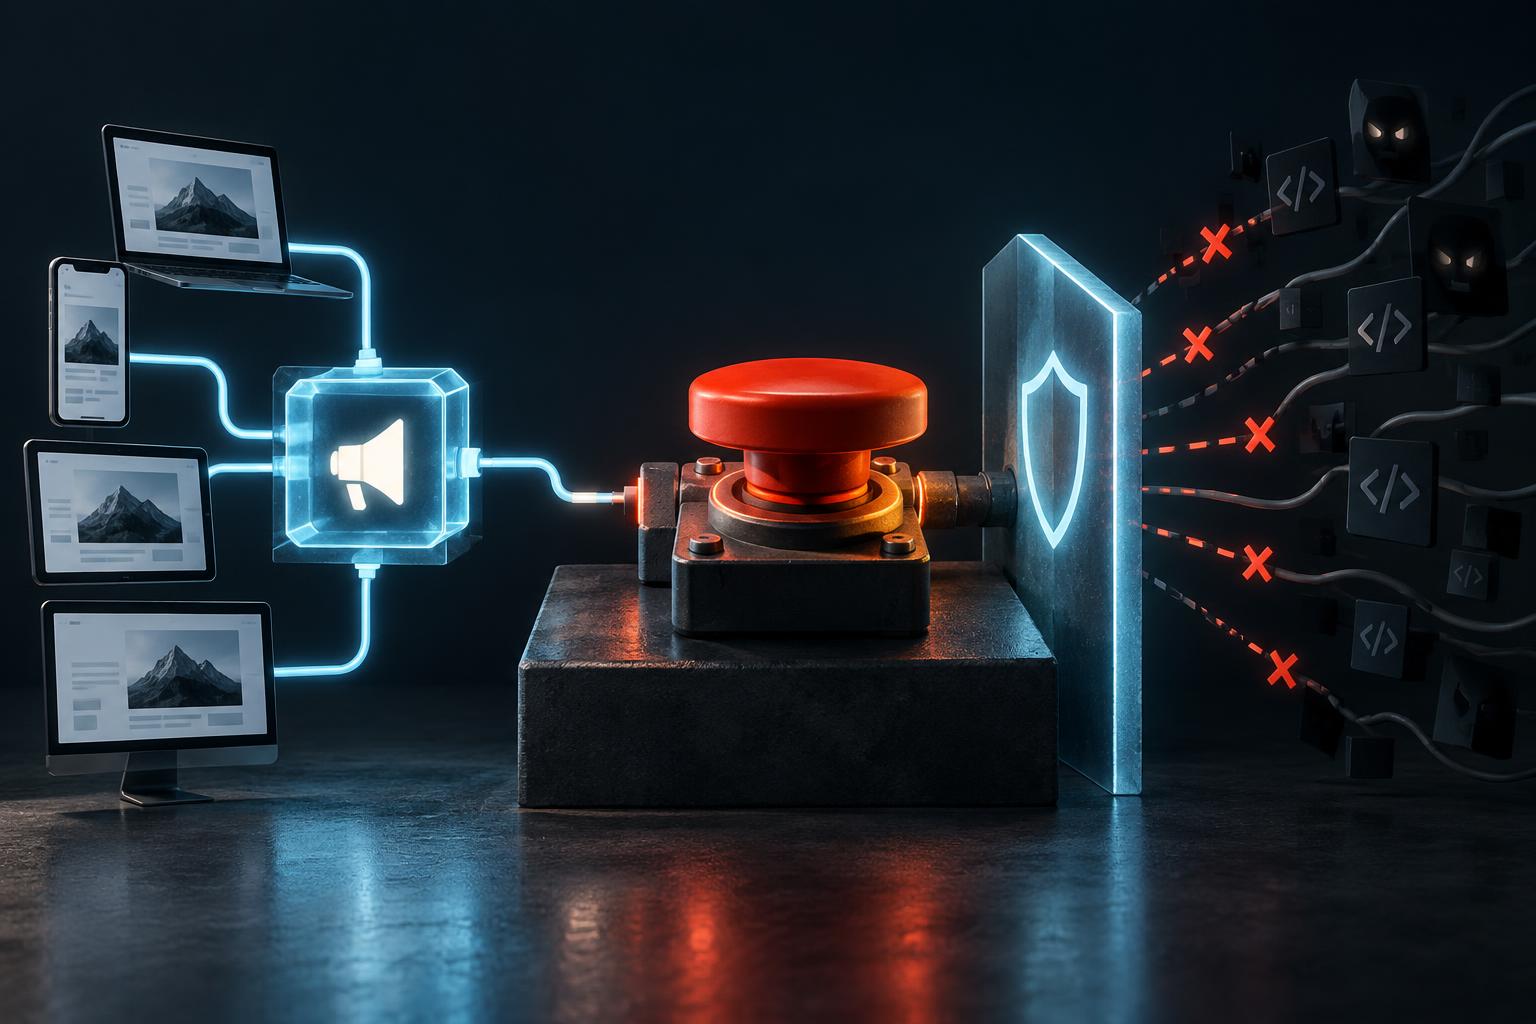
Иллюстрация: ИИ
5. Включить рекламные сети в модель киберрисков
Если сотрудники используют рабочие смартфоны и компьютеры для просмотра внешнего контента, рекламная инфраструктура становится частью среды риска. Это следует учитывать в сегментации устройств, мониторинге, расследовании инцидентов и обучении сотрудников.
Главный вывод
AdFection показывает не то, что реклама по определению является угрозой, а то, что её инфраструктура больше нельзя считать нейтральным маркетинговым слоем. Programmatic-сеть умеет находить очень узкие аудитории, быстро менять креативы и доставлять контент через длинную цепочку посредников. Те же свойства могут быть использованы злоумышленниками для точечного воздействия.
Для брендов это переход от узкого понимания brand safety к управлению всей цепочкой поставок рекламы. Безопасность теперь включает происхождение креатива, разрешённые скрипты, прозрачность посредников и готовность мгновенно остановить размещение. Рекламная сеть должна присутствовать в кибермодели компании наравне с облачными сервисами, подрядчиками и внешними интеграциями.


