От облачного сервиса к корпоративному периметру
Mistral выпустила веса модели Large 4 — мультимодальной системы, которую компания описывает как модель с общим объёмом в 1 трлн параметров. В отличие от обычного облачного сервиса, модель можно не только вызывать через API, но и развернуть в собственной инфраструктуре или частном облаке.
Для бизнеса это важнее, чем сама впечатляющая цифра. Организация получает возможность обрабатывать внутри своего контура исходный код, журналы событий, материалы расследований и другие чувствительные данные. Не нужно отправлять каждый запрос внешнему провайдеру, а работу модели можно адаптировать под внутренние процессы.
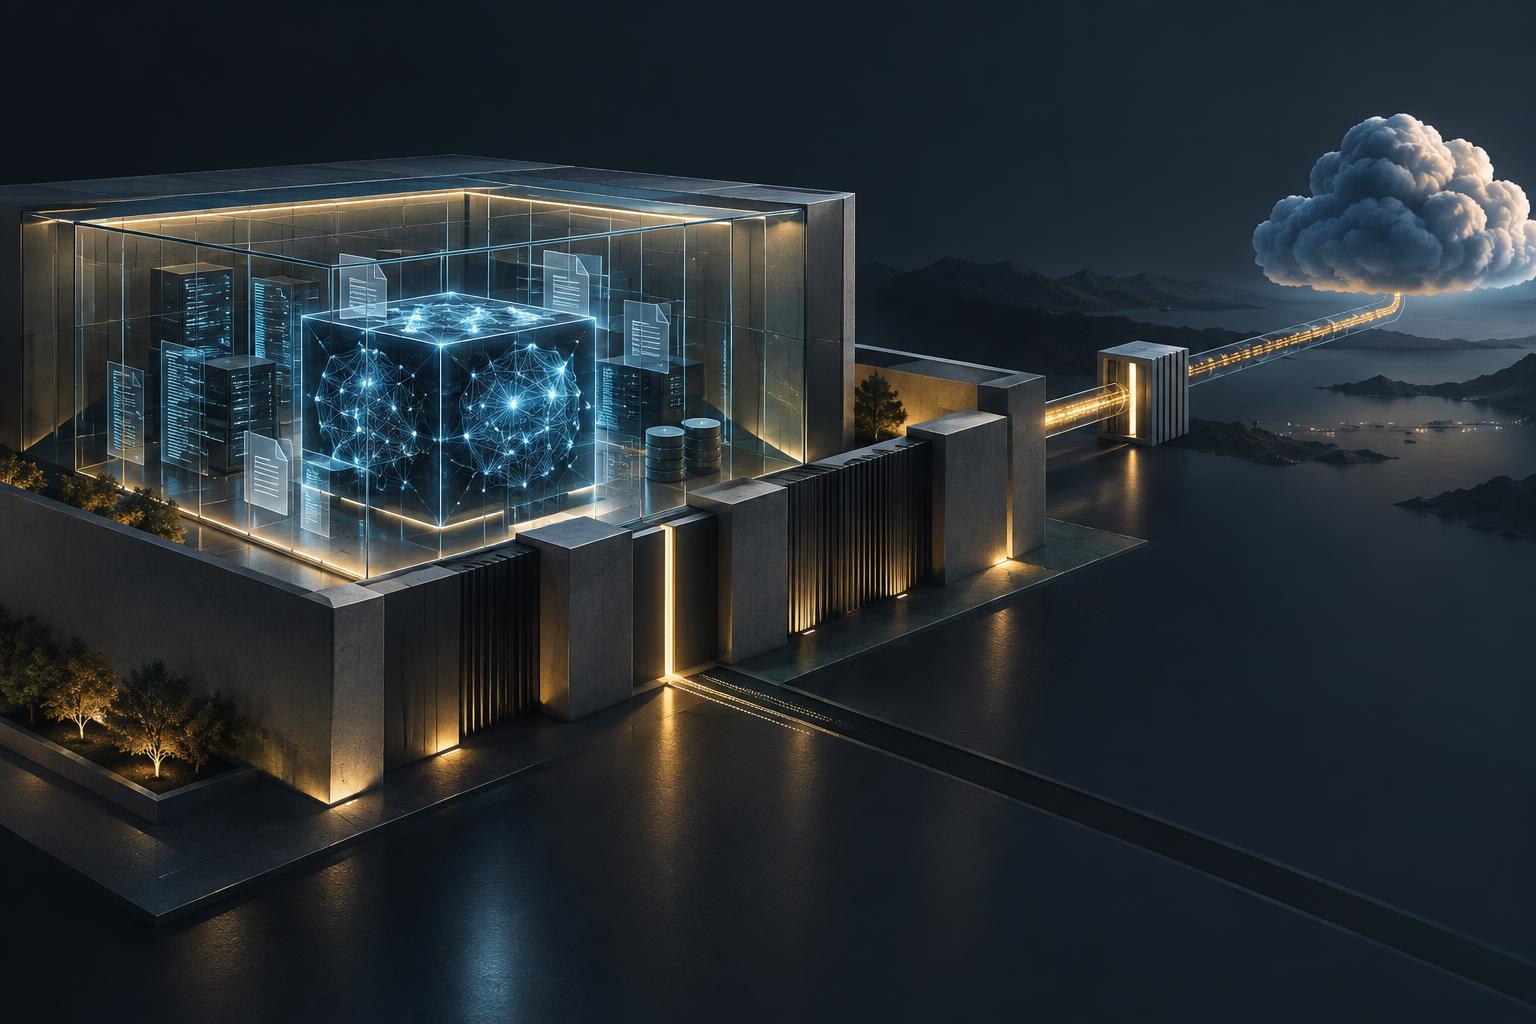
Но у такой свободы есть обратная сторона. После загрузки весов Mistral уже не управляет каждой копией модели. Компания-владелец сама решает, кто получит к ней доступ, какие инструменты будут подключены и когда обновлять защитные механизмы.
Это и есть главный сдвиг: открытая модель становится не готовым сервисом безопасности, а компонентом корпоративного периметра.
Для чего Mistral предлагает использовать модель
В описании Large 4 среди кибербезопасностных задач упоминаются анализ вредоносного кода, поиск и исправление уязвимостей, создание правил детектирования и помощь командам реагирования на инциденты.
На практике модель может, например:
- разобрать подозрительный фрагмент кода и указать на потенциально опасное поведение;
- сопоставить события из журналов и выделить цепочку, похожую на атаку;
- предложить правило для системы обнаружения вторжений;
- объяснить разработчику, почему конкретная функция создаёт риск;
- расставить приоритеты в списке найденных уязвимостей.
Однако между «нашла проблему» и «безопасно устранила проблему» лежит большая дистанция. Модель может ошибиться в контексте, принять легитимную активность за атаку или предложить исправление, которое нарушит работу продукта. Поэтому результат её анализа нельзя автоматически превращать в изменение кода, конфигурации или прав доступа.
Что меняется после скачивания
В облачной модели поставщик может централизованно изменить фильтры, отключить опасную функцию или заблокировать скомпрометированный аккаунт. При локальном развёртывании такой рычаг исчезает.
Защиты, которые Mistral обновляет в управляемом API и будущих версиях, не распространяются автоматически на уже скачанные копии. Если компания продолжает использовать старую версию, она должна самостоятельно отслеживать новые угрозы, проверять поведение модели и планировать обновления.
Проблема похожа на эксплуатацию внутреннего программного компонента, а не на использование подписочного сервиса. Одной проверки перед запуском недостаточно. Нужны инвентаризация версий, контроль изменений, регулярные тесты и понятная процедура вывода модели из эксплуатации.
Особенно важно учитывать резервные копии. Удалить модель из основного сервера недостаточно, если её веса остались в тестовом окружении, архиве или образе контейнера. Каждая такая копия расширяет поверхность атаки и усложняет контроль над тем, кто использует систему.
Open-weight — не значит автоматически безопасно
Открытые веса дают доступ к параметрам модели, но не превращают её в сертифицированный антивирус. Безопасность зависит от всей системы вокруг модели: от окружения запуска до подключённых инструментов и прав конкретного пользователя.
Например, модель, которая только читает файлы и формирует отчёт, представляет один уровень риска. Та же модель, получившая доступ к репозиторию, облачной консоли и системе развёртывания, становится потенциальным участником цепочки изменений.
Поэтому полезно разделять два режима:
Анализ
Модель изучает код, логи или образцы вредоносных файлов и выдаёт заключение. Доступ к производственным системам ограничен, а результат проверяет специалист.
Действие
Модель создаёт патч, меняет конфигурацию, запускает сканирование или отправляет команду в инфраструктуру. Такой режим требует отдельных разрешений, подтверждения человека и подробного журналирования.
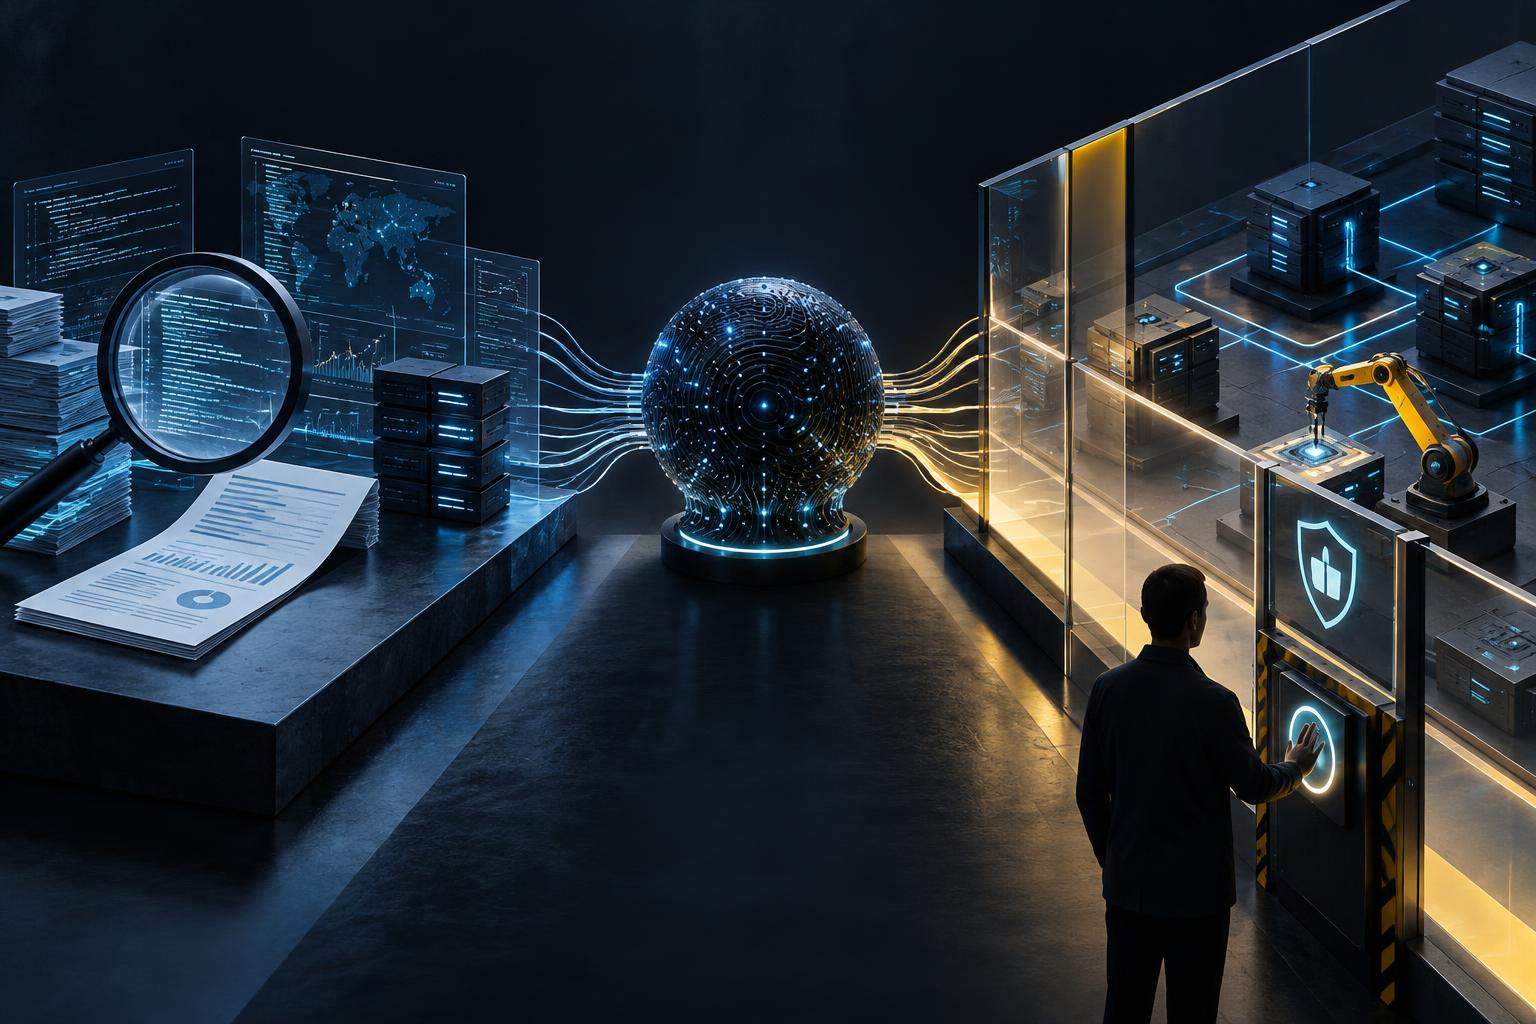
Главное правило здесь простое: возможность предложить действие не должна автоматически означать право его выполнить.
Как внедрять модель безопаснее
Перед пилотом компании стоит пройти короткий, но обязательный чек-лист.
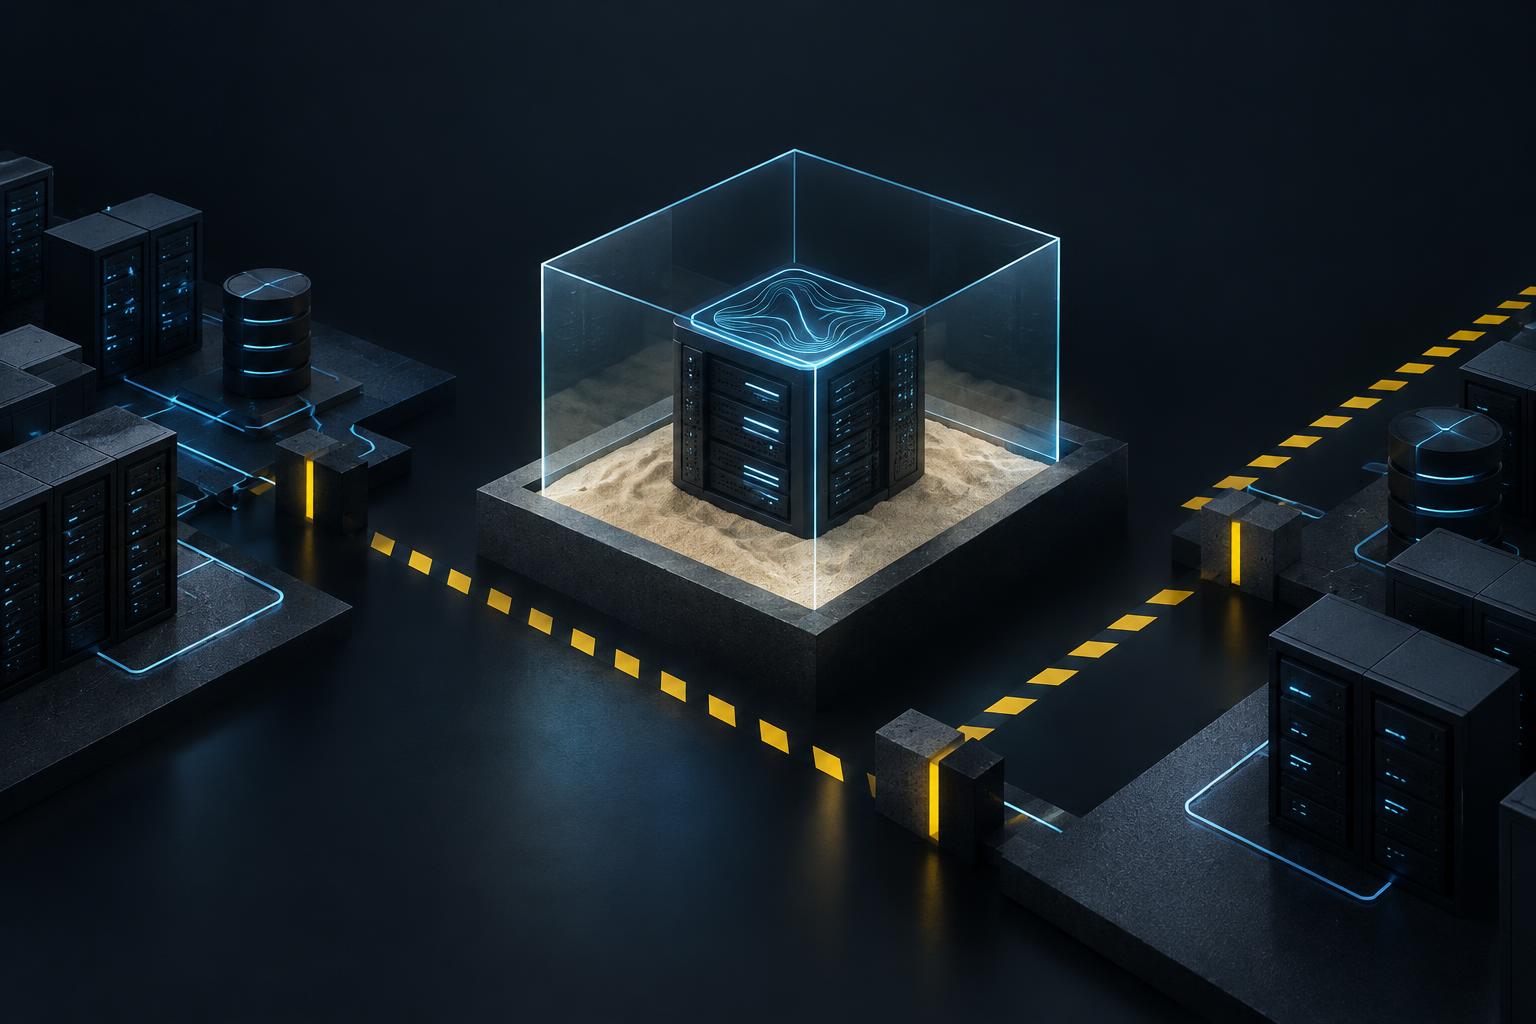
- Изолировать окружение. Начинать с тестовой сети без прямого доступа к производственным системам, секретам и учётным записям.
- Выдать минимальные права. Для каждого сценария нужны отдельные токены и разрешения. Модель не должна получать универсальный доступ «на всякий случай».
- Разделить анализ и исполнение. Предложенный патч или команда должны проходить отдельное подтверждение, особенно если затрагивают инфраструктуру.
- Ограничить инструменты. Подключать только необходимые репозитории, сканеры и источники данных, а сетевые соединения фильтровать.
- Включить полное журналирование. Нужно фиксировать запросы, ответы, использованные инструменты, версии модели и решения оператора.
- Проводить собственные тесты. Проверять не только качество на стандартных наборах, но и устойчивость к вредоносным инструкциям, утечкам данных и попыткам обойти ограничения.
- Подготовить обновление и удаление. Заранее определить, кто отвечает за новую версию, как она тестируется и как удаляются рабочие, резервные и экспериментальные копии.
Что делать с заявлениями о производительности
Mistral сообщает о высоких результатах Large 4 в кибербезопасностных тестах. Но часть этих показателей опубликована самим разработчиком, а независимая проверка методики и полного набора результатов ограничена.
Даже хороший результат на бенчмарке не доказывает, что модель безопасно поведёт себя в конкретной компании. Тестовая задача не воспроизводит полностью реальные репозитории, внутренние инструкции, особенности инфраструктуры и действия сотрудников.
Поэтому бенчмарки стоит использовать как ориентир для выбора кандидата, а не как разрешение на автоматизацию критических операций.
Контроль возвращается вместе с обязанностями
Mistral Large 4 показывает, как меняется роль открытых моделей в бизнесе. Компания может снизить зависимость от внешнего API, оставить чувствительные данные внутри своего контура и настроить систему под собственные процессы.
Но технологический суверенитет — это не отсутствие ответственности. Владелец локальной копии сам отвечает за её версию, права доступа, подключённые инструменты, мониторинг и удаление.
Открытая кибермодель полезна там, где бизнес готов обслуживать её как критичный программный компонент. Если такой готовности нет, локальное развёртывание лишь создаёт иллюзию контроля — и добавляет ещё одну систему, за которой нужно следить.


