Публичная ссылка — это уже передача данных
Функция Share часто воспринимается как удобный компромисс: материал не публикуется открыто, но его можно быстро отправить коллегам или клиенту. Достаточно знать адрес — и документ откроется.
История с Meta Muse показала, почему такая схема опасна для рабочих AI-сервисов. Исследователи Claroc обнаружили, что расшаренные материалы Muse можно было находить через базы пассивного DNS — даже без перебора ссылок и взлома аккаунтов. Речь шла не обо всех чатах пользователей, а о материалах, которые владельцы сами отправили по публичной ссылке. Но именно этот нюанс и делает ситуацию важной для бизнеса: утечка произошла не из-за взлома, а из-за особенностей механики обмена.
Meta приостановила функцию 20 октября, а 22 октября сообщила об исправлении проблемы и замене старых ссылок. При этом компания уточнила, что инцидент касался расшаренных артефактов, а не обычного обмена чатами.
Как ссылки Muse становились обнаружимыми
По описанию исследователей, адрес материала включал название разговора или артефакта, случайный идентификатор и домен, обслуживающий Muse. Случайная часть должна была затруднить угадывание адреса. Однако она не помогала, если ссылка уже попала в инфраструктурные журналы интернета.
Когда пользователь открывает адрес, его устройство обращается к DNS — системе, которая сопоставляет доменные имена с сетевыми адресами. Коммерческие сервисы пассивного DNS сохраняют сведения о таких обращениях. Они не обязательно содержат саму страницу, но могут фиксировать, что конкретный поддомен когда-то существовал и разрешался.
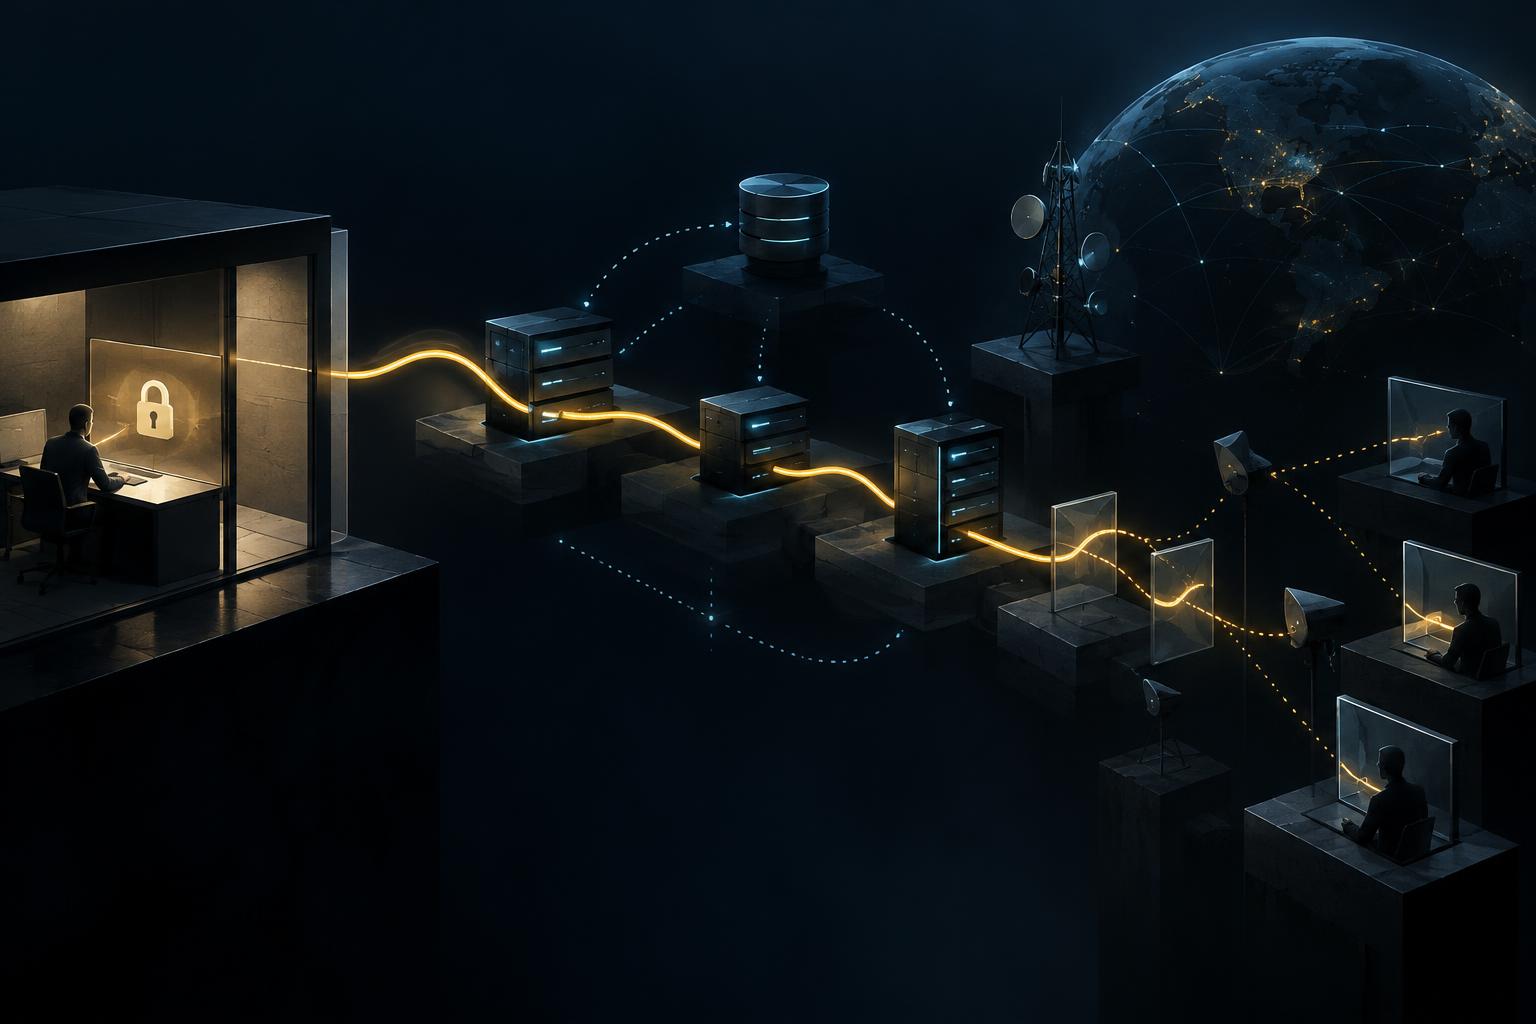
Именно поэтому исследователям не потребовалось искать ссылки в поисковиках. По данным Claroc, в одном наборе данных они нашли более 6800 поддоменов, связанных с Muse, а затем открыли несколько сотен страниц без входа в аккаунт. Названия некоторых адресов позволяли предположить содержание материалов: среди примеров упоминались заявка на кредит, финансовый отчёт и подготовка к конфиденциальному звонку.
Важно не расширять этот вывод. 6800 — это число обнаруженных адресов в конкретном наборе пассивного DNS, а не количество пострадавших пользователей. Также нет подтверждения, что все найденные страницы содержали чувствительные данные или что ими кто-то воспользовался. Claroc сообщила, что не обнаружила доказательств злоупотребления найденными материалами.
Почему robots.txt и случайный токен не спасают
У этой истории есть неприятная инженерная деталь: запрет индексации и контроль доступа — разные вещи.
Настройка вроде robots.txt обращена к поисковым роботам. Она может попросить их не добавлять страницу в индекс, но не запрещает DNS-сервису зафиксировать имя домена. Если страница открывается любому обладателю ссылки, она остаётся публичной с точки зрения доступа — даже если её нет в результатах поиска.
Случайный идентификатор тоже не превращает такую страницу в приватную. Он лишь делает адрес сложнее для угадывания. Это защита от случайного обнаружения, а не проверка личности пользователя. Если адрес уже оказался в базе, был переслан не тому человеку, попал в рабочий чат или сохранился в истории браузера, идентификатор перестаёт быть секретом.
Для компании разница принципиальна:
- неиндексируемая страница может не появляться в поиске;
- страница по секретной ссылке открывается тому, кто получил адрес;
- защищённый ресурс дополнительно проверяет пользователя, его права и срок действия доступа.
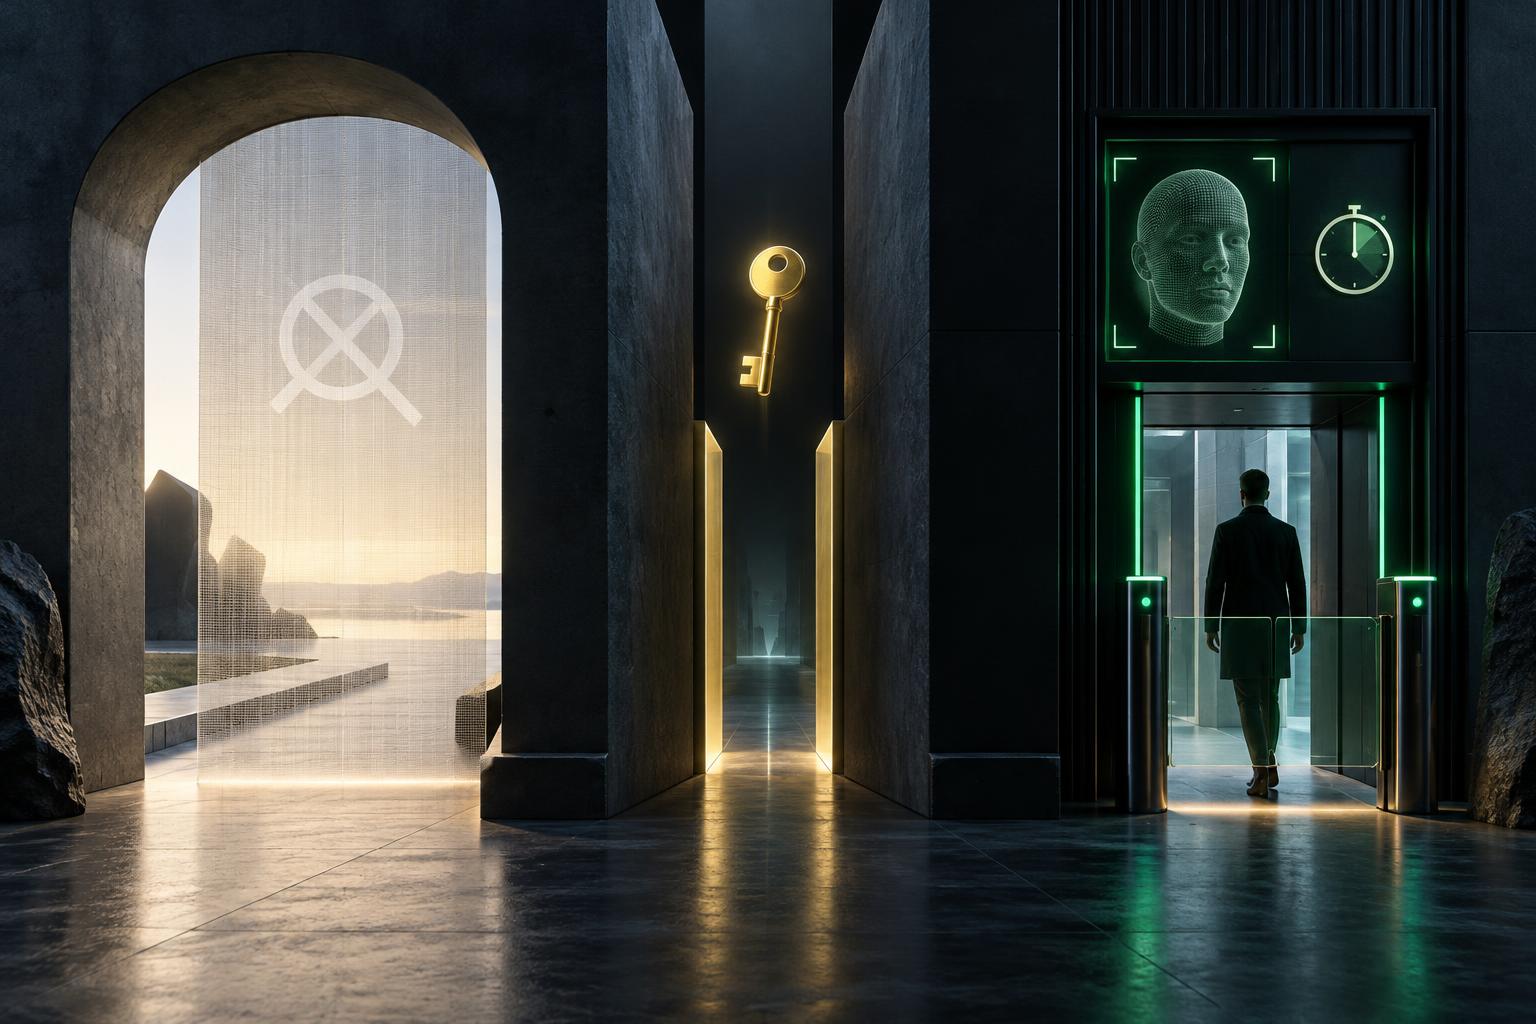
Только последний вариант следует считать подходящим для конфиденциальных рабочих материалов.
Что именно изменилось в Meta Muse
После публикации исследования Meta сообщила о приостановке обмена материалами и начала проверку механизма обнаружения ссылок. Позже компания заявила, что исправила проблему и заменила прежние адреса. При переходе по старой ссылке пользователь должен запросить новый адрес у отправителя.
Остаются вопросы, на которые публично не был дан полный ответ: как очищаются исторические записи пассивного DNS, всех ли потенциально затронутых пользователей уведомили и какие именно технические ограничения появились у новых ссылок. Поэтому корректно говорить об устранении исходного механизма, но не о полном исчезновении всех следов старых адресов.
Ситуация также показывает разрыв между двумя уровнями безопасности. Сам AI-агент может работать в разрешённом контуре, обращаться только к подключённым приложениям и выполнять действия с согласия пользователя. Но отдельная кнопка Share способна вывести результат за пределы этого контура. Защита аккаунта не компенсирует небезопасную публикацию результата.
Правила для компаний, использующих AI-сервисы
1. Не помещать чувствительные сведения в URL
Название проекта, клиента, договора или финансового документа не должно попадать в поддомен или параметры ссылки. Даже если сама страница защищена, адрес может сохраниться в журналах, аналитике, DNS-базах и истории переписки.
2. Считать Share передачей информации наружу
Публичная ссылка — это не внутренний обмен, а публикация с ограниченным распространением. Перед отправкой нужно задать тот же вопрос, что и при пересылке файла внешнему адресату: можно ли раскрывать этот материал за пределами корпоративной системы?
3. Ограничивать срок действия
Ссылки для документов и AI-артефактов должны автоматически истекать, поддерживать отзыв доступа и, по возможности, требовать повторную аутентификацию. Постоянный адрес без контроля срока жизни — лишний долгосрочный канал утечки.
4. Вести журнал публикаций
Компаниям нужен аудит: кто создал ссылку, что именно было опубликовано, кому отправлено, когда доступ отозван и открывался ли материал. Без журнала невозможно быстро понять масштаб инцидента.
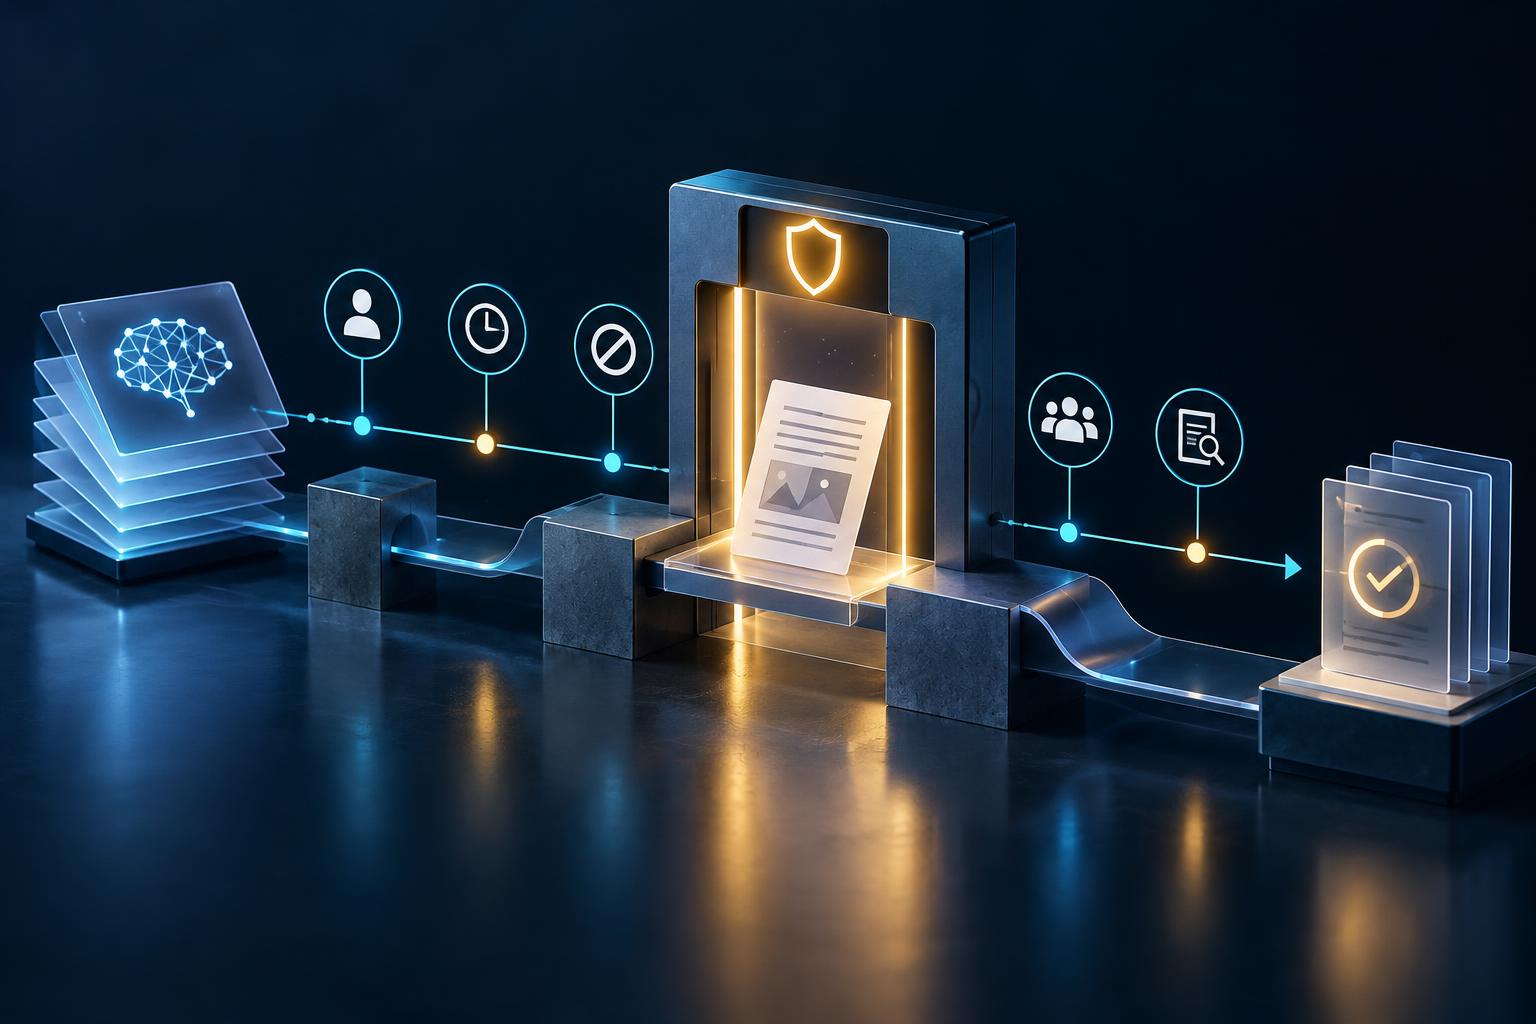
5. Проверять Share отдельно от самого AI-агента
Внутренняя политика безопасности должна описывать не только права модели и подключённых приложений, но и правила публикации результатов. Особенно внимательно стоит проверять материалы с персональными данными, финансовыми показателями, коммерческими планами и содержанием переговоров.
Вывод
История Meta Muse не доказывает, что любой AI-сервис автоматически раскрывает все пользовательские данные. Она демонстрирует более узкую, но практически важную проблему: публичная ссылка может стать обнаружимой через обычную интернет-инфраструктуру, даже если её нет в поисковике и она содержит случайный идентификатор.
Для бизнеса это повод пересмотреть сам язык доступа. «Ссылка только для своих» — не политика безопасности. Настоящая защита начинается там, где сервис проверяет личность получателя, ограничивает срок действия адреса, не выносит чувствительные данные в URL и оставляет проверяемый след каждой публикации.


