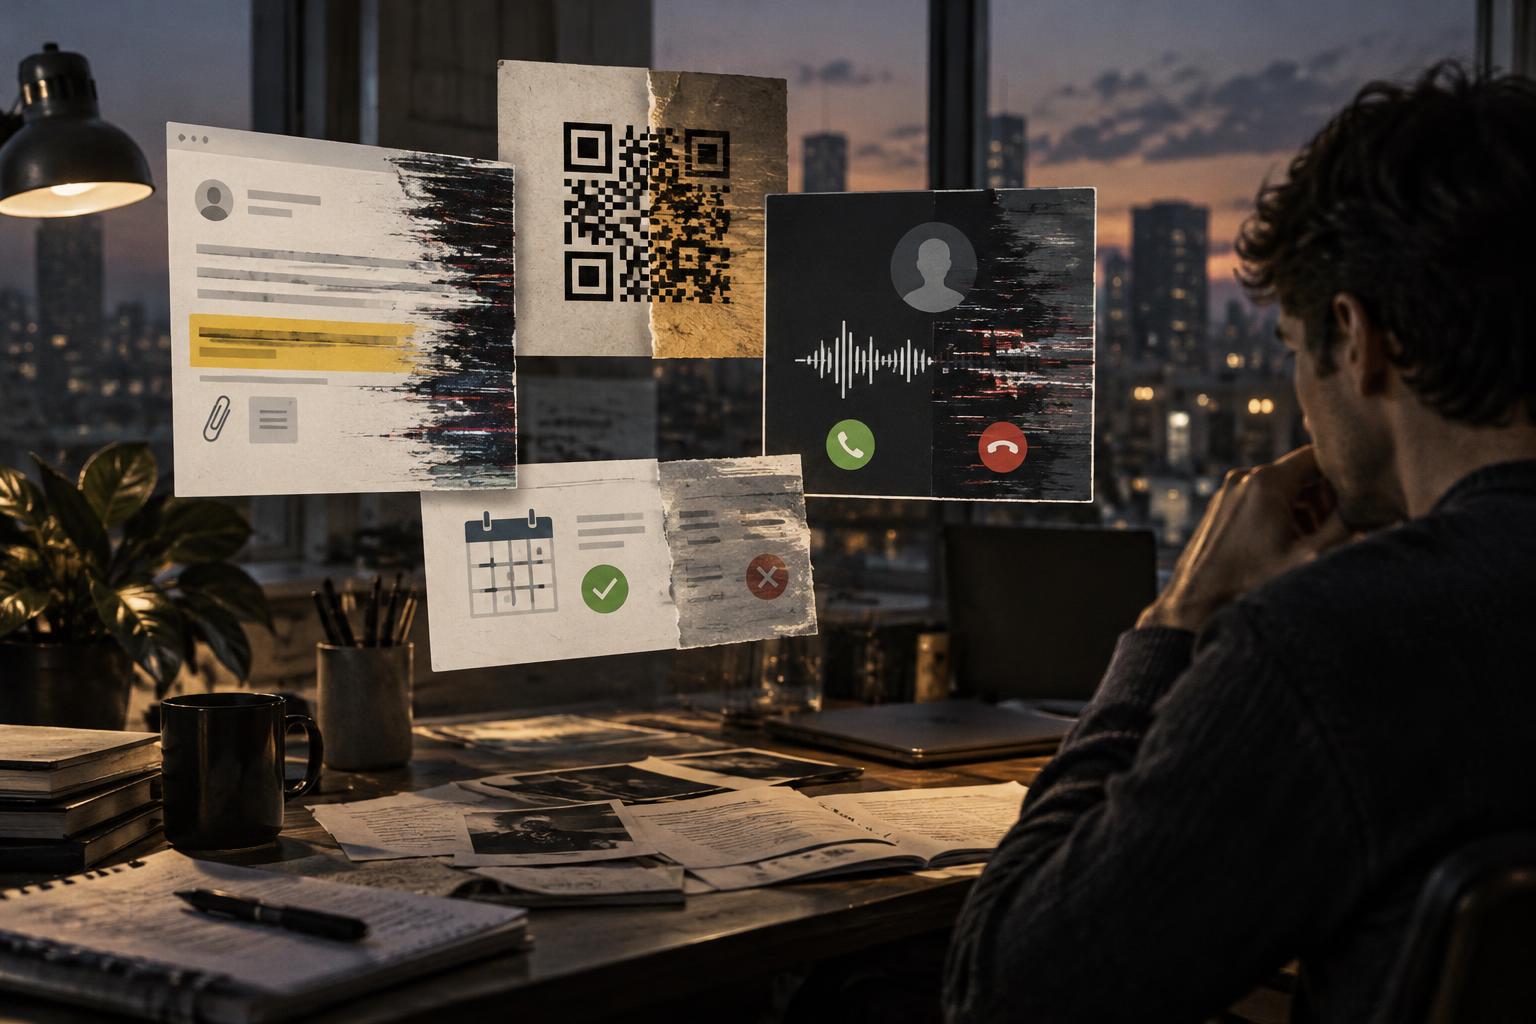
Генеративный AI добавил корпоративной безопасности новый фронт. Сотрудник может открыть фишинговую ссылку, отправить внутренний документ в непроверенный сервис, подключить к рабочей почте стороннего агента или поверить голосу руководителя, созданному нейросетью.
Поэтому бизнесу уже недостаточно защищать серверы, облака и код. Нужно понимать, какие AI-инструменты используют люди, к каким данным они подключены и способны ли сотрудники отличить реальное поручение от убедительной подделки.
Noon: попытка собрать защиту сотрудника в один слой
20 октября 2026 года бельгийская Aikido Security объявила о запуске Noon — направления, которое компания называет платформой workforce security. В отличие от классических продуктов для защиты приложений, Noon сфокусирован на действиях сотрудников и каналах, через которые они получают сообщения, работают с данными и управляют доступами.
По описанию Aikido, платформа объединяет несколько функций:
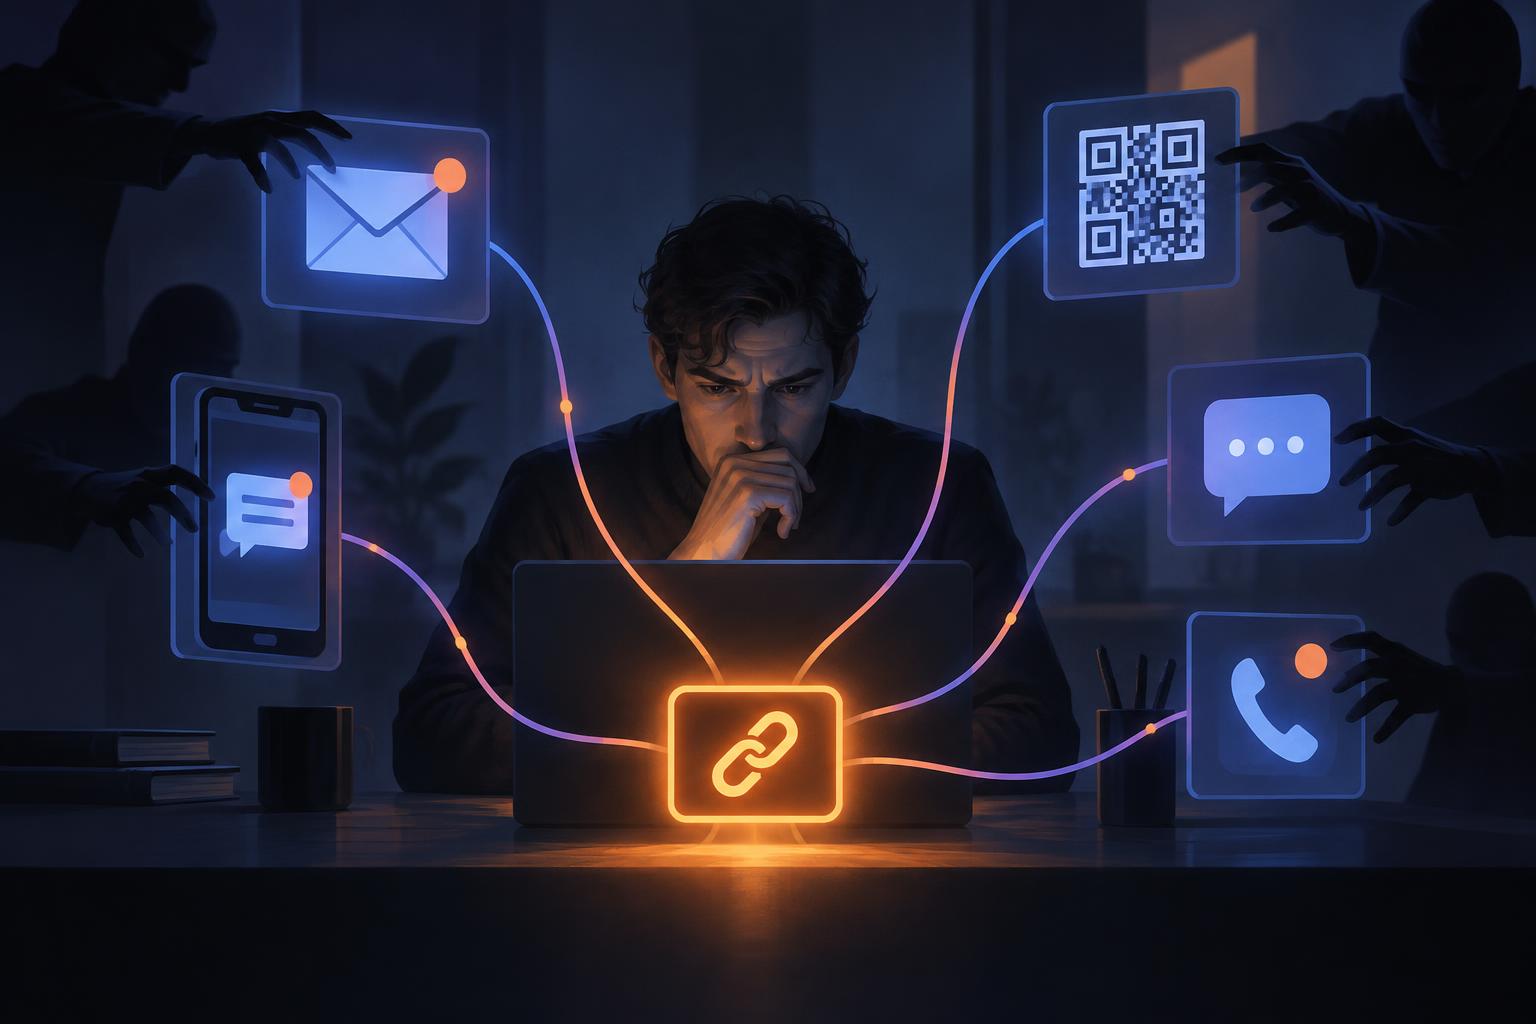
- обнаружение фишинговых писем, вредоносных ссылок, вложений и QR-кодов;
- защиту корпоративной почты и рабочих устройств;
- симуляции атак через email, SMS, мессенджеры и голосовые звонки;
- тренировки против дипфейков и других сценариев социальной инженерии;
- выявление несанкционированных AI-сервисов и подключений;
- обучение сотрудников прямо в рабочих каналах вроде Slack, Microsoft Teams или Google Chat.
Noon создаётся на базе двух приобретённых Aikido стартапов — польского Cyberly и бельгийского Outkept. Независимое польское издание сообщало, что инструменты Cyberly применялись более чем в 200 организациях и охватывали свыше 300 тысяч сотрудников. Эти данные описывают масштаб предыдущего бизнеса, но сами по себе не доказывают эффективность новой платформы.
Важно разделять заявленные возможности Noon и подтверждённые результаты. Пока большая часть характеристик известна из материалов самой Aikido: нет достаточных независимых данных, чтобы оценить, насколько хорошо система распознаёт атаки, снижает число инцидентов или предотвращает утечки.
Почему сотрудник стал частью AI-инфраструктуры
Раньше корпоративную безопасность часто делили на два направления. Одно защищало инфраструктуру, приложения и сети. Другое обучало сотрудников не открывать подозрительные письма.
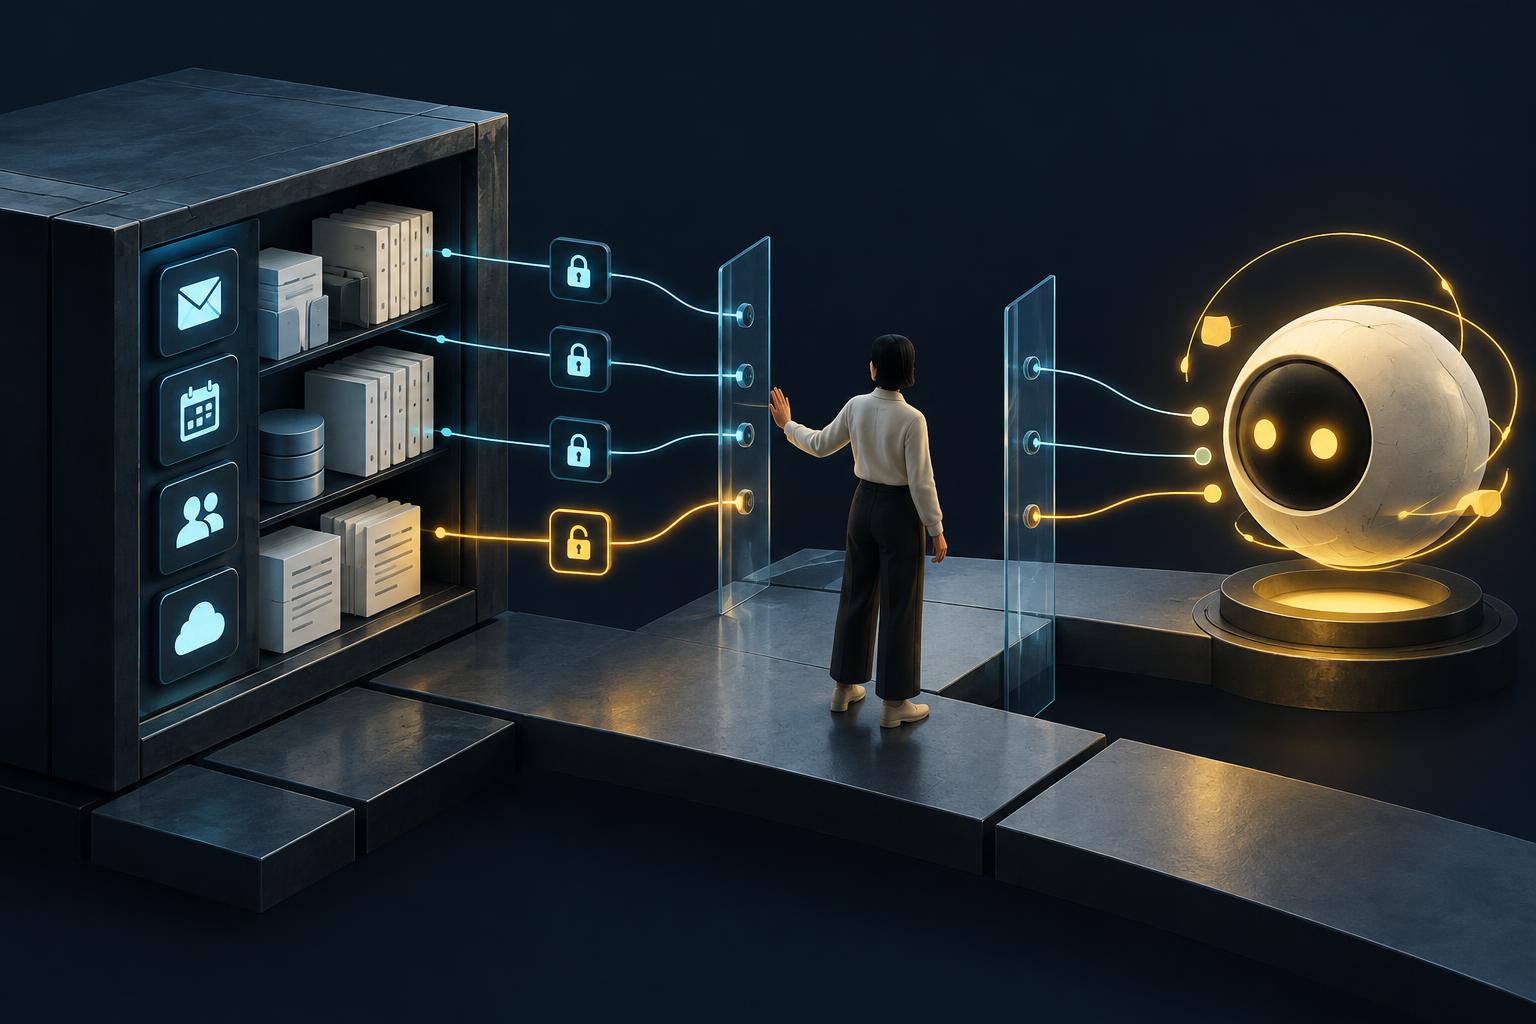
Генеративный AI разрушил эту границу. Человек теперь не только потенциальная жертва атаки, но и посредник между корпоративными данными и автоматизированными системами.
Например, сотрудник может:
- загрузить договор или базу клиентов в публичный чат-бот;
- установить расширение, которое получает доступ к браузеру и рабочим сервисам;
- подключить AI-агента к календарю, почте или CRM;
- передать агенту право отправлять письма или создавать финансовые поручения;
- подтвердить перевод после звонка с поддельным голосом руководителя.
В такой цепочке проблема возникает не обязательно в самой модели. Риск появляется на стыке человеческого решения, доступа и автоматического действия. Именно поэтому shadow AI — использование несанкционированных AI-инструментов — постепенно превращается из вопроса политики IT в задачу кибербезопасности.
Дипфейк — лишь один элемент атаки
Поддельный видеозвонок руководителя выглядит эффектно, но в реальной атаке он может быть не главным инструментом. Преступнику достаточно объединить несколько каналов: письмо с финансовой инструкцией, SMS с подтверждением, QR-код для входа на фальшивую страницу и короткий голосовой звонок.
Если каждый элемент по отдельности кажется правдоподобным, сотрудник может не заметить, что вся цепочка построена искусственно. Поэтому полезная тренировка должна имитировать не только классический фишинг, но и многошаговые сценарии.
Хорошая проверка для компании — не вопрос «узнал ли сотрудник подозрительное письмо», а более практичный сценарий: проверил ли он смену реквизитов по независимому каналу, запросил ли повторное подтверждение и понял ли, какие действия нельзя делегировать AI-агенту.
Где заканчивается защита и начинается наблюдение
Контроль shadow AI неизбежно затрагивает приватность. Чтобы увидеть использование сервисов, компания может отслеживать приложения, расширения, подключения, сетевые события и действия на рабочих устройствах. В некоторых случаях возникает соблазн анализировать и содержание переписки.
Здесь безопасность легко превращается в постоянное наблюдение за сотрудниками. Поэтому до внедрения такой системы бизнесу стоит заранее определить:
- какие события действительно необходимы для защиты;
- какие данные нельзя собирать без отдельного основания;
- кто имеет доступ к журналам активности;
- как долго хранятся сведения;
- уведомляется ли сотрудник о контроле;
- можно ли использовать данные для обучения, а не только для наказания.
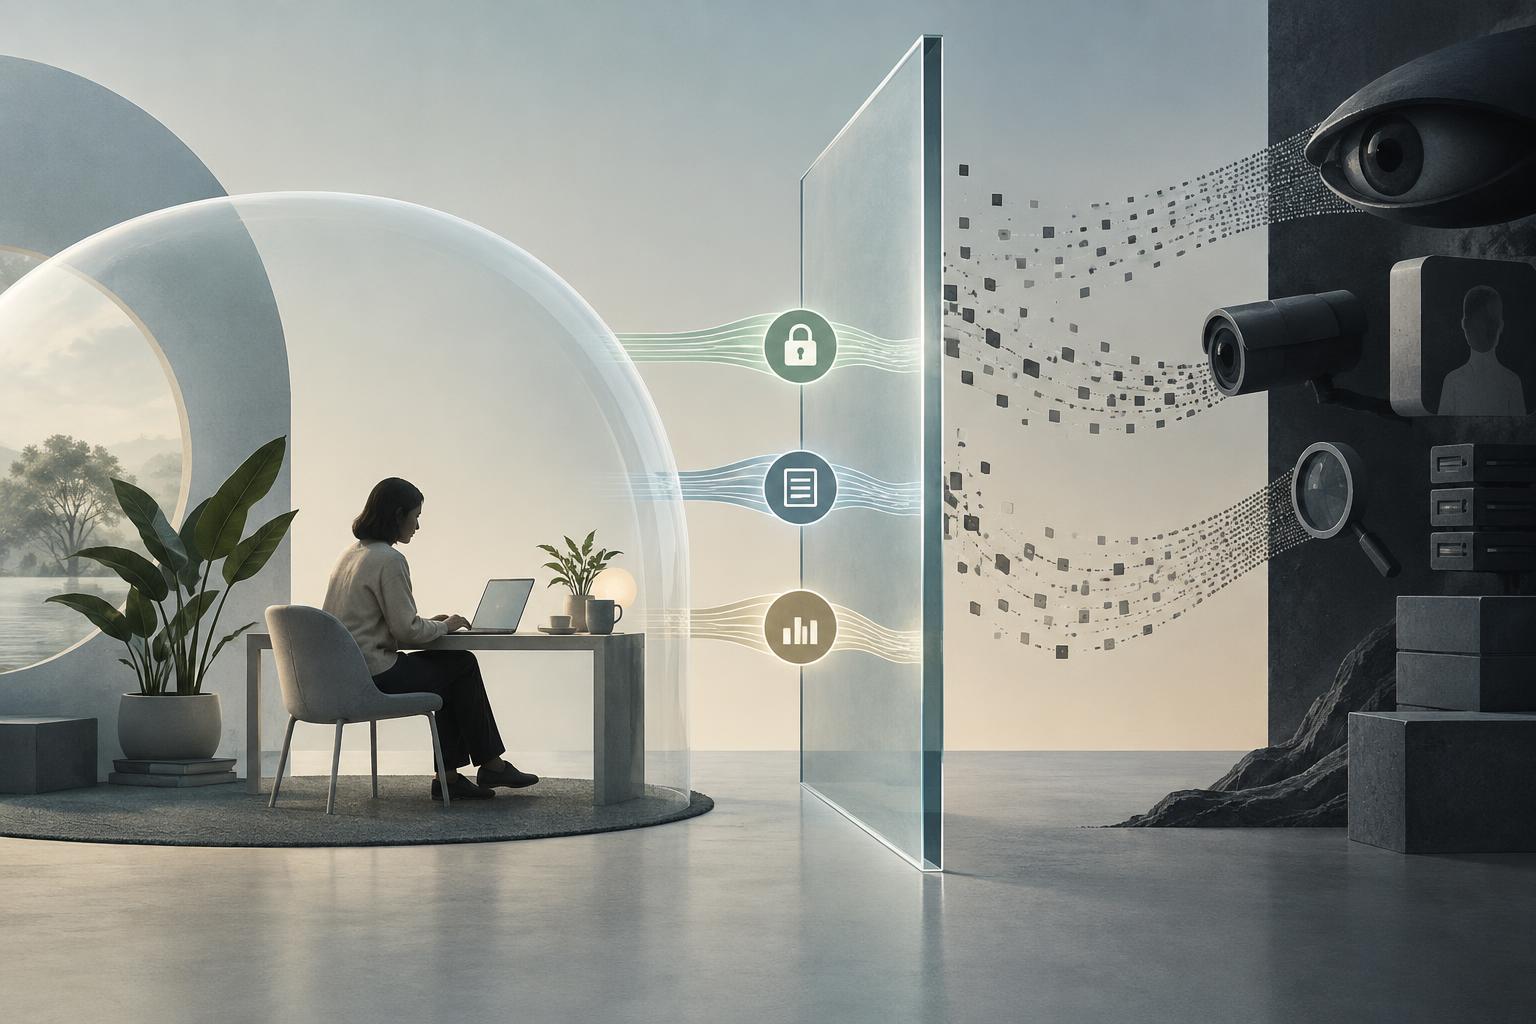
Прозрачные правила важны не меньше технического обнаружения. Иначе сотрудники начнут скрывать использование AI ещё активнее, а компания потеряет возможность безопасно зарегистрировать полезные инструменты.
Практический аудит для бизнеса
Покупать единую платформу сразу необязательно. Начать можно с короткой инвентаризации.
1. Найдите используемые AI-сервисы
Спросите команды, какие чат-боты, генераторы, расширения и агенты они применяют в работе. Дополните опрос техническими данными: корпоративными платежами, журналами браузера и списком подключений к SaaS-сервисам.
2. Проверьте доступы
Для каждого инструмента выясните, видит ли он почту, документы, CRM, календарь, мессенджеры или финансовые системы. Отдельно отметьте сервисы, которым разрешено отправлять письма и совершать действия без ручного подтверждения.
3. Введите независимое подтверждение денег и доступов
Смена реквизитов, крупный платёж и выдача привилегий не должны подтверждаться только письмом, голосом или видеозвонком. Нужен второй канал — например, звонок по заранее известному номеру или подтверждение в корпоративной системе.
4. Тренируйте сотрудников в разных каналах
Проверяйте не только email, но и SMS, QR-коды, мессенджеры, звонки и поддельные видеоконференции. После симуляции объясняйте, какие признаки были важны и как действовать в следующий раз.
5. Определите реакцию на shadow AI
Обнаруженный сервис можно заблокировать, но иногда разумнее зарегистрировать его, ограничить доступы и предложить безопасную альтернативу. Цель аудита — не наказать сотрудника за инициативу, а понять, где корпоративные процессы не успевают за рабочими потребностями.
Вывод
Главный AI-риск бизнеса всё чаще возникает не внутри модели, а между человеком, данными и разрешением на действие. Защита сотрудников становится самостоятельным технологическим слоем: она должна учитывать фишинг, дипфейки, несанкционированные AI-сервисы и доступы агентов одновременно.
Но безопасность не должна означать тотальный контроль. Компании, которые смогут сочетать инвентаризацию инструментов, независимую проверку важных поручений, регулярные тренировки и понятные правила приватности, получат более устойчивую AI-инфраструктуру — без иллюзии, что один продукт способен заменить здравый процесс.


